



В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

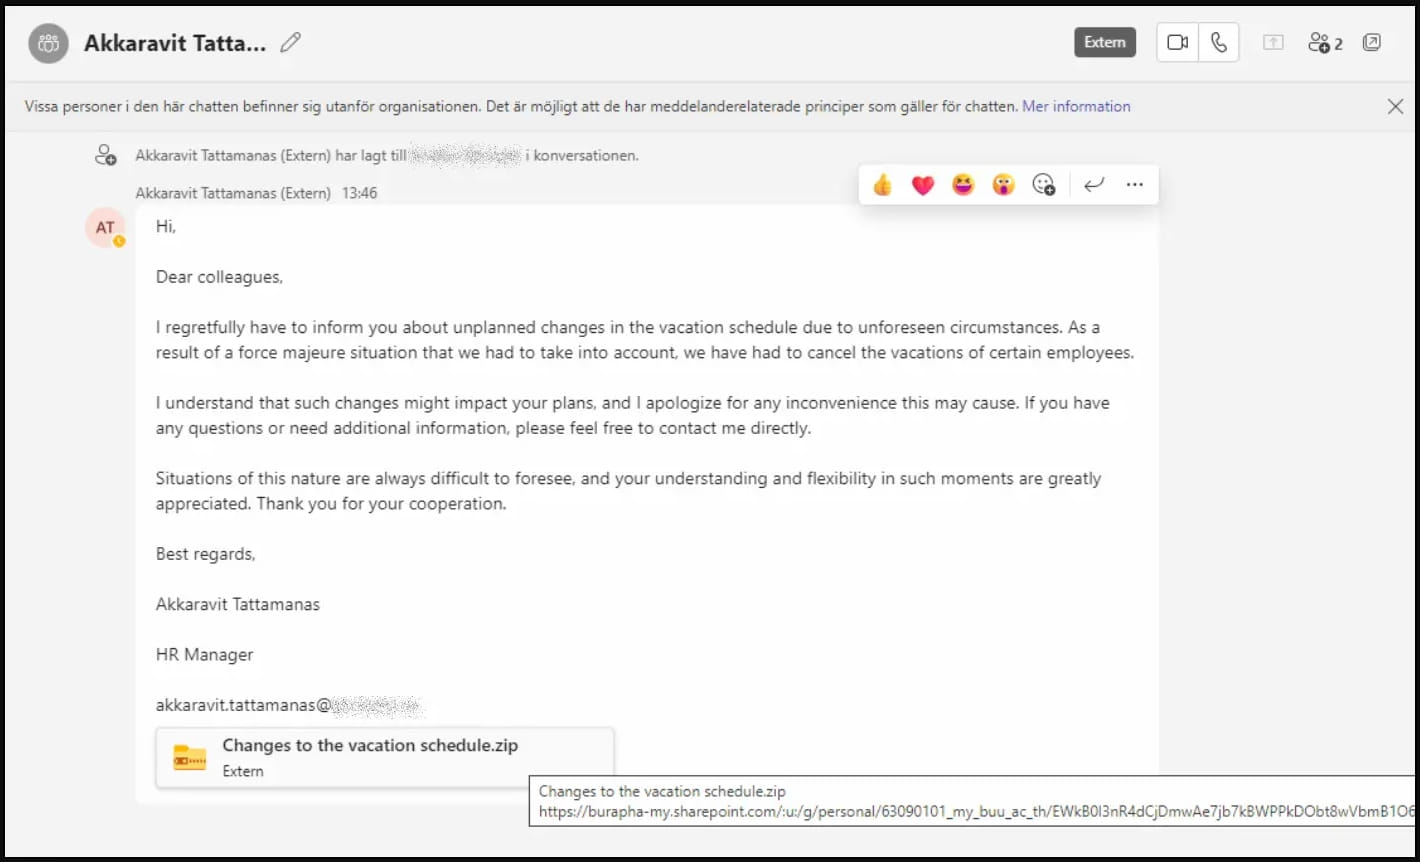
Поддельные чат-сообщения HR рассылаются с двух внешних скомпрометированных аккаунтов Office 365. При переходе по ссылке на компьютер с удаленного хоста SharePoint загружается зловред DarkGate Loader.

По данным Truesec, взломщики получили доступ к аккаунтам-отправителям с помощью вредоносной программы, а затем выставили учётные данные на продажу в даркнете. Киберкомпания в Microsoft Teams с их участием была выявлена в конце августа.

Фейки, распространяемые от имени HR-отдела, призывают ознакомиться с изменениями в графике отпусков, заглянув в привязанный ссылкой архивный файл. (Похожий шаблон использовался пару месяцев назад для фишинга.)


Анализ показал, что вредоносное ZIP-вложение содержит LNK-файл, замаскированный под документ PDF. Цепочку заражения запускает VBScript, для сокрытия процесса загрузки используется инструмент командной строки Windows cURL.

Вредоносный код спрятан в середине файла сценария и начинается с магических байтов, которые, по словам аналитиков, ассоциируются со скриптом AutoIT. При исполнении сценария вначале проводится проверка целевой системы на наличие антивируса Sophos; при отрицательном результате происходит деобфускация дополнительного кода и запуск шелл-кода. Последний, используя конструктор stack (чтобы затруднить анализ), создает экзешник DarkGate и загружает его в память.

Модульный загрузчик DarkGate, также известный как MehCrypter, активен в интернете с 2017 года. Вредонос умеет загружать криптомайнеры и более опасный пейлоад, прятать его от антивирусов нескольких производителей, а также обеспечивать удаленный доступ hVNC и обратный шелл.

Активность DarkGate пока невысока: его использует лишь одна кибергруппа, да и то точечно. Однако в минувшем августе зловреда начали рекламировать на подпольных форумах как MaaS (Malware-as-a-Service, зловред как услуга), и ожидается, что присутствие загрузчика в Сети повысится.

Для распространения DarkGate могут использоваться торренты, вредоносная реклама, имейл-рассылки наподобие Emotet. Текущая кампания в Microsoft Teams — нововведение. Сервис не позволяет сторонним пользователям отправлять сообщения в чаты компаний-подписчиков. Правда, эти ограничения, как недавно выяснилось, можно обойти.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru