



В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

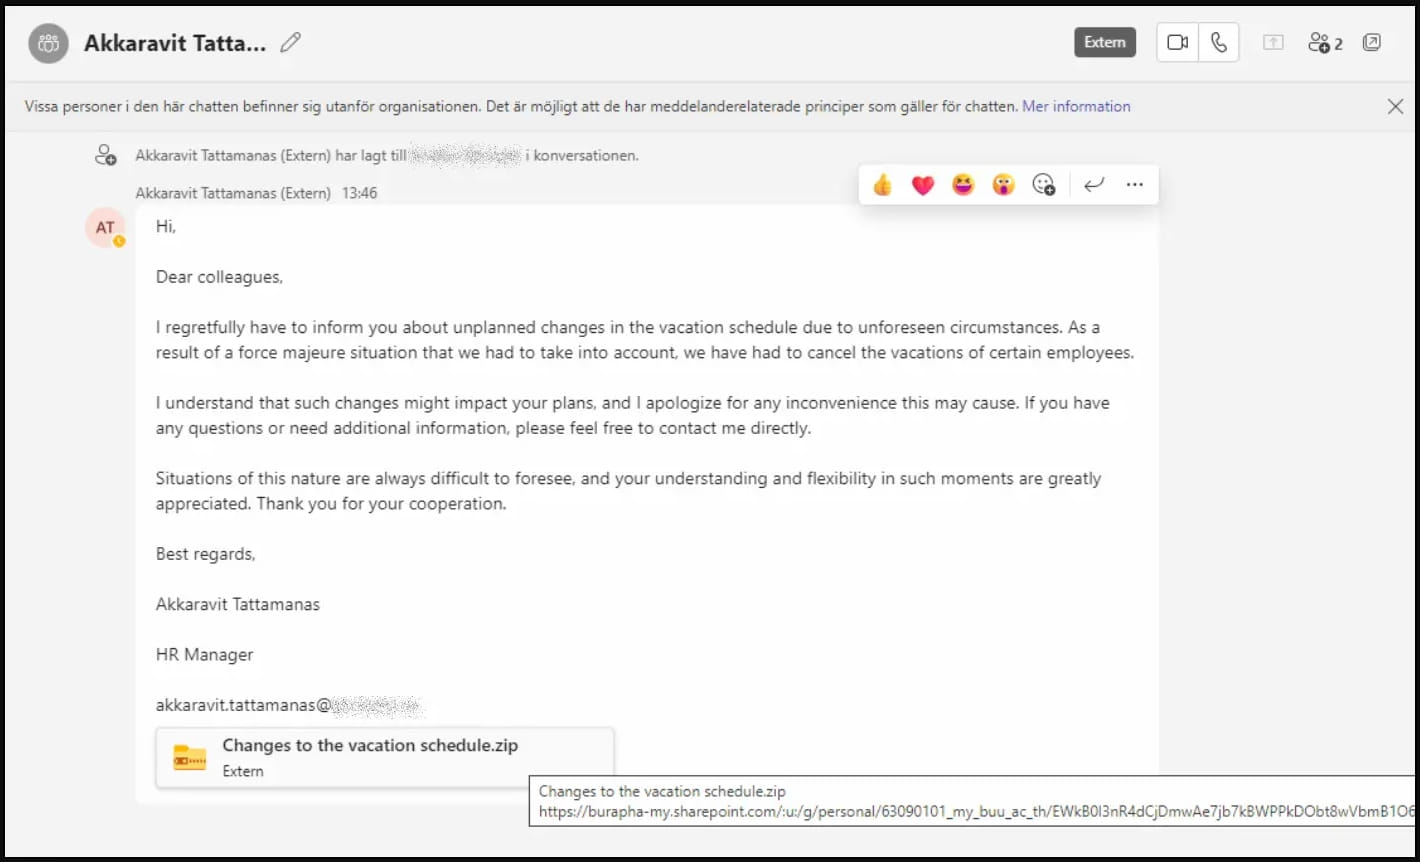
Поддельные чат-сообщения HR рассылаются с двух внешних скомпрометированных аккаунтов Office 365. При переходе по ссылке на компьютер с удаленного хоста SharePoint загружается зловред DarkGate Loader.

По данным Truesec, взломщики получили доступ к аккаунтам-отправителям с помощью вредоносной программы, а затем выставили учётные данные на продажу в даркнете. Киберкомпания в Microsoft Teams с их участием была выявлена в конце августа.

Фейки, распространяемые от имени HR-отдела, призывают ознакомиться с изменениями в графике отпусков, заглянув в привязанный ссылкой архивный файл. (Похожий шаблон использовался пару месяцев назад для фишинга.)


Анализ показал, что вредоносное ZIP-вложение содержит LNK-файл, замаскированный под документ PDF. Цепочку заражения запускает VBScript, для сокрытия процесса загрузки используется инструмент командной строки Windows cURL.

Вредоносный код спрятан в середине файла сценария и начинается с магических байтов, которые, по словам аналитиков, ассоциируются со скриптом AutoIT. При исполнении сценария вначале проводится проверка целевой системы на наличие антивируса Sophos; при отрицательном результате происходит деобфускация дополнительного кода и запуск шелл-кода. Последний, используя конструктор stack (чтобы затруднить анализ), создает экзешник DarkGate и загружает его в память.

Модульный загрузчик DarkGate, также известный как MehCrypter, активен в интернете с 2017 года. Вредонос умеет загружать криптомайнеры и более опасный пейлоад, прятать его от антивирусов нескольких производителей, а также обеспечивать удаленный доступ hVNC и обратный шелл.

Активность DarkGate пока невысока: его использует лишь одна кибергруппа, да и то точечно. Однако в минувшем августе зловреда начали рекламировать на подпольных форумах как MaaS (Malware-as-a-Service, зловред как услуга), и ожидается, что присутствие загрузчика в Сети повысится.

Для распространения DarkGate могут использоваться торренты, вредоносная реклама, имейл-рассылки наподобие Emotet. Текущая кампания в Microsoft Teams — нововведение. Сервис не позволяет сторонним пользователям отправлять сообщения в чаты компаний-подписчиков. Правда, эти ограничения, как недавно выяснилось, можно обойти.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru