



В Сеть слили заявки на подключение к интернету с сайта rt-internet.ru

В Сеть слили заявки на подключение к интернету с сайта rt-internet.ru

В Сеть слили заявки на подключение к интернету с сайта rt-internet.ru

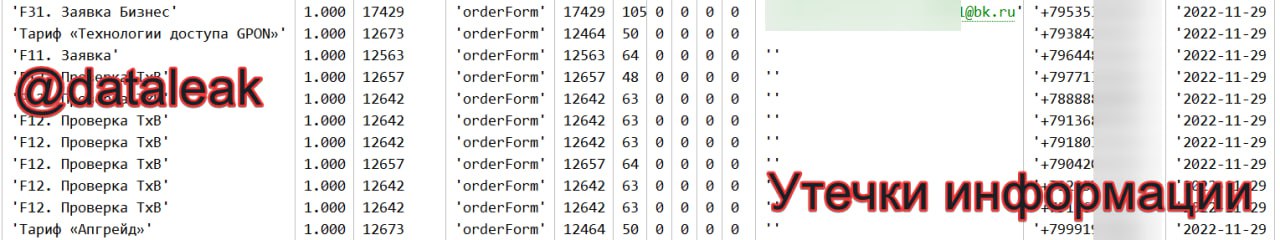
Исследователи сообщают об утечке заявок пользователей на подключение к интернету. Судя по всему, информацию слили с веб-ресурса rt-internet.ru, на котором указано, что он является партнёром «Ростелекома».

По данным телеграм-канала «Утечки информации», в опубликованной БД содержатся следующие сведения:

  • Полные имена клиентов или наименования компаний, отправивших заявки;
  • Телефонные номера (190 тысяч уникальных);
  • Адреса электронной почты (3 тыс. уникальных);
  • Физические адреса;
  • Даты (в период с 27.11.2018 по 08.09.2023).

Распространяющие скомпрометированные данные источники утверждают, что они принадлежат клиентам «Ростелекома». Однако это не так, подчёркивают исследователи: сведения собирались сторонним агрегатором заявок на подключение к Сети.


Напомним, на днях мы рассказывали об утечке персональных данных клиентов МТС Банка.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru