



Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

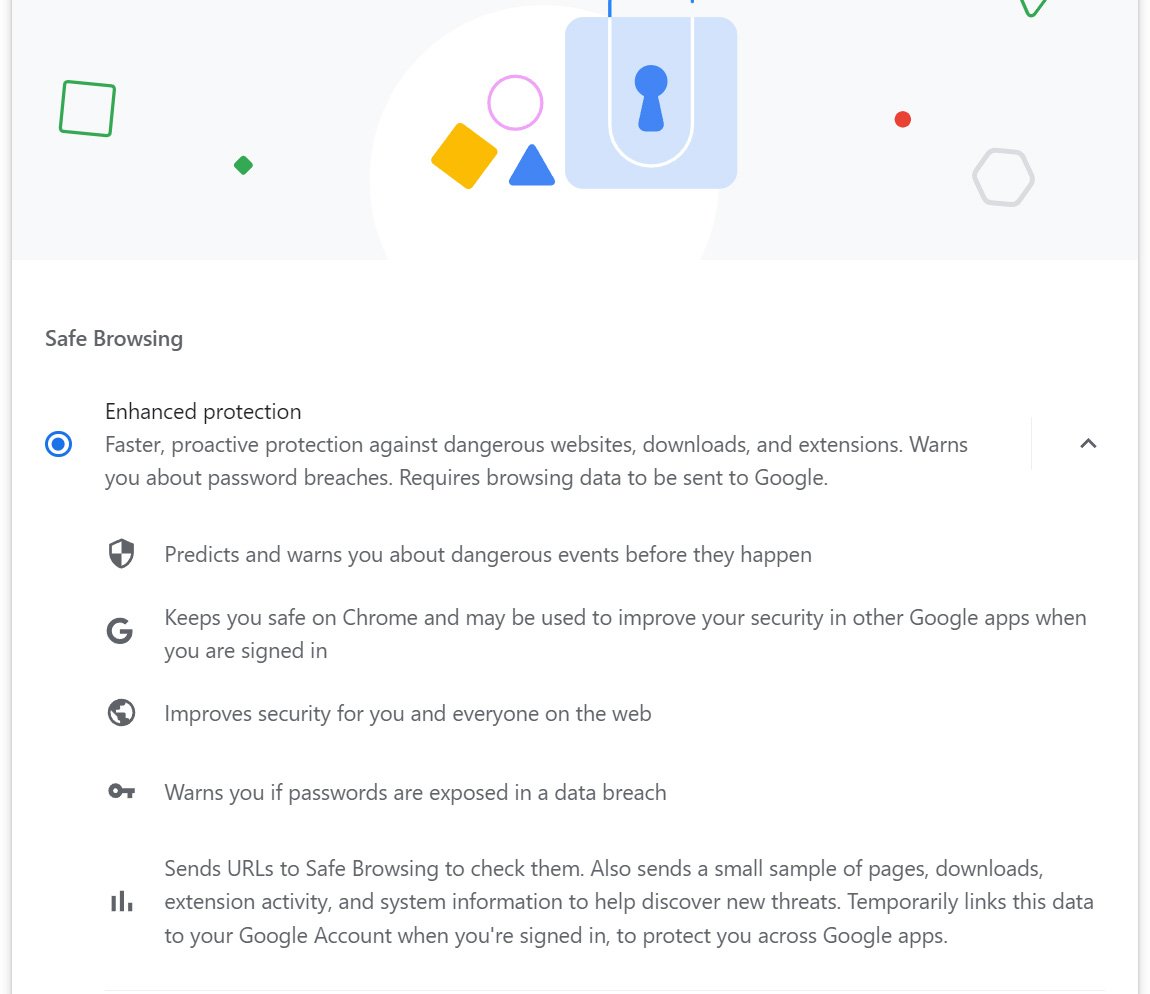
Google решила «отправить на пенсию» функцию безопасного просмотра в Google Chrome (Safe Browsing) и теперь переводит всех пользователей на Enhanced Safe Browsing. В ближайшие недели всем любителям этого браузера станет доступна защита от фишинга в режиме реального времени.

Интересно, что изначальная функциональность Safe Browsing использовалась в Google Chrome с 2007 года. Её задача — защищать веб-сёрферов от вредоносных сайтов и фишинговых страниц.

При работе в интернете Safe Browsing проверяет каждый домен, который вы посещаете и сравнивает его с локальным списком вредоносных URL. Если обнаруживается совпадение, ресурс блокируется.


Само собой, если список пополняется недостаточно оперативно, он не защитит вас от новых фишинговых или вредоносных сайтов. Именно поэтому Google усовершенствовала этот механизм, представив Enhanced Safe Browsing в 2020 году.

Особенность Enhanced Safe Browsing в том, что теперь домены сопоставляются с облачной базой данных Google в режиме реального времени.


Наверняка будут и те, кому не понравятся нюансы Enhanced Safe Browsing. Например, тот факт, что все посещаемые URL теперь будут отправляться Google и, более того, функция будет посылать туда же образец страницы, чтобы обнаружить новые угрозы.

Тем не менее в блоге Google появилась информация об апгрейде Safe Browsing для всех пользователей Chrome. Нововведение обещают реализовать в ближайшие недели.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru