



Наследник Mirai приходит на гаджеты Android TV в левых апдейтах и стримерах

Наследник Mirai приходит на гаджеты Android TV в левых апдейтах и стримерах

Наследник Mirai приходит на гаджеты Android TV в левых апдейтах и стримерах

Троянские программы, детектируемые в «Доктор Веб» как Android.Pandora, нацелены на IoT-устройства на базе ОС Android TV. Они работают как бэкдоры, приобщают гаджет к ботнету и способны по команде запустить DDoS-атаку.

Представители вредоносного семейства также умеют открывать обратный шелл, монтировать системные разделы Android TV на чтение и запись и т. п. Из DDoS-техник им подвластен только флуд — SYN, ICMP и DNS. Все эти возможности реализованы за счет использования исходников Mirai, слитых в Сеть еще в 2016 году.

Анализ нового образца зловреда выявил сходство с вариантом Android.Pandora.10 (ранее Android.BackDoor.334), некогда найденным во вредоносном обновлении прошивки для ТВ-приставки MTX HTV BOX HTV3. Новобранца удалось обнаружить благодаря наличию сторонних объектов в файловой системе жертв:

  • /system/bin/pandoraspearrk
  • /system/bin/supervisord
  • /system/bin/s.conf
  • /system/xbin/busybox
  • /system/bin/curl

Первый содержал обфусцированный контент и на поверку оказался бэкдором с DDoS-функциями; впоследствии его занесли в базу как Android.Pandora.2. Файл supervisord представляет собой сервис контроля статуса бэкдора.

Легитимные busybox и curl обеспечивают сетевые функции и работу с файловой системой. Файл rootsudaemon.sh запускает службы daemonsu (обладает root-привилегиями) и supervisord (с передачей параметров из s.conf).

В зараженной системе было также замечено изменение некоторых сервисов: скрипт-установщик Pandora добавил в соответствующие sh-файлы строку, чтобы обеспечить зловреду постоянное присутствие в системе:


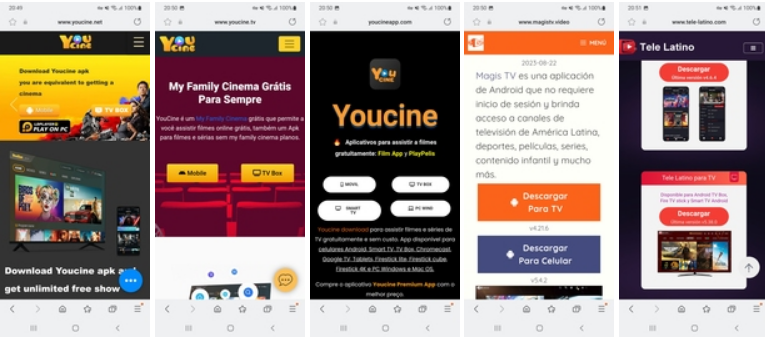
Другим способом распространения Android.Pandora, по данным экспертов, является раздача зараженных приложений с сайтов для нелегального стриминга фильмов и сериалов. Такой сюрприз зачастую можно встретить на испаноязычных ресурсах.


Исследователи также отметили, что данное семейство троянов в первую очередь нацелено на устройства на базе Android TV нижнего ценового сегмента. В частности, оно составляет угрозу для владельцев таких приставок, как Tanix TX6 TV Box, MX10 Pro 6K, H96 MAX X3 и т. п.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru