



Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

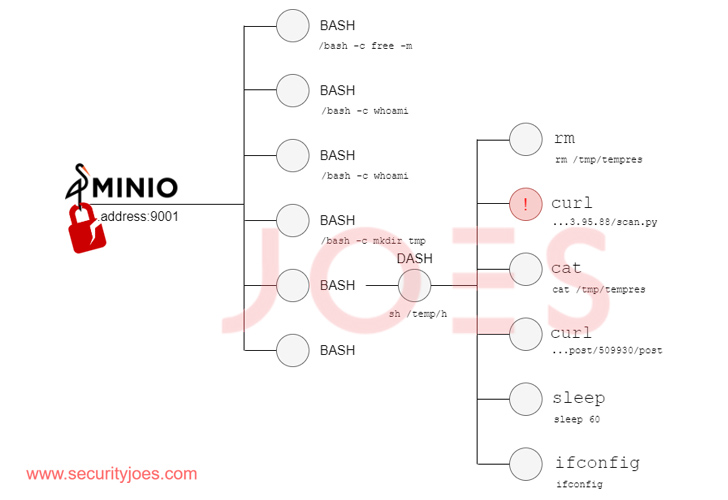
Неизвестные киберпреступники задействуют уязвимости в объектном хранилище MinIO, что приводит к выполнению кода на затронутых серверах. По словам специалистов Security Joes, в атаках фигурирует общедоступная цепочка эксплойтов.

Речь идёт об уязвимостях под идентификаторами CVE-2023-28432 (7,5 балла по шкале CVSS) и CVE-2023-28434 (8,8 балла). CISA добавило эти проблемы в свой каталог 21 апреля 2023 года.

В отчёте Security Joes эксперты упоминают, что эксплуатация брешей позволяет добраться до конфиденциальной информации и добиться удалённого выполнения кода.

В ходе атак злоумышленники пытаются получить учётные данные администраторов и подменить клиент MinIO на хосте троянизированной версией (используется команда для обновления, определяющая MIRROR_URL).


«Атакующие фактически заменяют легитимный бинарник MinIO на “злую“ копию», — объясняют исследователи.

Подобные модификации с бинарником приводят к компрометации конечной точки, которая получает и выполняет команды через HTTP-запросы, и позволяют киберпреступникам активировать бэкдор.

Специалисты также указывают на тот факт, что вредоносная версия бинарника представляет собой реплику эксплойта Evil MinIO.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru