



Google удалила пиратские URL из личных сохранённых ссылок пользователей

Google удалила пиратские URL из личных сохранённых ссылок пользователей

Google удалила пиратские URL из личных сохранённых ссылок пользователей

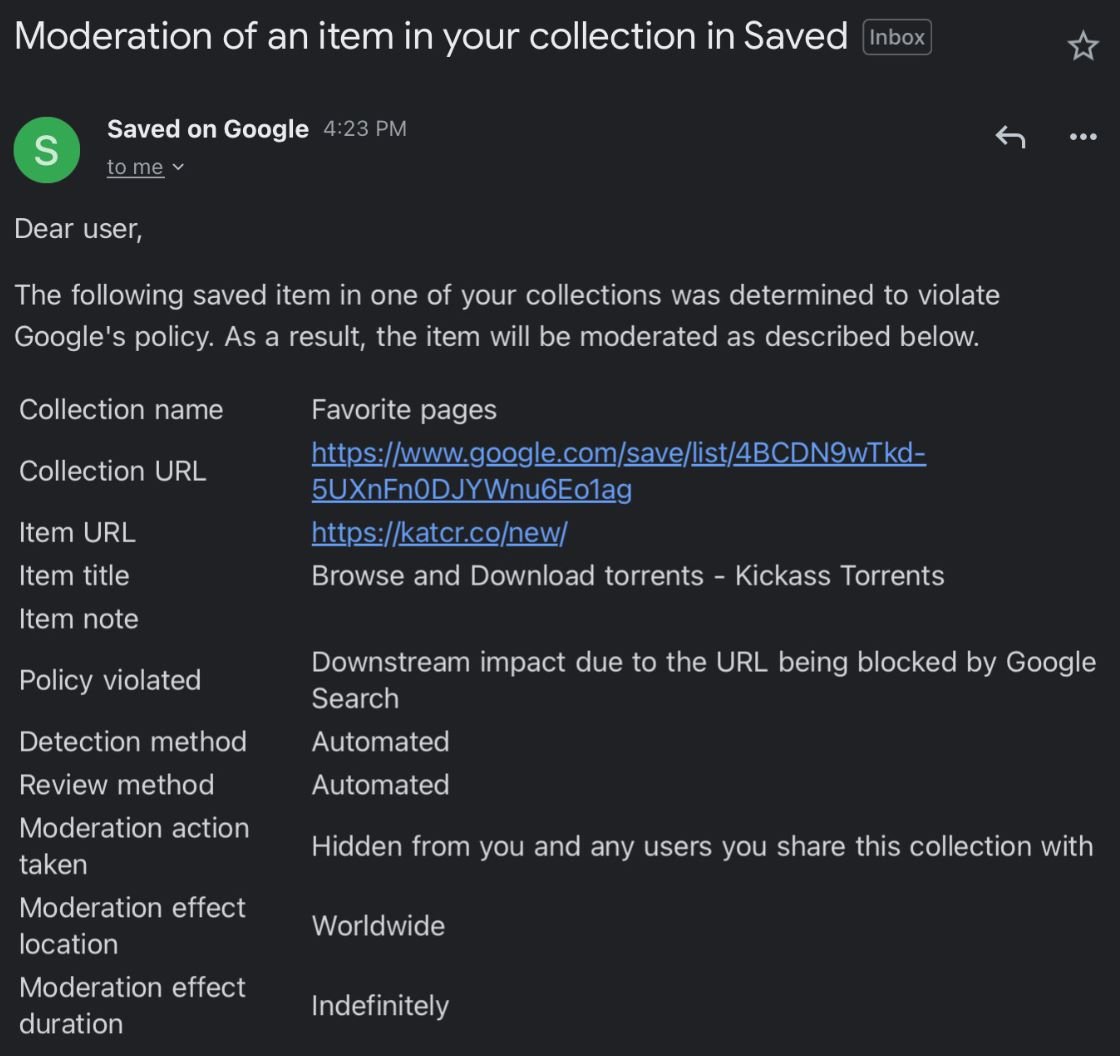
Google, возможно, зашла в борьбе с пиратством слишком далеко. Помимо удаления соответствующих ссылок из поисковой выдачи, корпорация решила покопаться в личных сохранённых URL пользователей, чтобы удалить пиратские линки и оттуда.

Как правило, правообладатели, которым нужно убрать пиратский контент, сосредотачивают внимание на поисковой выдаче Google. Соответственно, есть ряд правил, касающихся именно поиска, однако, судя по всему, теперь эти правила распространяются и на личную сохранённую информацию.

Чтобы оценить масштаб, можно вспомнить статистику: за последние несколько лет корпорация удалила семь миллиардов ссылок на ресурсы, нарушающие авторские права.

На днях стало известно о письмах от Google, в которых пользователей уведомляли об удалении ссылок из их личных списков сохранённых URL. Интернет-гигант указывал в качестве причины «нарушение политики».


Если кто не в курсе, речь идёт о функциональности, позволяющей сохранять и упорядочивать ссылки. Похожая возможность есть на площадке Pinterest.

Обозреватели из TorrentFreak смогли воспроизвести описанную проблему, попытавшись сохранить ссылки на нежелательные сайты Yout.com, 1337x.to и Katcr.com.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru