



Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый банковский Android-троян MMRat задействует интересный метод для кражи и передачи злоумышленникам данных жертвы. В частности, примечательно использование протокола Protobuf для сериализации скомпрометированных сведений.

MMRat впервые попался исследователям из Trend Micro в конце июня 2023 года. Что примечательно: вредоносное приложение не детектировали антивирусные движки на площадках вроде VirusTotal.

Согласно наблюдениям специалистов, MMRat распространяется через веб-сайты, замаскированные под легитимные магазины приложений для Android. Троян обычно проникает на устройство под видом госсервисов или софта для онлайн-знакомств.

Как многие подобные вредоносы, MMRat запрашивает доступ к специальным возможностям операционной системы (Accessibility Services), что должно сразу насторожить пользователя.

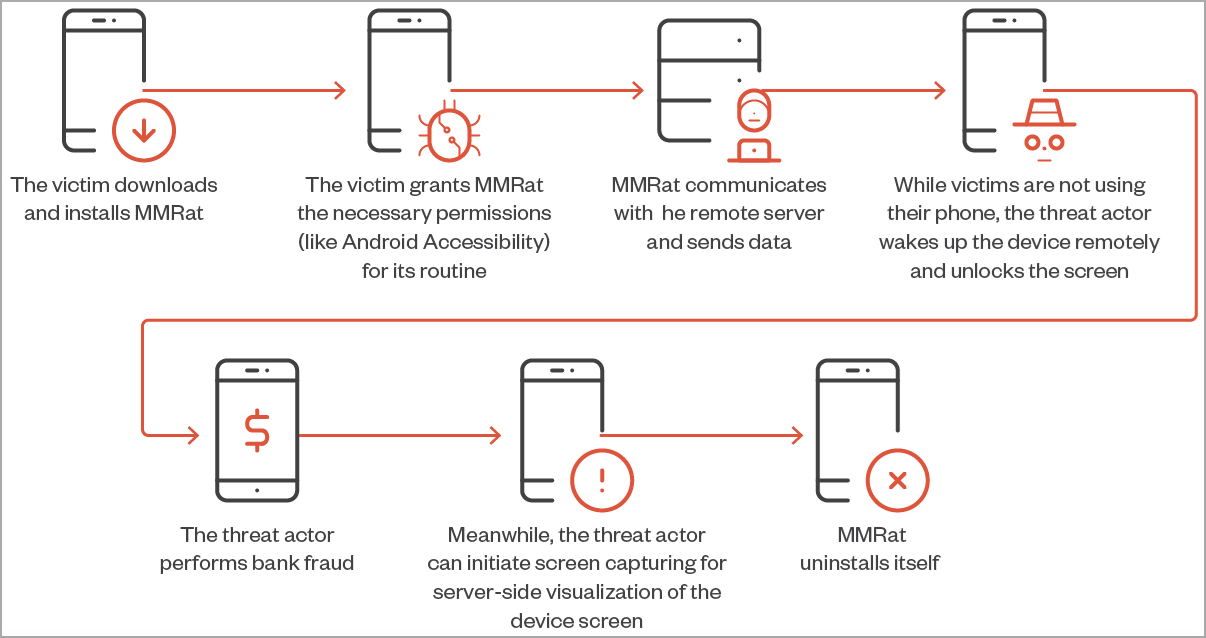
Как только троян попал на смартфон, он устанавливает связь с командным сервером (C2) и начинает мониторить активность мобильного устройства, чтобы вычислить период простоя.

В такие окна MMRat удалённо выводит девайс из сна (с помощью Accessibility Service), разблокирует дисплей и пытается осуществить несанкционированные переводы денежных средств.

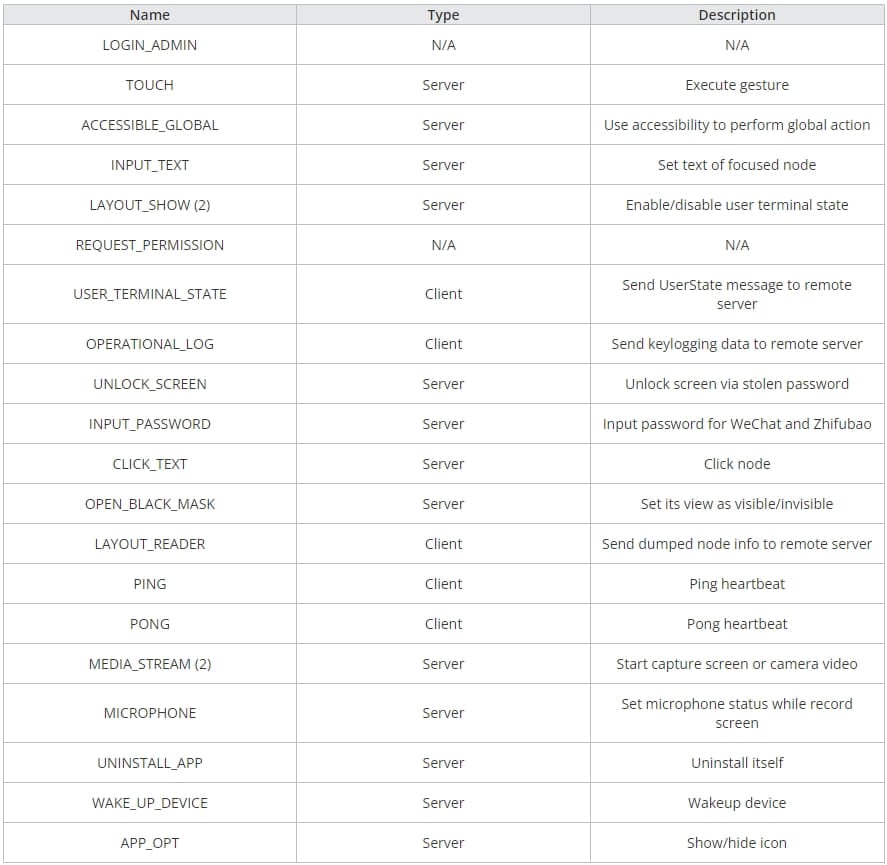
Что может MMRat:

  • Собирать данные о сети, экране и аккумуляторе;
  • Извлекать список контактов пользователя и установленных программ;
  • Выполнять функции кейлогера;
  • Записывать всё, что происходит на экране через API MediaProjection;
  • Записывать и даже стримить видео с камеры смартфона;
  • Передавать данные жертвы на командный сервер;
  • Деинсталлироваться и вычищать все следы.


Цепочка атаки трояна выглядит так:


Для эффективной передачи скомпрометированных сведений авторы MMRat выбрали протокол Protobuf, что редко можно встретить среди подобных троянов. Protobuf похож по принципу действия на XML и JSON. Google разработала этот протокол для сериализации структурированных данных.

Интересно, что для передачи украденной информации используется порт 8080 и HTTP, а для стриминга видео — RTSP и порт 8554. При этом кастомный Protobuf и порт 8887 задействуется для обмена данным с C2.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru