



Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый Android-троян MMRat использует протокол Protobuf для кражи данных

Новый банковский Android-троян MMRat задействует интересный метод для кражи и передачи злоумышленникам данных жертвы. В частности, примечательно использование протокола Protobuf для сериализации скомпрометированных сведений.

MMRat впервые попался исследователям из Trend Micro в конце июня 2023 года. Что примечательно: вредоносное приложение не детектировали антивирусные движки на площадках вроде VirusTotal.

Согласно наблюдениям специалистов, MMRat распространяется через веб-сайты, замаскированные под легитимные магазины приложений для Android. Троян обычно проникает на устройство под видом госсервисов или софта для онлайн-знакомств.

Как многие подобные вредоносы, MMRat запрашивает доступ к специальным возможностям операционной системы (Accessibility Services), что должно сразу насторожить пользователя.

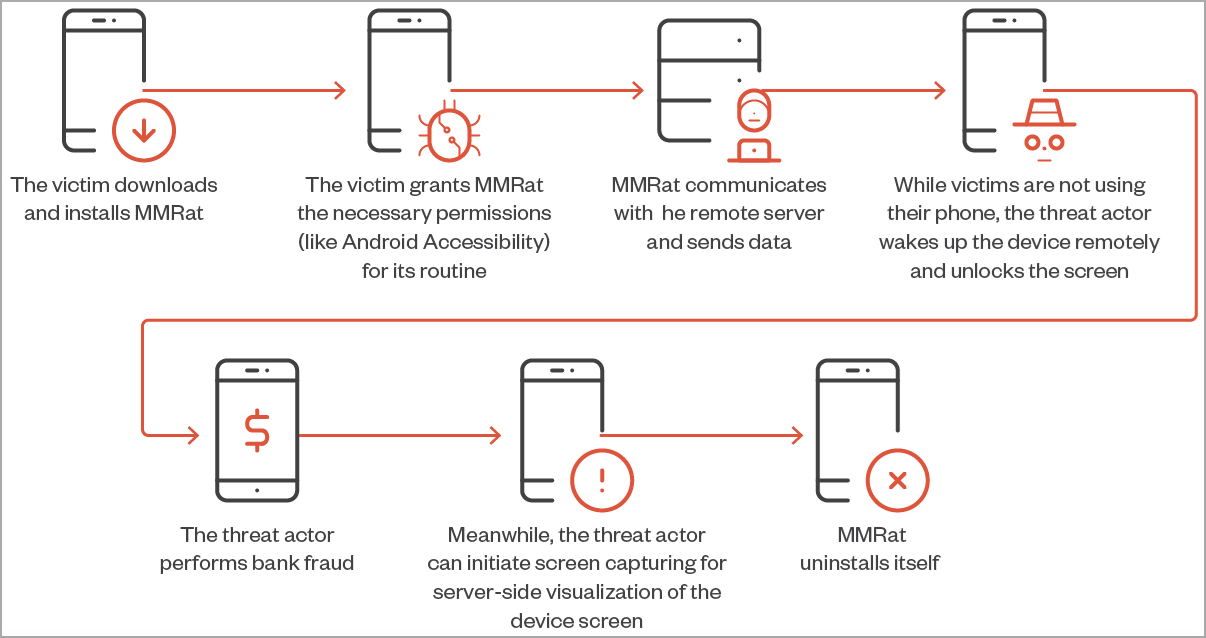
Как только троян попал на смартфон, он устанавливает связь с командным сервером (C2) и начинает мониторить активность мобильного устройства, чтобы вычислить период простоя.

В такие окна MMRat удалённо выводит девайс из сна (с помощью Accessibility Service), разблокирует дисплей и пытается осуществить несанкционированные переводы денежных средств.

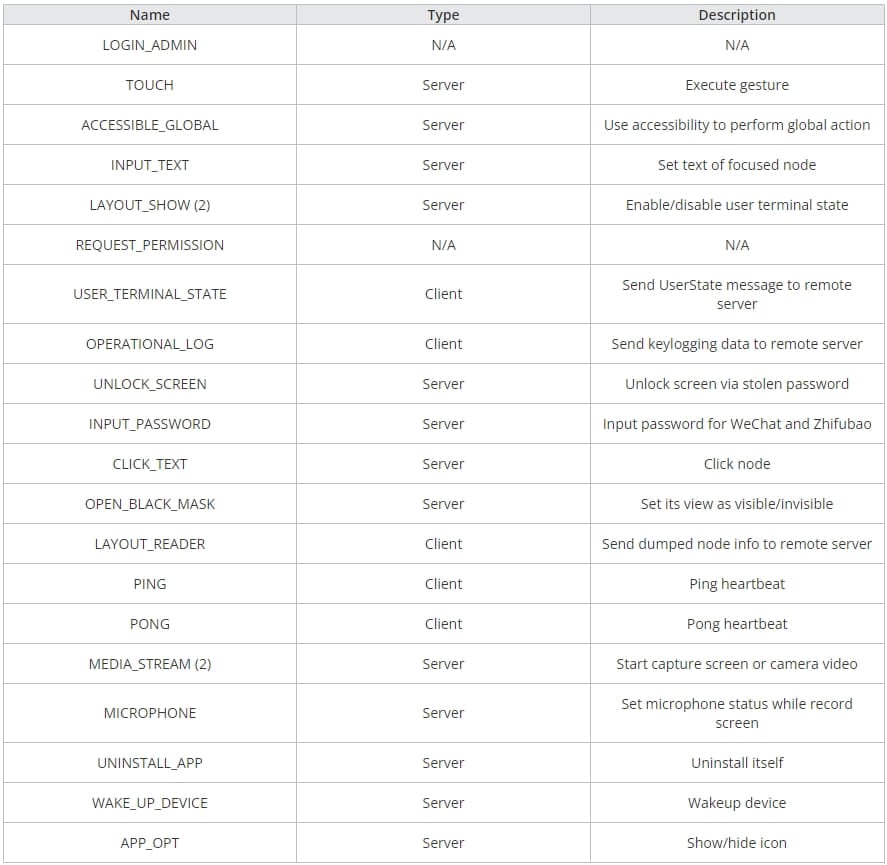
Что может MMRat:

  • Собирать данные о сети, экране и аккумуляторе;
  • Извлекать список контактов пользователя и установленных программ;
  • Выполнять функции кейлогера;
  • Записывать всё, что происходит на экране через API MediaProjection;
  • Записывать и даже стримить видео с камеры смартфона;
  • Передавать данные жертвы на командный сервер;
  • Деинсталлироваться и вычищать все следы.


Цепочка атаки трояна выглядит так:


Для эффективной передачи скомпрометированных сведений авторы MMRat выбрали протокол Protobuf, что редко можно встретить среди подобных троянов. Protobuf похож по принципу действия на XML и JSON. Google разработала этот протокол для сериализации структурированных данных.

Интересно, что для передачи украденной информации используется порт 8080 и HTTP, а для стриминга видео — RTSP и порт 8554. При этом кастомный Protobuf и порт 8887 задействуется для обмена данным с C2.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru