



Microsoft обвинила производителей железа в волне BSOD, затронувшей Windows

Microsoft обвинила производителей железа в волне BSOD, затронувшей Windows

Microsoft обвинила производителей железа в волне BSOD, затронувшей Windows

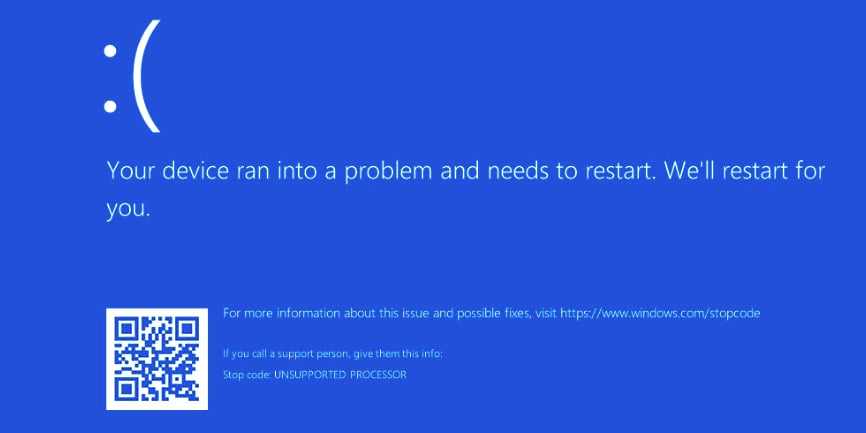
Спустя несколько дней Microsoft всё-таки пришла к выводу, что волна синих экранов смерти (BSOD) не связана с последними опциональными обновлениями операционной системы. Теперь корпорация винит в несовместимости производителей железа.

В новой заметке Microsoft советует затронутым пользователям связываться с вендорами процессоров, которые должны помочь решить проблемы совместимости.

«После изучения ряда жалоб мы пришли к выводу, что ошибка “UNSUPPORTED_PROCESSOR“ вызвана не августовским обновлением KB5029351, а связана напрямую с определёнными процессорами».

«Мы работаем с производителями аппаратной части для решения проблемы, а апдейт KB5029351 не будет устанавливаться на устройства с затронутыми CPU».

Вчера мы сообщали о позиции MSI. Корпорация подтвердила, что BSOD имеет отношения к её материнских платам.

До этого Microsoft говорила, что ошибка «UNSUPPORTED_PROCESSOR» была вызвана августовскими опциональными обновлениями.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru