



Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

Группа японских специалистов, занимающаяся обработкой срочных киберинцидентов (JPCERT), рассказала о новом векторе атаки — «MalDoc in PDF», позволяющем уйти от детектирования путём встраивания вредоносных документов Word в PDF.

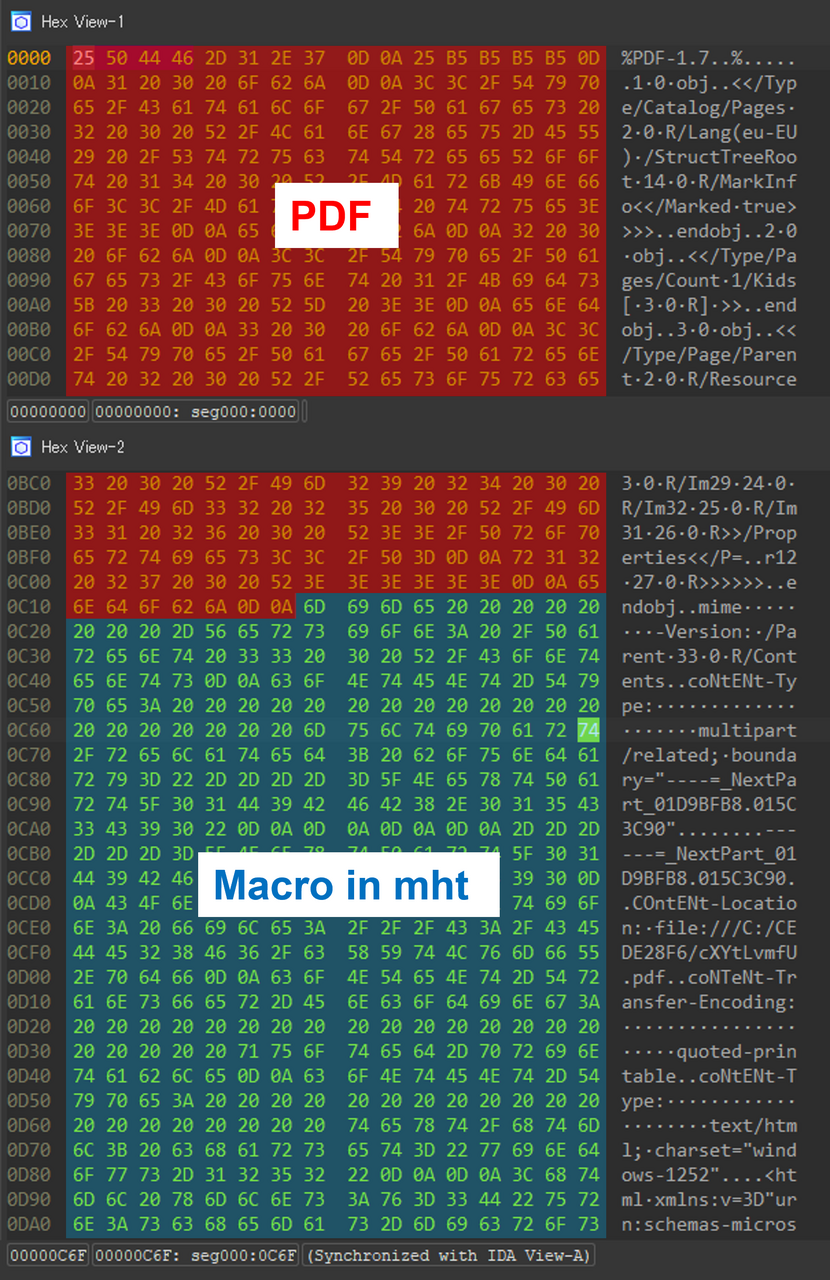
Один из таких файлов, который попался в руки JPCERT, выглядит в глазах большинства антивирусных движков документом в формате PDF. При этом офисные приложения могут открыть его как обычный Word-файл (.doc).

Такие файлы называются «полиглотами» и включают два разных формата, что позволяет открыть их несколькими приложениями. Участвующий в этой кампании файл, например, представляет собой смесь PDF и Word и может быть открыт как любой из этих типов файлов.

Как правило, злоумышленники используют «полиглоты» для ухода от детектирования или запутывания различных анализаторов. В одной части такого файла может находиться абсолютно безобидный код, в другой — вредоносная нагрузка.

Атака MalDoc in PDF отличается тем, что PDF-файл содержит документ в формате Word. В последний встроен VBS-макрос, загружающий и устанавливающий вредоносный файл MSI.


Стоит отметить, что техника MalDoc in PDF бессильна перед настройками, отключающими автоматическое выполнение макросов в Office. Команда JPCERT опубликовала видеодемонстрацию MalDoc in PDF на YouTube:


Исследователи отметили, что новый вектор может запутать распространенные инструменты для анализа PDF вроде pdfid, однако тулза OLEVBA способна детектировать пейлоад во вредоносной части файла.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru