



Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Сирийский киберпреступник под ником EVLF, судя по всему, стоит за разработкой семейств вредоносных программ CypherRAT и CraxsRAT, предназначенных для атак на пользователей Android.

Согласно опубликованному на днях отчёту компании Cyfirma, CypherRAT и CraxsRAT представляют собой трояны, открывающие оператору удалённый доступ к мобильному устройству жертвы.

«Помимо прочего, эти вредоносы позволяют атакующему контролировать камеру смартфона, отслеживать геолокацию пользователя и подслушивать с помощью микрофона», — объясняют специалисты.

Автор CypherRAT и CraxsRAT предлагает их другим киберпреступникам по модели malware-as-a-service (MaaS). Около ста злоумышленников, по данным исследователей, прибрели пожизненную лицензию на использование троянов за последние три года.

Сирийский хакер EVLF, которого нарекли создателем этих троянов, управляет онлайн-магазином, где с сентября 2022 можно купить оба зловреда.

CraxsRAT, например, разработан таким образом, чтобы оператор мог контролировать заражённое мобильное устройство через Windows-компьютер. При этом автор постоянно дорабатывает троян с учётом пожеланий клиентов.

Специальный билдер помогает кастомизировать и обфусцировать пейлоад, выбрать иконку, имя приложения и функциональность. Есть даже возможность задать отдельные разрешения, которые вредонос будет запрашивать в ОС.

Специалисты Cyfirma назвали CraxsRAT одним из самых опасных троянов для удалённого доступа. Например, у него есть функция «Super Mod», которая серьёзно затрудняет удаление злонамеренного софта с девайса.

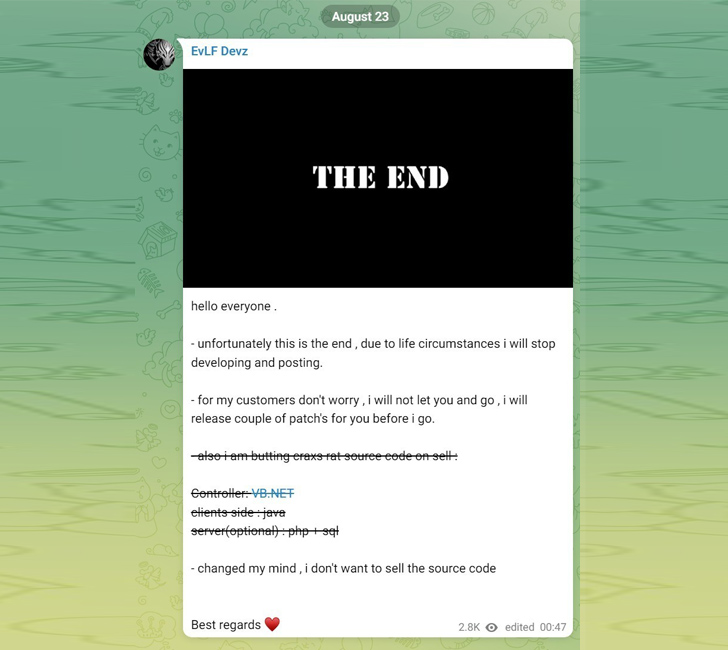
EVLF, как известно, ведёт телеграм-канал «EvLF Devz», дата создания которого — 17 февраля 2022 года. На момент написания материала на канал подписаны 10 678 человек. Однако сегодня EVLF запостил сообщение, в котором сообщил о прекращении своей деятельности.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru