



Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Сирийский киберпреступник под ником EVLF, судя по всему, стоит за разработкой семейств вредоносных программ CypherRAT и CraxsRAT, предназначенных для атак на пользователей Android.

Согласно опубликованному на днях отчёту компании Cyfirma, CypherRAT и CraxsRAT представляют собой трояны, открывающие оператору удалённый доступ к мобильному устройству жертвы.

«Помимо прочего, эти вредоносы позволяют атакующему контролировать камеру смартфона, отслеживать геолокацию пользователя и подслушивать с помощью микрофона», — объясняют специалисты.

Автор CypherRAT и CraxsRAT предлагает их другим киберпреступникам по модели malware-as-a-service (MaaS). Около ста злоумышленников, по данным исследователей, прибрели пожизненную лицензию на использование троянов за последние три года.

Сирийский хакер EVLF, которого нарекли создателем этих троянов, управляет онлайн-магазином, где с сентября 2022 можно купить оба зловреда.

CraxsRAT, например, разработан таким образом, чтобы оператор мог контролировать заражённое мобильное устройство через Windows-компьютер. При этом автор постоянно дорабатывает троян с учётом пожеланий клиентов.

Специальный билдер помогает кастомизировать и обфусцировать пейлоад, выбрать иконку, имя приложения и функциональность. Есть даже возможность задать отдельные разрешения, которые вредонос будет запрашивать в ОС.

Специалисты Cyfirma назвали CraxsRAT одним из самых опасных троянов для удалённого доступа. Например, у него есть функция «Super Mod», которая серьёзно затрудняет удаление злонамеренного софта с девайса.

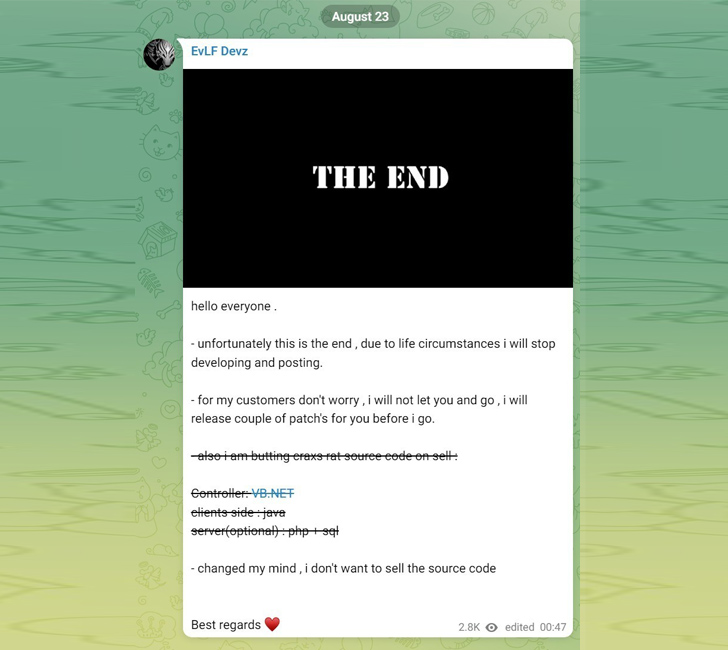
EVLF, как известно, ведёт телеграм-канал «EvLF Devz», дата создания которого — 17 февраля 2022 года. На момент написания материала на канал подписаны 10 678 человек. Однако сегодня EVLF запостил сообщение, в котором сообщил о прекращении своей деятельности.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru