



Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Автором Android-троянов CypherRAT и CraxsRAT оказался сирийский хакер EVLF

Сирийский киберпреступник под ником EVLF, судя по всему, стоит за разработкой семейств вредоносных программ CypherRAT и CraxsRAT, предназначенных для атак на пользователей Android.

Согласно опубликованному на днях отчёту компании Cyfirma, CypherRAT и CraxsRAT представляют собой трояны, открывающие оператору удалённый доступ к мобильному устройству жертвы.

«Помимо прочего, эти вредоносы позволяют атакующему контролировать камеру смартфона, отслеживать геолокацию пользователя и подслушивать с помощью микрофона», — объясняют специалисты.

Автор CypherRAT и CraxsRAT предлагает их другим киберпреступникам по модели malware-as-a-service (MaaS). Около ста злоумышленников, по данным исследователей, прибрели пожизненную лицензию на использование троянов за последние три года.

Сирийский хакер EVLF, которого нарекли создателем этих троянов, управляет онлайн-магазином, где с сентября 2022 можно купить оба зловреда.

CraxsRAT, например, разработан таким образом, чтобы оператор мог контролировать заражённое мобильное устройство через Windows-компьютер. При этом автор постоянно дорабатывает троян с учётом пожеланий клиентов.

Специальный билдер помогает кастомизировать и обфусцировать пейлоад, выбрать иконку, имя приложения и функциональность. Есть даже возможность задать отдельные разрешения, которые вредонос будет запрашивать в ОС.

Специалисты Cyfirma назвали CraxsRAT одним из самых опасных троянов для удалённого доступа. Например, у него есть функция «Super Mod», которая серьёзно затрудняет удаление злонамеренного софта с девайса.

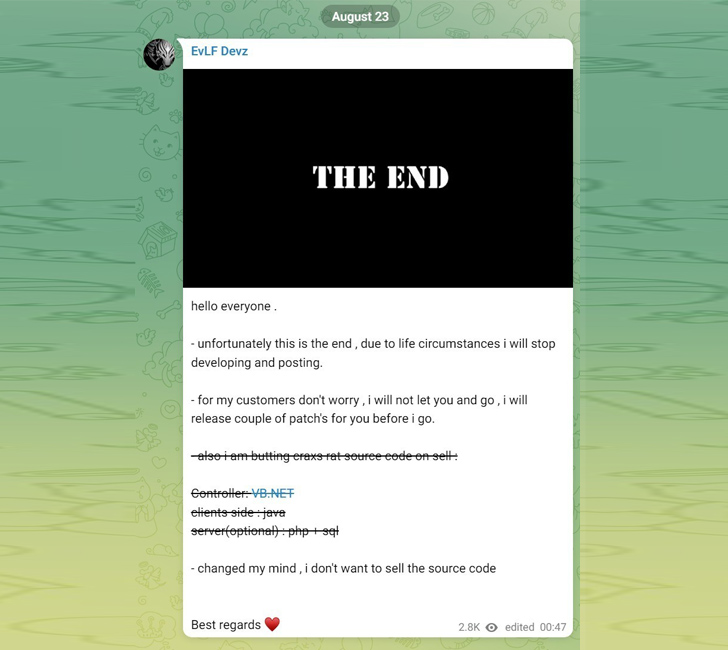
EVLF, как известно, ведёт телеграм-канал «EvLF Devz», дата создания которого — 17 февраля 2022 года. На момент написания материала на канал подписаны 10 678 человек. Однако сегодня EVLF запостил сообщение, в котором сообщил о прекращении своей деятельности.

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru