



Данные 2,6 млн пользователей Duolingo перезалили на новый форум

Данные 2,6 млн пользователей Duolingo перезалили на новый форум

Данные 2,6 млн пользователей Duolingo перезалили на новый форум

На одном из киберпреступных форумов участники опубликовали данные, якобы принадлежащие пользователям платформы для изучения языка — Duolingo. Эксперты опасаются, что выложенная информация поможет злоумышленникам запустить целевой фишинг.

Сайт Duolingo занимает одно из лидирующих мест в тематике изучения языков. Ежедневно платформу посещают более 74 миллионов пользователей со всего мира.

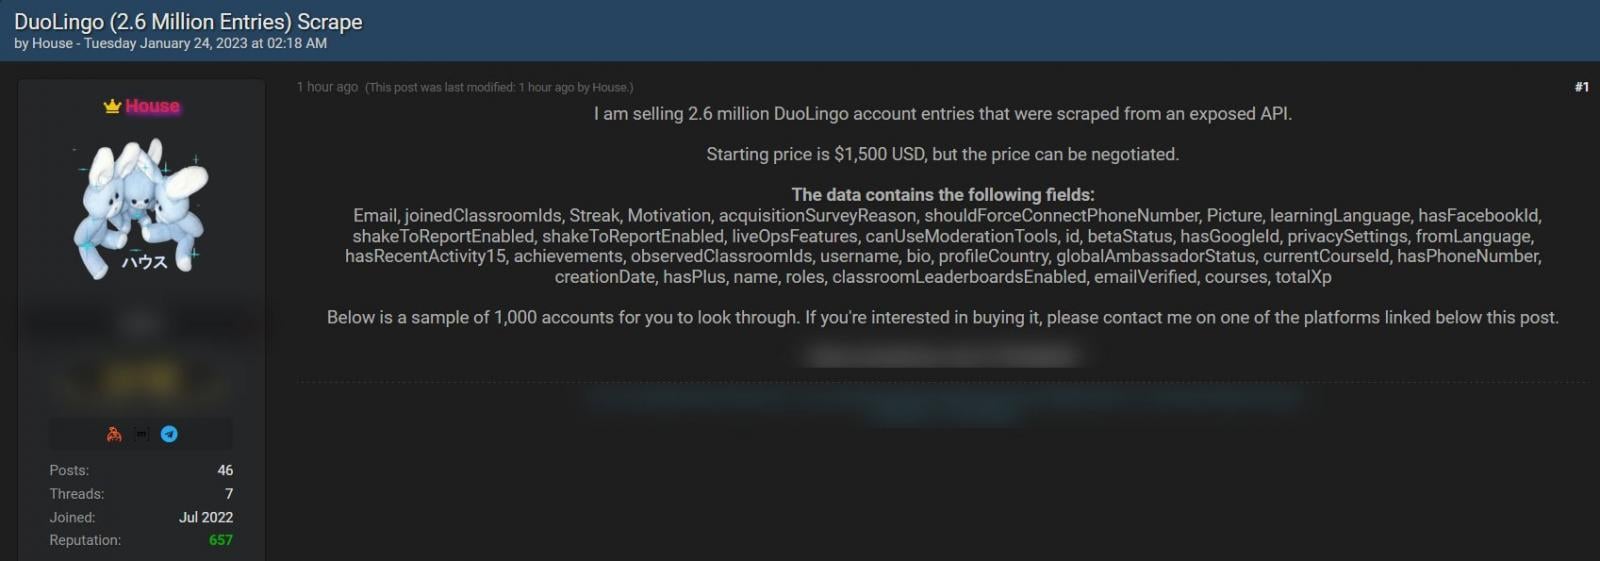
Ранее на уже несуществующей площадке Breached выкладывали данные юзеров Duolingo, пытаясь продать их за 1500 долларов. Согласно описанию, в архиве можно было найти логины и имена, адреса электронной почты и внутренние сведения, касающиеся сервиса Duolingo.

Источник: Falcon Feeds


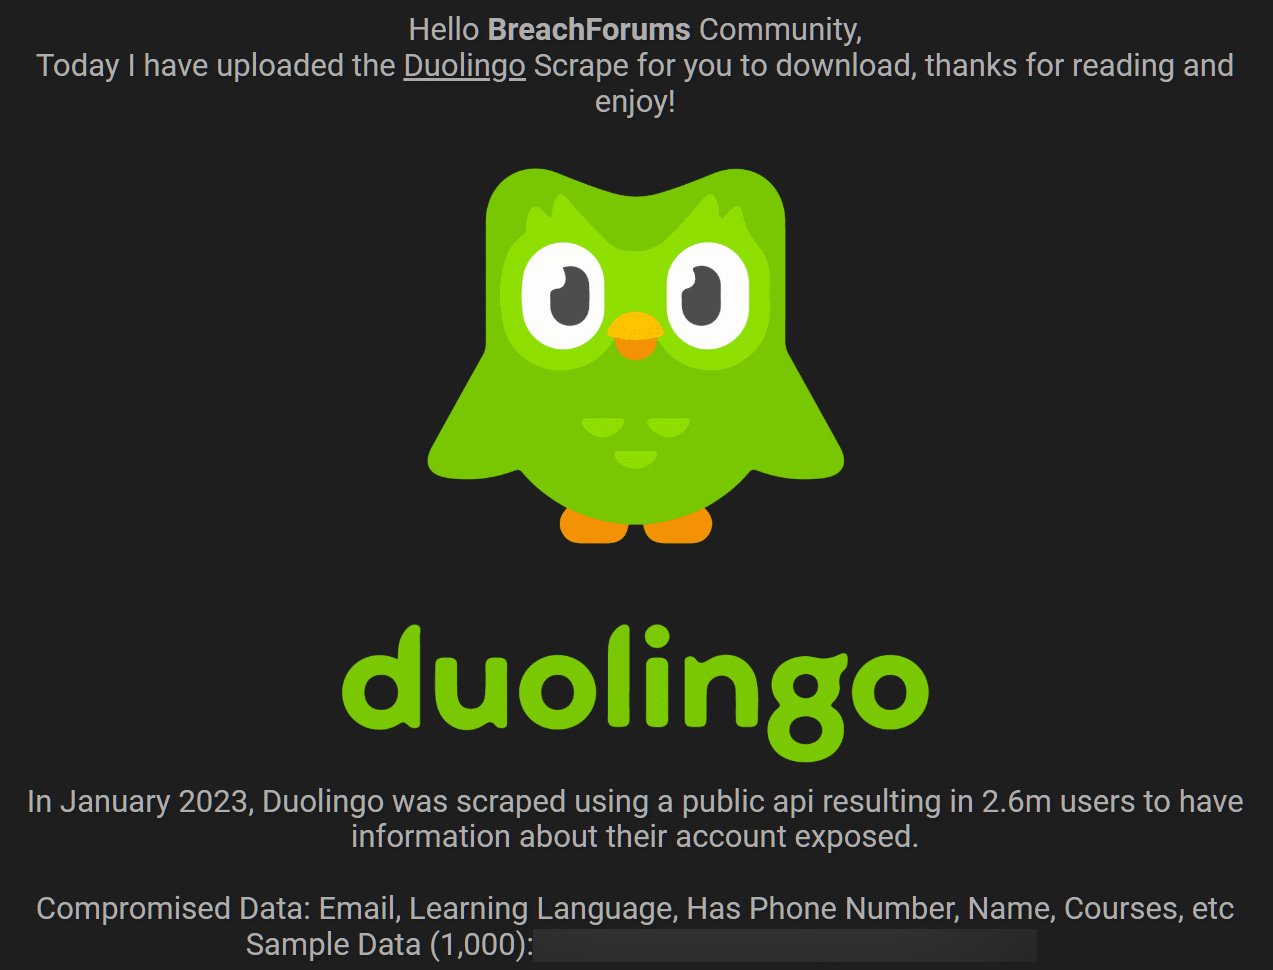
Исследователи из VX-Underground на днях выявили новую публикацию собранных данных на клоне форума Breached. Получить информацию теперь можно всего за 2,13 доллара.

Источник: BleepingComputer


Судя по всему, пользовательские данные собрали с помощью открытого API, которому можно скормить имя аккаунта, а он ответит JSON-выводом с другой информацией счётной записи.

Интересно, что API в том же виде доступен и сегодня, несмотря на то что представителям Duolingo сообщали о нём ещё в январе.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru