



Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новый образец вредоносной программы XLoader, предназначенный для атак на пользователей macOS, маскируется под офисное приложение «OfficeNote». Об обнаруженной версии рассказали специалисты компании SentinelOne.

Проведя анализ попавшего к ним семпла XLoader, исследователи Динеш Девадосс и Фил Стоукс отметили его особенности в отчёте:

«XLoader упакован внутри стандартного образа диска Apple с именем OfficeNote.dmg. При этом приложение содержит подпись разработчика MAIT JAKHU (54YDV8NU9C)».

Впервые про XLoader пользователи узнали в 2020 году, когда его сравнивали с Formbook. В сущности, это троян-кейлогер, задача которого — вытащить как можно больше конфиденциальной информации.

Версия вредоноса для macOS появилась в июле 2021 года и распространялась в качестве программы на Java и в виде файла .JAR. Обратите внимание, что на тот момент XLoader мог заразить только компьютеры с установленным Java Runtime Environment (напомним, Apple более десяти лет не включает JRE в сборки macOS).

Последняя версия трояна смогла обойти это ограничение, перейдя на другие языки программирования: C и Objective C. Образ диска подписан от 17 июля 2023 года, но Apple уже давно отозвала эту подпись.


В SentinelOne отметили наличие нескольких семплов зловреда, запруженных на VirusTotal за июль 2023 года. Это говорит о том, что в настоящее время идёт вредоносная кампания по распространению XLoader.

На киберпреступных форумах троян можно приобрести под подписке за $199 в месяц или за $299 — на три месяца. По словам специалистов, это существенно дороже Windows-версии ($59 на месяц и $129 на три месяца).

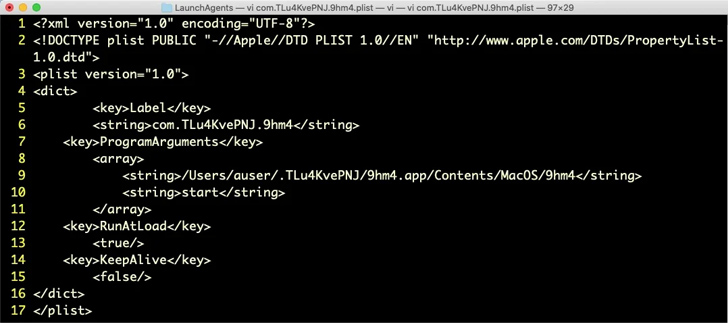
После запуска OfficeNote выдаёт сообщение об ошибке: «невозможно запустить программу, так как оригинальный элемент не найден». Однако параллельно в фоновом режиме устанавливается агент запуска (Launch Agent).

XLoader может собирать данные из буфера обмена, а также хранящуюся в браузерах информацию.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru