



Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

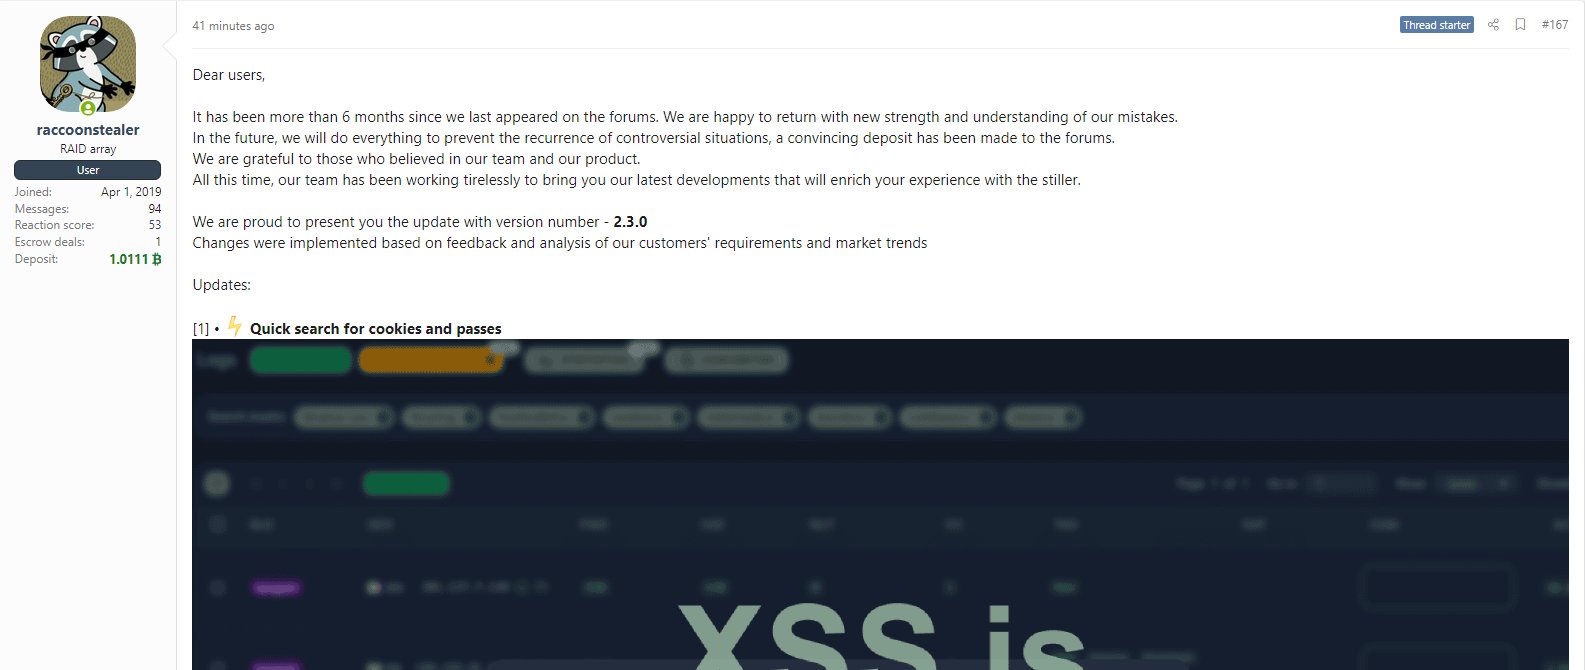
Разработчики вредоносной программы Raccoon объявились после шестимесячного перерыва и теперь продвигают на киберпреступных форумах новую версию трояна — 2.3.0. Инфостилер научился лучше скрываться в системе и получил ряд дополнительных нововведений.

Raccoon является одним из самых узнаваемых и популярных семейств вредоносов, основной задачей которых является кража данных. С 2019 года «Енот» продается по подписке — 200 долларов в месяц.

Raccoon способен извлекать данные более чем из 60 приложений. Троян гребёт не только учётные данные, но и информацию о банковских картах, историю посещения веб-страниц в браузерах, а также cookies и данные криптовалютных кошельков.

В октябре 2022 года проект был под вопросом после ареста основного автора «Енота» — Марка Соколовского. Однако теперь на площадке VX-Underground разработчики Raccoon оповестили комьюнити о возвращении. По их словам, подписчиков ждут новые функции трояна.


Например, в версии Raccoon 2.3.0, согласно отчёту Cyberint, авторы добавили ряд нововведений, которые помогут малоквалифицированным злоумышленникам более безопасно пользоваться «Енотом». Теперь операторов вредоноса будет сложнее отследить исследователям и правоохранителям.

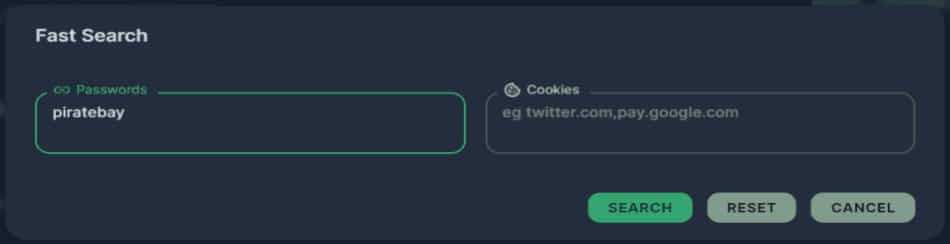
Новый инструмент быстрого поиска в дашборде Raccoon позволяет киберпреступникам легко найти конкретные скомпрометированные данные. Вытащить определенные пароли или документы из огромных коллекций сведений стало проще.


Кроме того, обновлённый Raccoon включает механизм борьбы с «подозрительной активностью», которая может быть связана с попытками изучить вредоносную программу. Если троян зафиксирует такую активность, он автоматически удалит соответствующие записи.

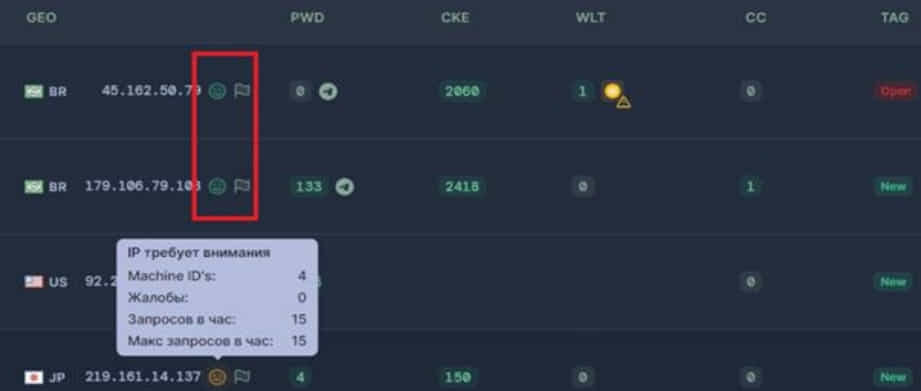
Операторы могут теперь просматривать рейтинг того или иного IP-адреса в дашборде. Он может быть зелёным, жёлтым и красным, что свидетельствует либо о его относительной безобидности, либо о принадлежности к ботам специалистов по кибербезопасности.


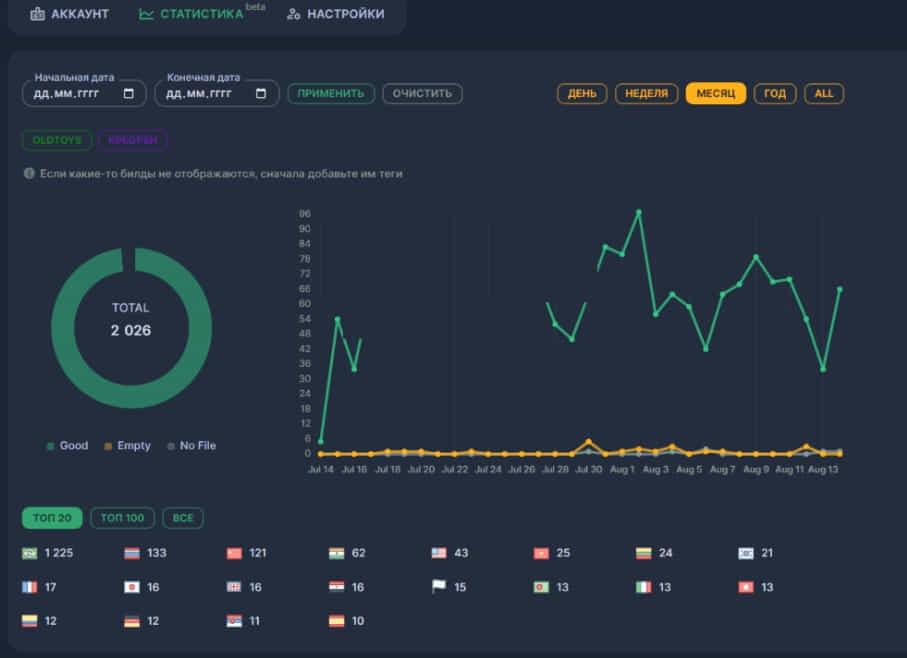
Появилась панель «Log Stats», которая поможет операторам просмотреть основную информацию относительно их кампаний: наиболее атакуемые регионы, число взломанных компьютеров и т. п.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru