



Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Исследователи выявили 120 тысяч систем, содержащих учётные данные участников различных форумов для киберпреступников. Интересно, что многие скомпрометированные аккаунты принадлежат именно злоумышленникам.

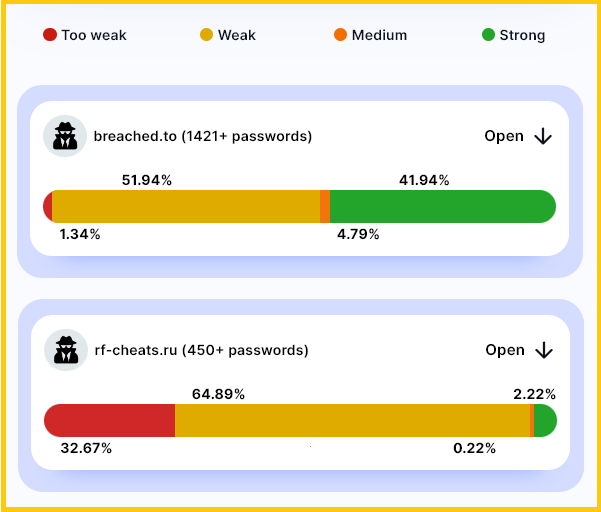
Забавную статистику специалистам удалось собрать по факту анализа слитых сведений: оказалось, что киберпреступники часто используют более устойчивые пароли, чем, например, государственные сайты.

Всего эксперты компании Hudson Rock изучили около ста форумов киберпреступной тематики. Вся штука в том, что некоторые «хакеры» случайно заразили свои устройства вредоносными программами, что и привело к сливу учётных данных.

Представленная Hudson Rock статистика говорит о том, что злоумышленникам принадлежали 100 тысяч скомпрометированных компьютеров. А число утёкших связок «логин-пароль» с хакерских форумов превысило 140 тыс.

Помимо анализа публично доступных БД, исследователи изучили логи вредоносных программ, заточенных под кражу информации. Как правило, такие зловреды воруют пароли из браузеров.

Как удалось выяснить, что взломанные устройства принадлежали киберпреступникам (прежде всего начинающим и малоквалифицированным)? Дело в том, что специалисты нашли на этих устройствах дополнительные сведения:

  • Набор других учётных данных (адреса электронной почты, юзернеймы и т. п.);
  • Данные автозаполнения (имена, адреса, телефонные номера);
  • Информацию о системе (имена компьютеров, IP-адреса).

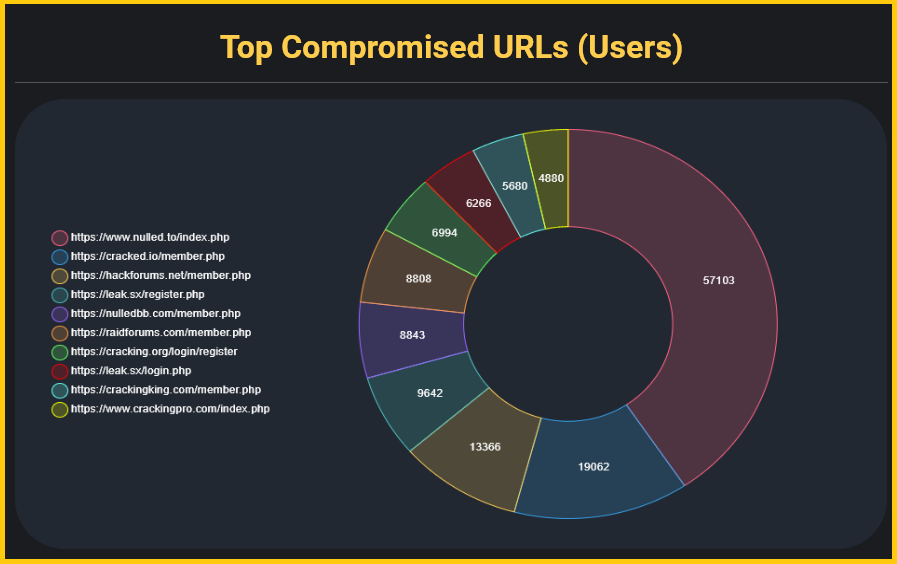
Более 57 тыс. аккаунтов было слито с комьюнити Nulled[.]to. Также в утечках засветились Raidforums, Hackforums и пр.


Самые сложные пароли были у участников сообщества BreachForums: более 40% комбинаций состояли как минимум из 10 символов. Однако киберпреступники часто использовали и слабы связки.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru