



В функции Python для парсинга URL нашли опасную уязвимость

В функции Python для парсинга URL нашли опасную уязвимость

В функции Python для парсинга URL нашли опасную уязвимость

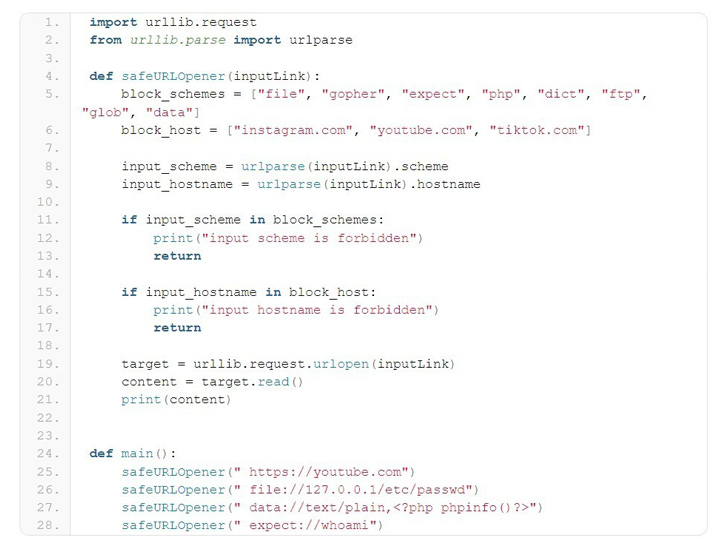
Опасную брешь нашли в функции Python, отвечающей за парсинг URL. В случае эксплуатации злоумышленники могут обойти способы фильтрации на основе черных списков, а также прочитать произвольные файлы и выполнить команды.

Координационный центр CERT (CERT/CC) опубликовал уведомление, предупреждающее пользователей о новой проблеме:

«Функция urlparse содержит баг парсинга, который проявляется, если весь URL начинается с пустых символов. Проблема затрагивает как парсинг имен хостов, так и схем, что в итоге приводит к сбою в работе фильтрации по принципу черного списка».


Уязвимость уже получила идентификатор — CVE-2023-24329 — и 7,5 балла по шкале CVSS. В нижеприведенных версиях брешь уже закрыта:

  • >= 3.12
  • 3.11.x >= 3.11.4
  • 3.10.x >= 3.10.12
  • 3.9.x >= 3.9.17
  • 3.8.x >= 3.8.17
  • 3.7.x >= 3.7.17

Как сообщил специалист Йебо Цао, обнаруживший баг, CVE-2023-24329 стала следствием недостаточной проверки ввода, что приводит к методу обхода списка блокировки. Для эксплуатации достаточно использовать URL, начинающийся с пустых символов (пример: " https://youtube[.]com").

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru