



В функции Python для парсинга URL нашли опасную уязвимость

В функции Python для парсинга URL нашли опасную уязвимость

В функции Python для парсинга URL нашли опасную уязвимость

Опасную брешь нашли в функции Python, отвечающей за парсинг URL. В случае эксплуатации злоумышленники могут обойти способы фильтрации на основе черных списков, а также прочитать произвольные файлы и выполнить команды.

Координационный центр CERT (CERT/CC) опубликовал уведомление, предупреждающее пользователей о новой проблеме:

«Функция urlparse содержит баг парсинга, который проявляется, если весь URL начинается с пустых символов. Проблема затрагивает как парсинг имен хостов, так и схем, что в итоге приводит к сбою в работе фильтрации по принципу черного списка».


Уязвимость уже получила идентификатор — CVE-2023-24329 — и 7,5 балла по шкале CVSS. В нижеприведенных версиях брешь уже закрыта:

  • >= 3.12
  • 3.11.x >= 3.11.4
  • 3.10.x >= 3.10.12
  • 3.9.x >= 3.9.17
  • 3.8.x >= 3.8.17
  • 3.7.x >= 3.7.17

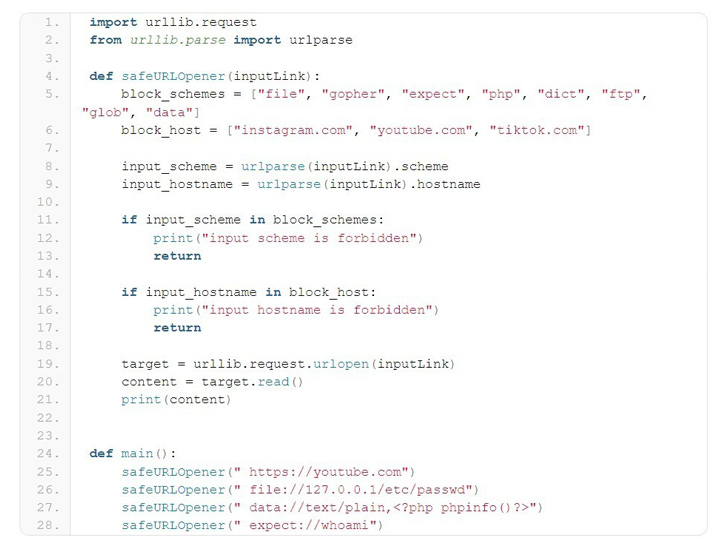
Как сообщил специалист Йебо Цао, обнаруживший баг, CVE-2023-24329 стала следствием недостаточной проверки ввода, что приводит к методу обхода списка блокировки. Для эксплуатации достаточно использовать URL, начинающийся с пустых символов (пример: " https://youtube[.]com").

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru