



В WhatsApp добавят поддержку ключей доступа (passkey) для защиты аккаунтов

В WhatsApp добавят поддержку ключей доступа (passkey) для защиты аккаунтов

В WhatsApp добавят поддержку ключей доступа (passkey) для защиты аккаунтов

Сейчас есть несколько способов защитить ваш аккаунт WhatsApp: помимо простого пароля, существует двухфакторная аутентификация (2FA). Однако скоро разработчики добавят поддержку ключей доступа (passkey), которые должны ещё лучше обезопасить учётные данные.

Вообще, passkey можно назвать трендом, поскольку многие приложения и веб-сайты уже имплементировали их поддержку. Например, GitHub запустил ключи доступа в публичной бета-версии.

В июне Microsoft сообщила о расширении поддержки passkey в операционной системе Windows 11. Apple в этом плане тоже не отстаёт: корпорация планирует автоматически назначать ключ доступа каждому владельцу её устройств.

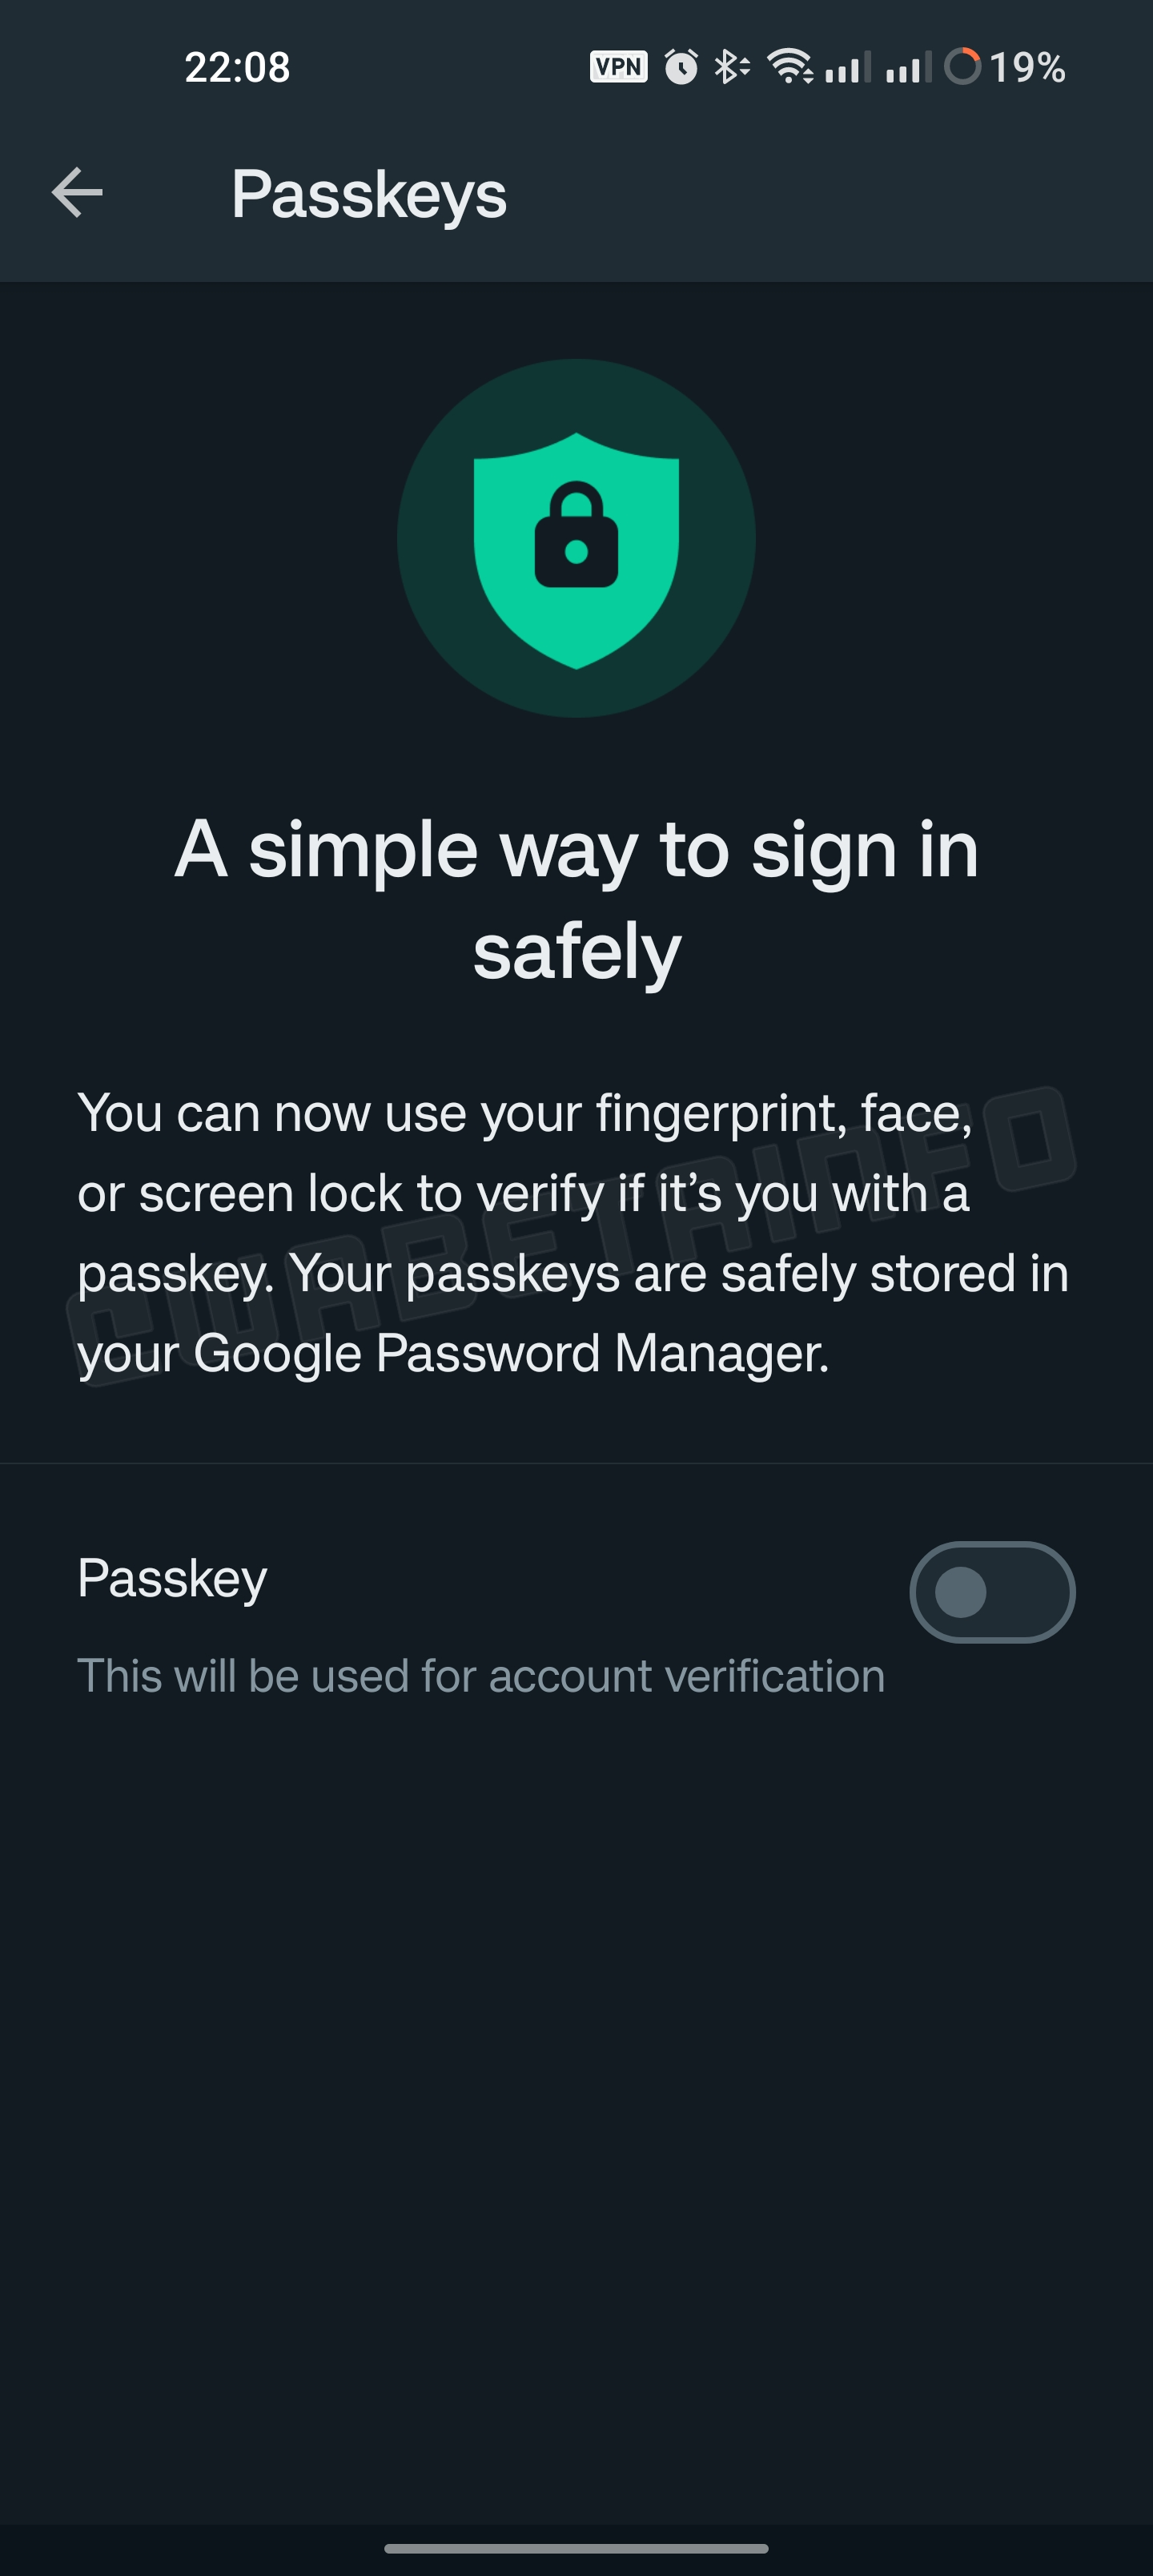
Теперь издание WABetaInfo нашло скрытые настройки ключей доступа в последней бета-версии WhatsApp для Android.

«Вы можете использовать отпечатки ваших пальцев, сканирование лица или экран блокировки для верификации через ключ доступа», — гласит сообщение.

В настоящее время функциональность всё ещё в разработке, то есть пользователи пока не смогут активировать её. Однако такой задел даёт понять, что разработчики в ближайшее время добавят поддержку passkey.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru