



Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новый вредонос Statc охотиться за данными пользователей Windows

Новое семейство вредоносных программ Statc атакует пользователей Microsoft Windows с целью вытащить их персональные данные и платёжную информацию. О киберугрозе предупредили исследователи из Zscaler ThreatLabz.

Statc написан на C++ и является классическим инфостилером — трояном, похищающим информацию. Для установки на устройства потенциальных жертв заставляют кликнуть на рекламных объявлениях.

Statc имитирует видео в формате MP4 в Google Chrome и других браузерах. В отчёте Zscaler ThreatLabz специалисты Шивам Шарма и Амандип Кумар описывают троян следующим образом:

«Statc обладает целым спектром функциональных возможностей стилеров, что делает его серьёзной угрозой. Троян может красть данные из ряда браузеров, включая логины-пароли, cookies и настройки. Он также пытается добраться до криптовалютных кошельков и даже переписок в Telegram».

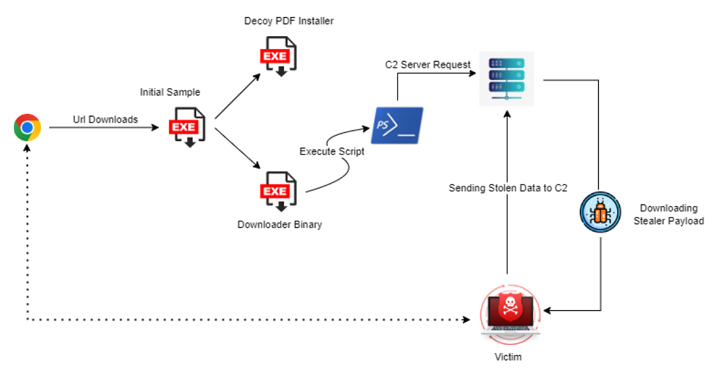
Попадая на компьютер пользователя, пейлоад первой ступени имитирует установщик PDF-читалки, однако в фоне сбрасывает бинарник-загрузчик, который пытается скачать троян с удалённого сервера с помощью скрипта PowerShell.


При этом Statc вполне способен вычислять песочницу и детектировать попытки обратного инжиниринга. Скомпрометированная информация уходит на командный сервер (C2) по HTTPS. Среди атакуемых браузеров: Google Chrome, Microsoft Edge, Mozilla Firefox, Brave, Opera и Yandex Browser.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru