



SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

За кибератакой на «ВПК „НПО машиностроения“», одно из ведущих ракетно-космических предприятий России, стоит северокорейская группировка ScarCruft. К такому выводу пришли исследователи из команды SentinelLabs.

В отчёте специалистов по кибербезопасности приводится информация о том, что кибергруппа ScarCruft взломала почтовый сервер и ИТ-системы российского предприятия. Злоумышленникам якобы удалось установить бэкдор «OpenCarrot», который обеспечил удалённый доступ.

Основная цель киберпреступников для SentinelLabs пока непонятна, однако сама группа ScarCruft (APT37) известна своими операциями кибершпионажа. Как правило, её участники крадут внутренние данные жертвы и ведут за ней наблюдение.

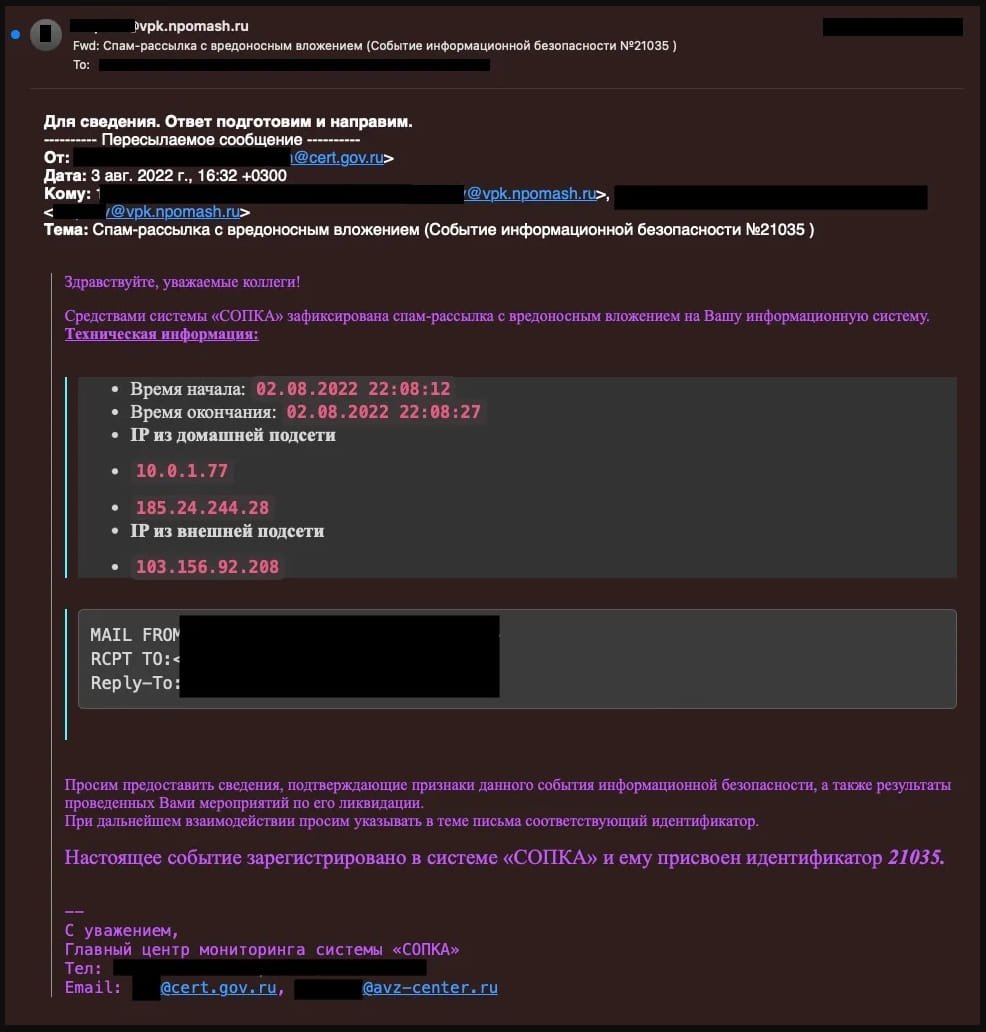
К выводу о причастности северокорейских хакеров эксперты пришли после анализа слитых у «ВПК „НПО машиностроения“» электронных писем. Помимо другой конфиденциальной информации, в них содержались переписки ИТ-сотрудников, упоминавших киберинцидент в середине мая 2022 года.

Собственное расследование SentinelLabs показало куда более серьёзный уровень проникновения киберпреступников, чем предполагали изначально в  ракетно-космическом предприятии.


Согласно полученным письмам, айтишники НПО обсуждали подозрительную сетевую активность и передачу данных между процессами, запущенными на внутренних устройствах, и внешними серверами.

Анализируя эту активность, сотрудники вышли на вредоносный DLL-файл, который каким-то образом проник во внутренние системы. По словам SentinelLabs, представители «ВПК „НПО машиностроения“» связались с поставщиком антивируса, чтобы выяснить, как именно вредонос попал внутрь периметра.

Исследователи также изучили IP-адреса и индикаторы компрометации (IoC), которые удалось вытащить из электронных переписок, что помогло вычислить «главного виновника» — бэкдор OpenCarrot.

Ранее OpenCarrot связывали с деятельностью группировки Lazarus, которая также корнями уходит в КНДР. В общей сложности зловред поддерживает 25 команд и может выполнять в системе следующие задачи:

  • Разведка: пересчёт атрибутов файлов и процессов, сканирование ICMP-пингование хостов в диапазонах IP-адресов на доступность и наличие открытых TCP-портов.
  • Вмешательство в работу файловой системы и процессов: завершение процесса, внедрение библиотеки, удаление файлов, переименование и модификация временных меток.
  • Управление связью с командным сервером, завершение и создание новых каналов связи, изменение конфигурации вредоноса и пр.
Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru