



SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

За кибератакой на «ВПК „НПО машиностроения“», одно из ведущих ракетно-космических предприятий России, стоит северокорейская группировка ScarCruft. К такому выводу пришли исследователи из команды SentinelLabs.

В отчёте специалистов по кибербезопасности приводится информация о том, что кибергруппа ScarCruft взломала почтовый сервер и ИТ-системы российского предприятия. Злоумышленникам якобы удалось установить бэкдор «OpenCarrot», который обеспечил удалённый доступ.

Основная цель киберпреступников для SentinelLabs пока непонятна, однако сама группа ScarCruft (APT37) известна своими операциями кибершпионажа. Как правило, её участники крадут внутренние данные жертвы и ведут за ней наблюдение.

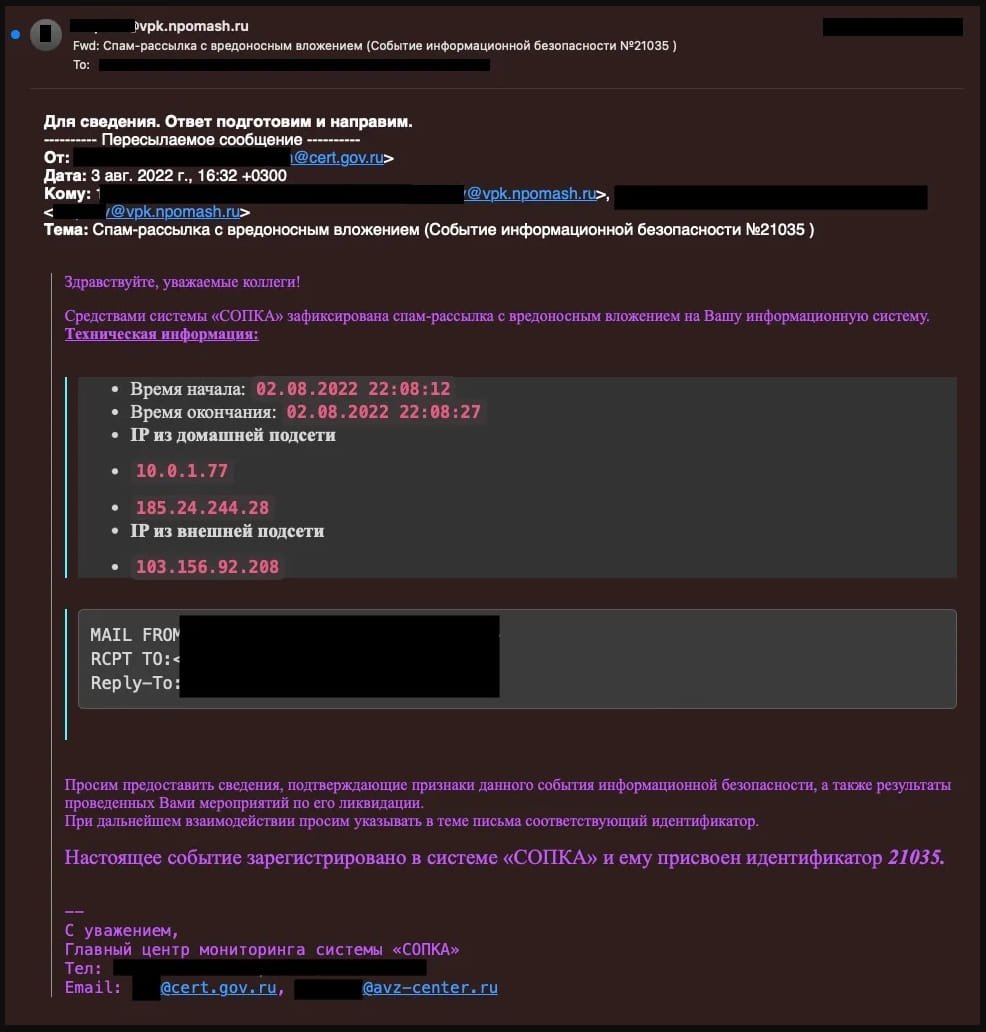
К выводу о причастности северокорейских хакеров эксперты пришли после анализа слитых у «ВПК „НПО машиностроения“» электронных писем. Помимо другой конфиденциальной информации, в них содержались переписки ИТ-сотрудников, упоминавших киберинцидент в середине мая 2022 года.

Собственное расследование SentinelLabs показало куда более серьёзный уровень проникновения киберпреступников, чем предполагали изначально в  ракетно-космическом предприятии.


Согласно полученным письмам, айтишники НПО обсуждали подозрительную сетевую активность и передачу данных между процессами, запущенными на внутренних устройствах, и внешними серверами.

Анализируя эту активность, сотрудники вышли на вредоносный DLL-файл, который каким-то образом проник во внутренние системы. По словам SentinelLabs, представители «ВПК „НПО машиностроения“» связались с поставщиком антивируса, чтобы выяснить, как именно вредонос попал внутрь периметра.

Исследователи также изучили IP-адреса и индикаторы компрометации (IoC), которые удалось вытащить из электронных переписок, что помогло вычислить «главного виновника» — бэкдор OpenCarrot.

Ранее OpenCarrot связывали с деятельностью группировки Lazarus, которая также корнями уходит в КНДР. В общей сложности зловред поддерживает 25 команд и может выполнять в системе следующие задачи:

  • Разведка: пересчёт атрибутов файлов и процессов, сканирование ICMP-пингование хостов в диапазонах IP-адресов на доступность и наличие открытых TCP-портов.
  • Вмешательство в работу файловой системы и процессов: завершение процесса, внедрение библиотеки, удаление файлов, переименование и модификация временных меток.
  • Управление связью с командным сервером, завершение и создание новых каналов связи, изменение конфигурации вредоноса и пр.
Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru