



Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Группа исследователей из университетов Великобритании подготовила модель обучения, которая может извлекать данные из звука нажатий клавиш клавиатуры. По словам специалистов, в тестах точность составила 95%.

Интересно, что при использовании Zoom для обучения алгоритма точность упала до 93%, однако это по-прежнему очень высокий процент и фактически рекорд для таких условий.

Подобные атаки критически отражаются на безопасности данных, так как с их помощью злоумышленники могут вытащить пароли, сообщения и другую личную информацию.

Кроме того, стоит учитывать, что у акустических атак есть ощутимое преимущество перед атаками по сторонним каналам: последние всегда требуют специальных условий и, как правило, ограничиваются дистанцией и количеством передаваемых данных; а вот акустические стали гораздо проще в реализации из-за массы устройств с микрофонами, обеспечивающими качественную передачу звука.

Первым шагом в описанном исследователями векторе будет запись нажатий клавиш, именно эти данные используются для тренировки алгоритма. В реальном сценарии этого можно добиться так: заразить мобильное устройство жертвы вредоносной программой и использовать микрофон смартфона для записи нажатий клавиш.

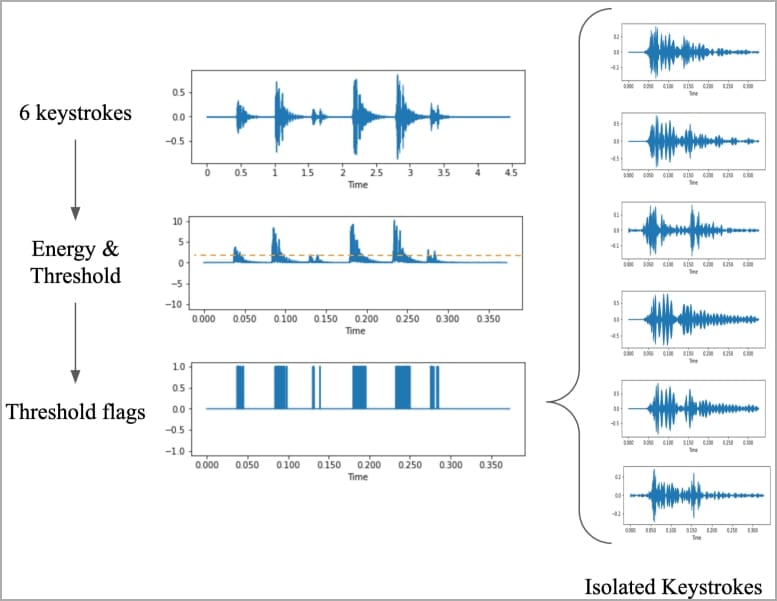
Есть и другой подход: записать нужный звук в процессе звонка по Zoom. Обучая модель, специалисты нажимали 36 клавиш на MacBook Pro, каждую 25 раз, и записывали звук, издаваемый каждой клавишей.


После этого эксперты формировали спектрограммы, визуализирующие разницу между звуками. Эти спектрограммы тренировали CoAtNet, классификатор изображений.

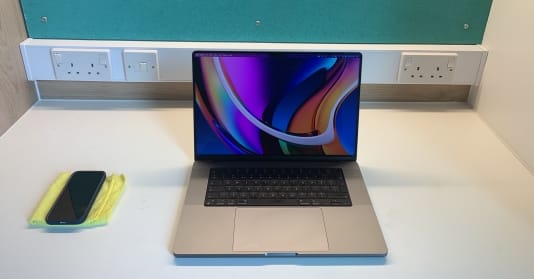
В тестах исследователей использовалась клавиатура Apple, которой корпорация оснащала все свои ноутбуки, выпущенные за последние пару лет. В 17 сантиметрах от лэптопа лежал iPhone 13 mini, а также использовался Zoom.


Согласно отчету (PDF), CoANet удалось достичь 95% точности при использовании рядом лежащего iPhone, 93% — при использовании Zoom и 91,7%, если в дело вступал Skype.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru