



Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Специалисты пророчат скорое пополнение числа легитимных файлов в Windows, которые могут использоваться в киберпреступных целях. В частности, эксперты отмечают потенциальную угрозу исполняемых файлов Microsoft Outlook и Access, а также бинарников Microsoft Office.

Такие файлы называются LOLBAS — Living-off-the-Land Binaries and Scripts. Проблема в том, что эти родные для Windows файлы можно использовать для загрузки и запуска пейлоадов, не вызывая при этом срабатывания защитных механизмов.

На посвящённой LOLBAS странице перечислены более 150 бинарников, библиотек и скриптов, связанных с Windows. Все они в той или иной степени могут выполнять задачи злоумышленников.

Нир Чако, один из исследователей в Pentera, недавно заинтересовался поиском новых LOLBAS, а именно — пакетом Microsoft Office:


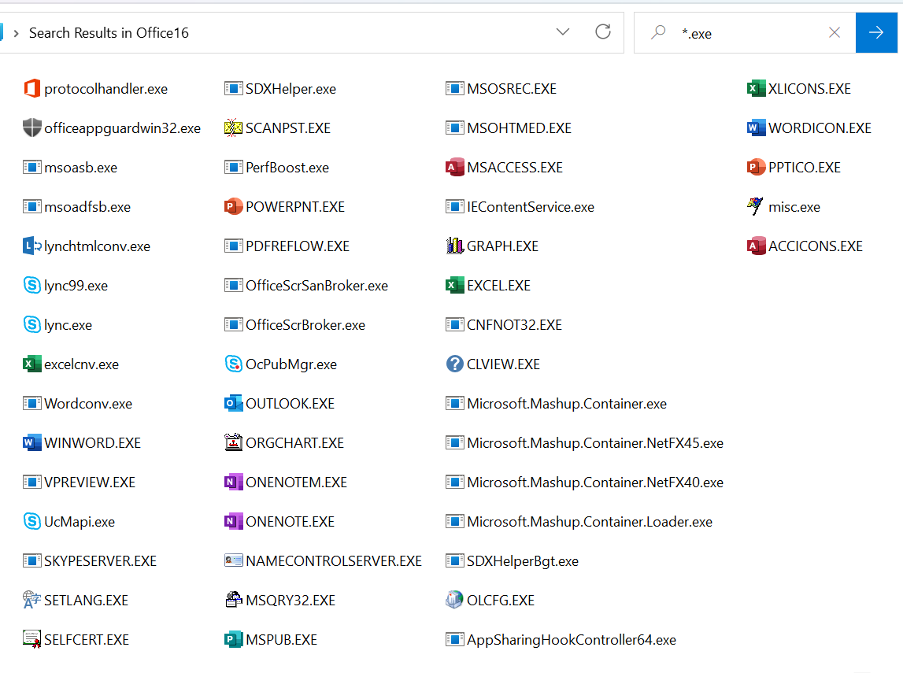
Он протестировал все исполняемые файлы и выделил три: MsoHtmEd.exe, MSPub.exe и ProtocolHandler.exe. По словам Чако, они могут использоваться для загрузки сторонних файлов, а значит, полностью попадают под определение LOLBAS.

Специалист поделился с изданием BleepingComputer видеороликом, в котором демонстрируется GET-запрос от MsoHtmEd, пытающийся загрузить тестовый файл:


«Используя такой автоматизированный метод, мы смогли выявить ещё шесть загрузчиков! В общей сложности — девять! Это, по сути, прирост в 30% к списку LOLBAS», — объясняет сам Чако.

Позже стало понятно, что Pentera нашла 11 новых файлов с функциональностью, позволяющей загрузить и запустить сторонний файл. Вот они:

LOLBAS Функциональность Статус в проекте LOLBAS
ProtocolHandler Скачивание Принято
MSPub Скачивание Принято
MsoHtmEd Скачивание, Выполнение Принято
PresentationHost Скачивание Принято
ConfigSecurityPolicy Скачивание Принято
InstallUtil Скачивание Принято
MSHta Скачивание Принято
Outlook Скачивание Отправлен запрос
MSAccess Скачивание Отправлен запрос
Sftp Выполнение Отправлен запрос
Scp Выполнение Отправлен запрос
Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru