



Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

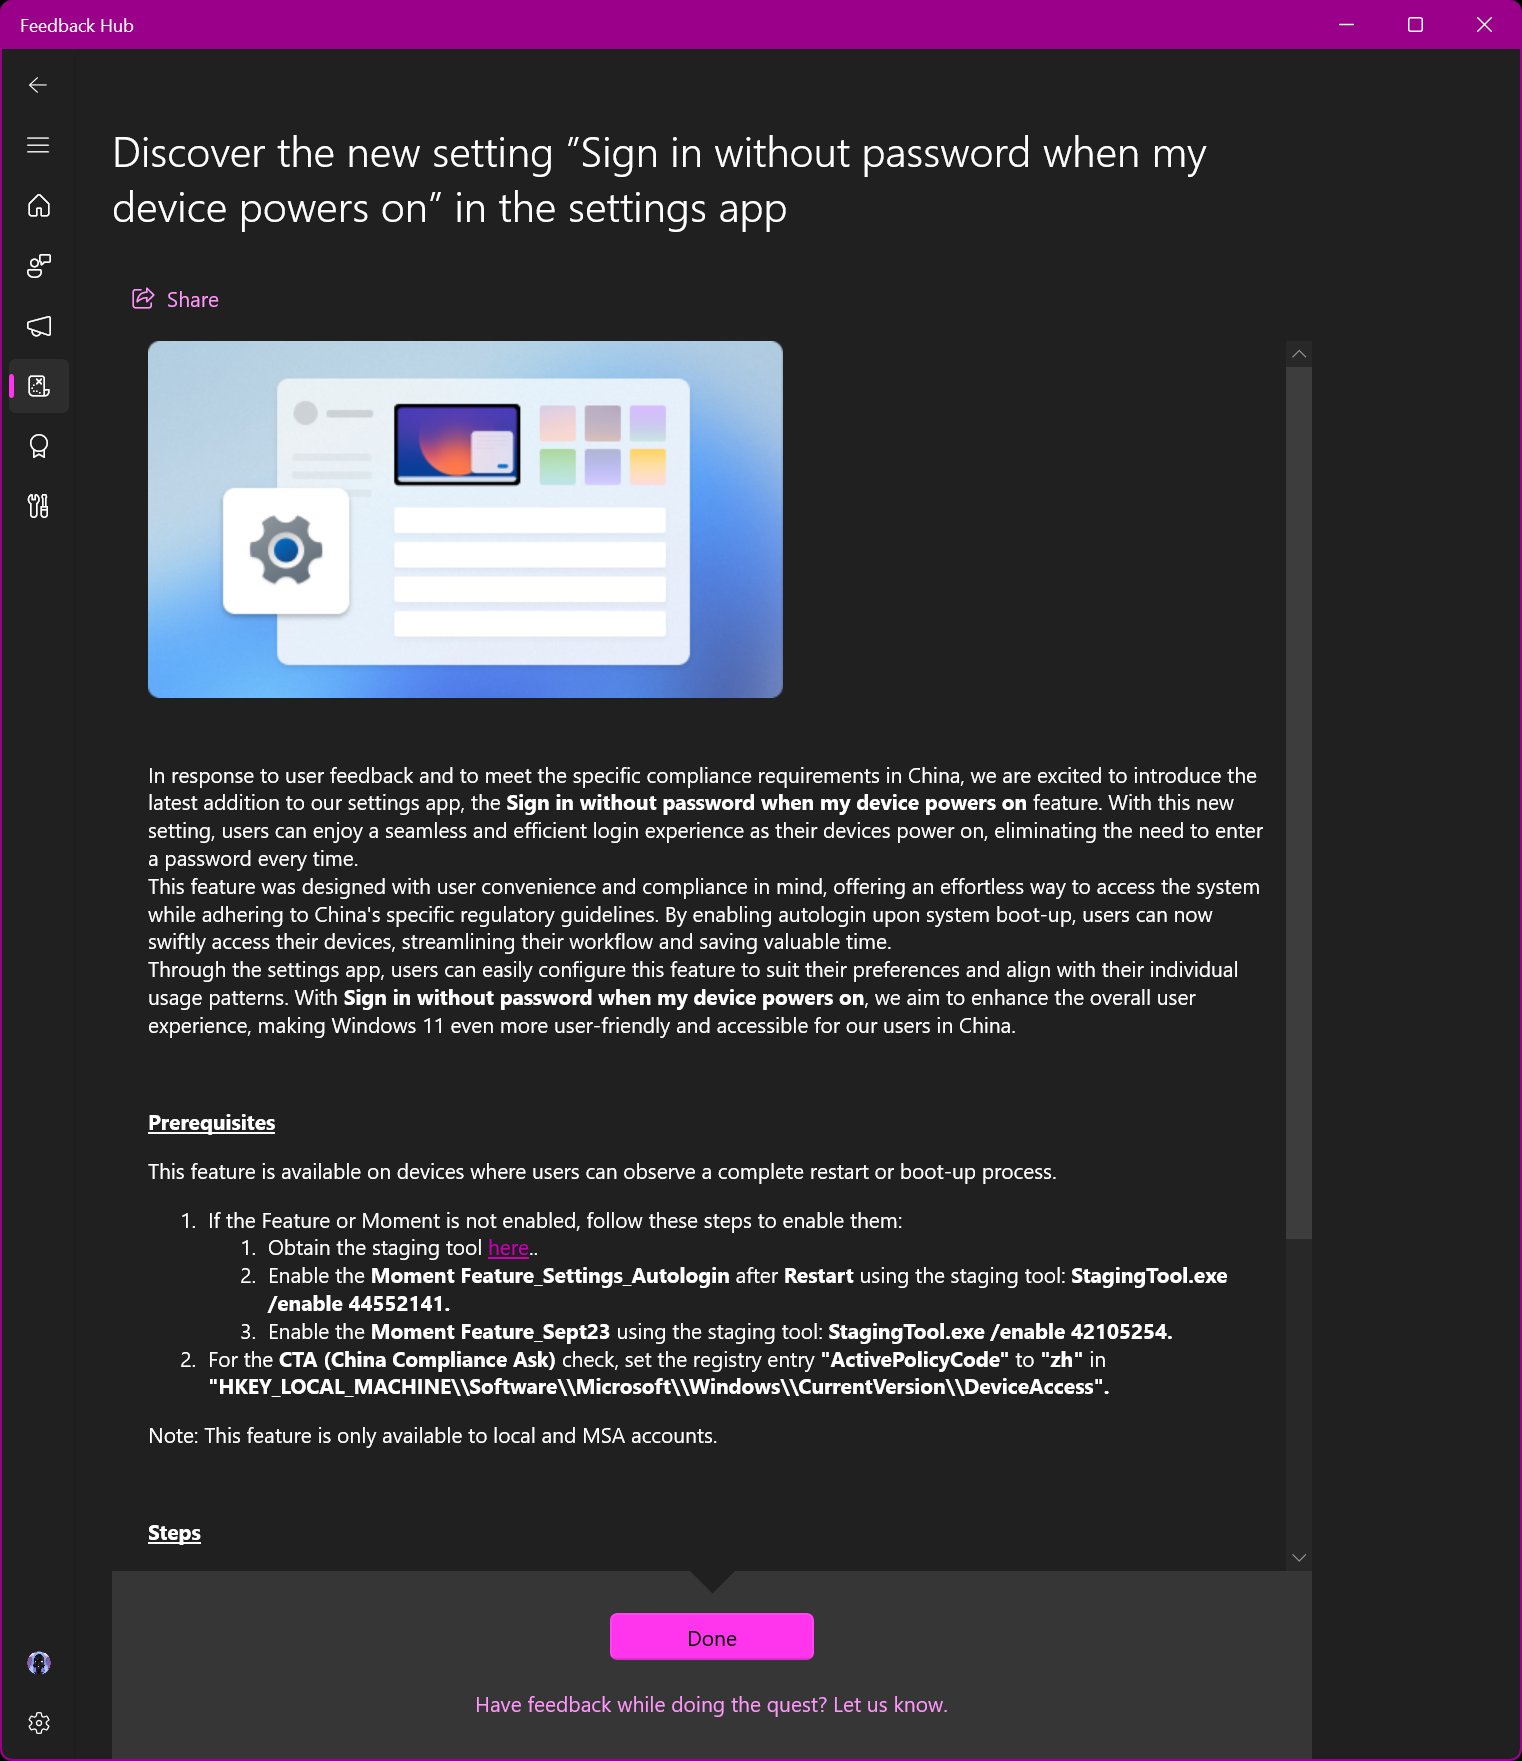
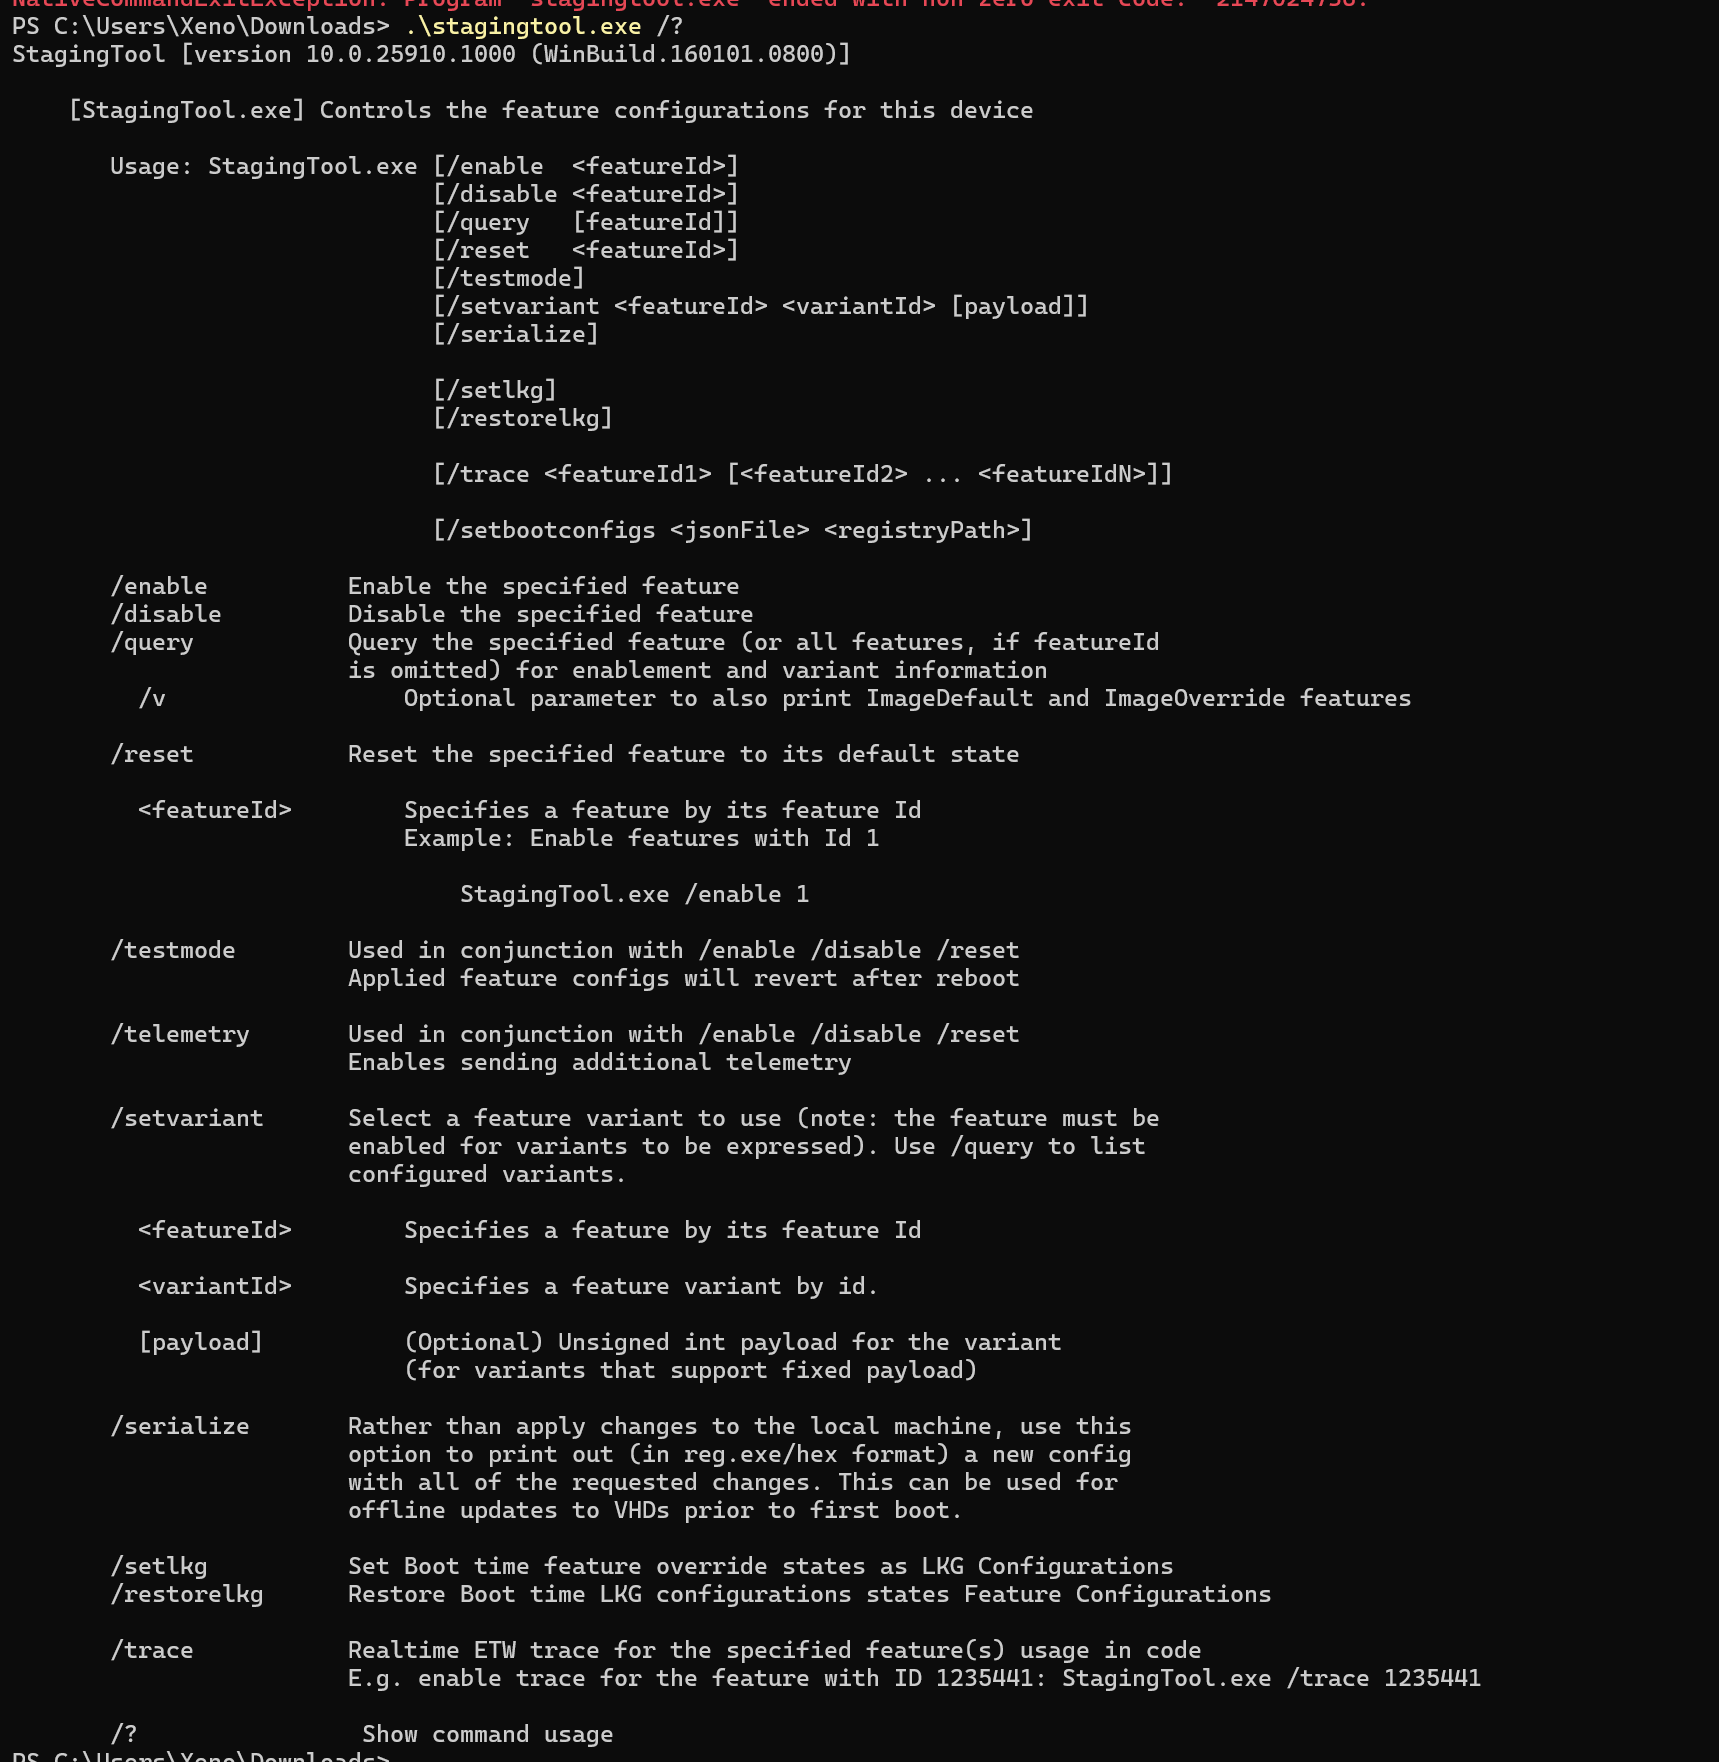
Microsoft умудрилась случайно слить внутреннее приложение «StagingTool», которое сотрудники используют для тестирования ещё невыпущенных и скрытых функций операционной системы Windows 11.

Как правило, Microsoft тестирует экспериментальные фичи в публичных бета-версиях, однако ранее энтузиастам приходилось полагаться на сторонние инструменты, чтобы получить доступ к скрытым функциям, которые корпорация открыла не всем тестерам.

Случайный «выпуск» StagingTool произошёл во время мероприятия Microsoft, на котором сотрудники просили больше обратной связи от бета-тестеров Windows 11. Разработчики хотят, чтобы им помогли разобраться с оставшимися багами перед крупным обновлением.

Напомним, апдейт запланирован на сентябрь, а операционная система наконец получит нативную поддержку 7-Zip, RAR и GZ.

Пользователь Twitter/X под ником XenoPanther на днях опубликовал пост, в котором указал на валидные ссылки, ведущие на StagingTool:


Несмотря на то что Microsoft убрала утилиту из общего доступа спустя несколько часов, сообщество уже начало активно делиться StagingTool. Стоит отметить, что этот софт по функциональности очень похож на стороннее приложение ViveTool. Именно последним ранее пользовались энтузиасты для получения доступа к скрытым фичам.

StagingTool — инструмент командой строки, позволяющий включить отдельные возможности операционной системы.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru