



Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

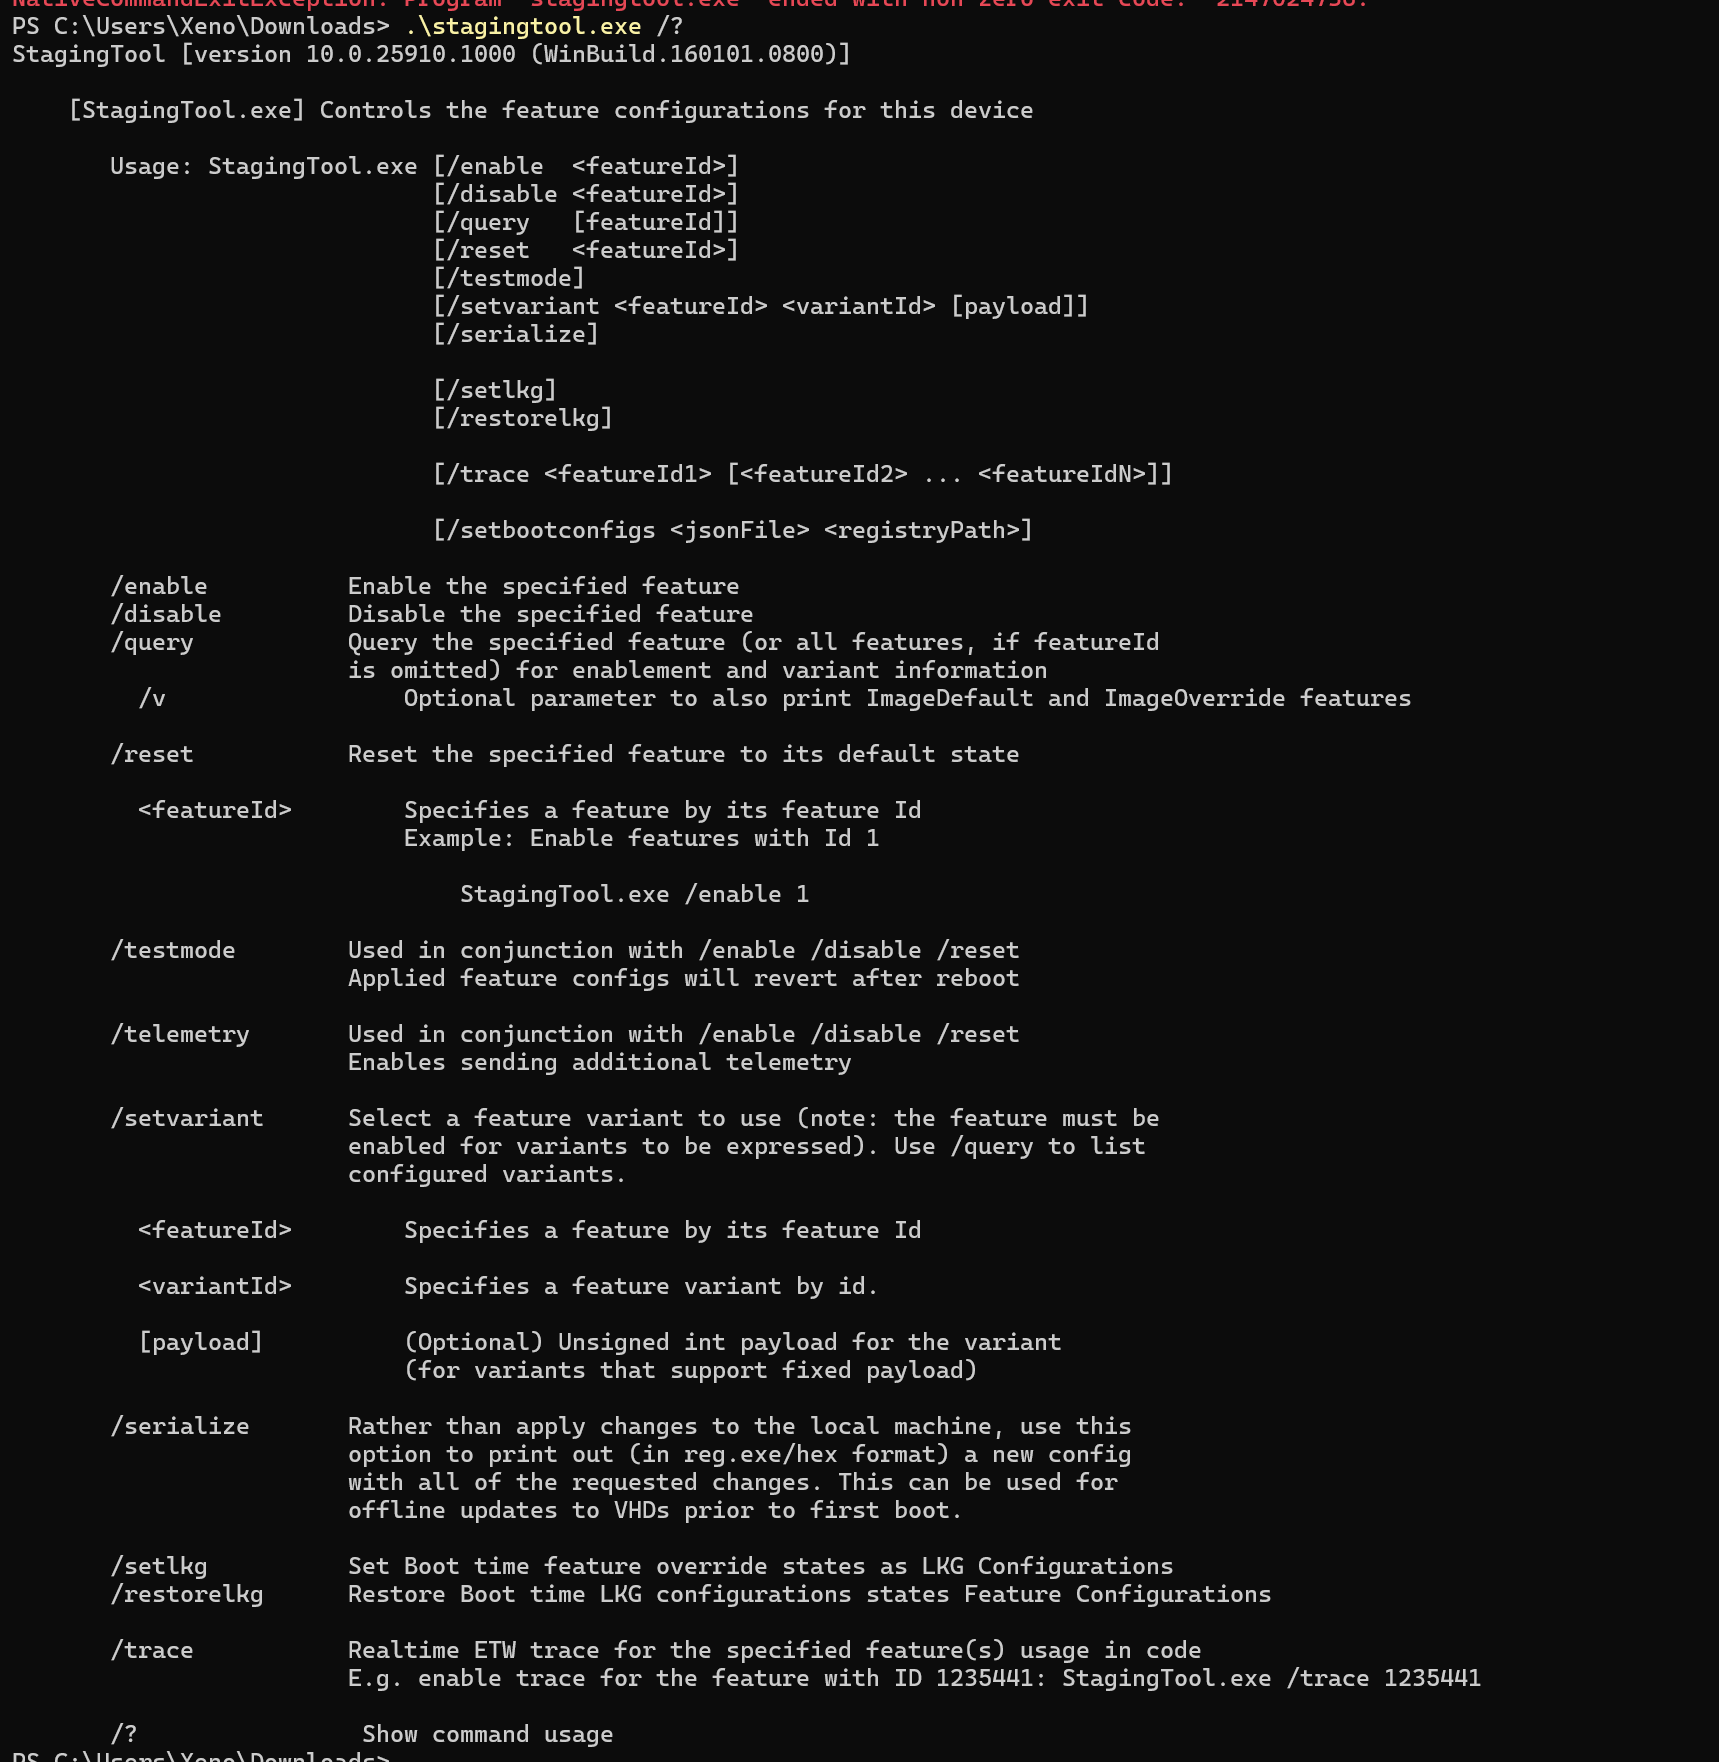
Microsoft умудрилась случайно слить внутреннее приложение «StagingTool», которое сотрудники используют для тестирования ещё невыпущенных и скрытых функций операционной системы Windows 11.

Как правило, Microsoft тестирует экспериментальные фичи в публичных бета-версиях, однако ранее энтузиастам приходилось полагаться на сторонние инструменты, чтобы получить доступ к скрытым функциям, которые корпорация открыла не всем тестерам.

Случайный «выпуск» StagingTool произошёл во время мероприятия Microsoft, на котором сотрудники просили больше обратной связи от бета-тестеров Windows 11. Разработчики хотят, чтобы им помогли разобраться с оставшимися багами перед крупным обновлением.

Напомним, апдейт запланирован на сентябрь, а операционная система наконец получит нативную поддержку 7-Zip, RAR и GZ.

Пользователь Twitter/X под ником XenoPanther на днях опубликовал пост, в котором указал на валидные ссылки, ведущие на StagingTool:


Несмотря на то что Microsoft убрала утилиту из общего доступа спустя несколько часов, сообщество уже начало активно делиться StagingTool. Стоит отметить, что этот софт по функциональности очень похож на стороннее приложение ViveTool. Именно последним ранее пользовались энтузиасты для получения доступа к скрытым фичам.

StagingTool — инструмент командой строки, позволяющий включить отдельные возможности операционной системы.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru