



Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Агрессивная киберпреступная кампания, развернувшаяся в июня и июле 2023 года, подсовывает владельцам мобильных устройств на Android банковского трояна SpyNote (другое имя — SpyMax).

О вредоносной активности, нацеленной на клиентов кредитных организаций в Европе, рассказали специалисты компании Cleafy.

«SpyNote попадает в категорию шпионского софта и распространяется через фишинговые или смишинговые кампании. На устройстве вредонос может открыть удаленный доступ оператору», — пишут исследователи в отчете.

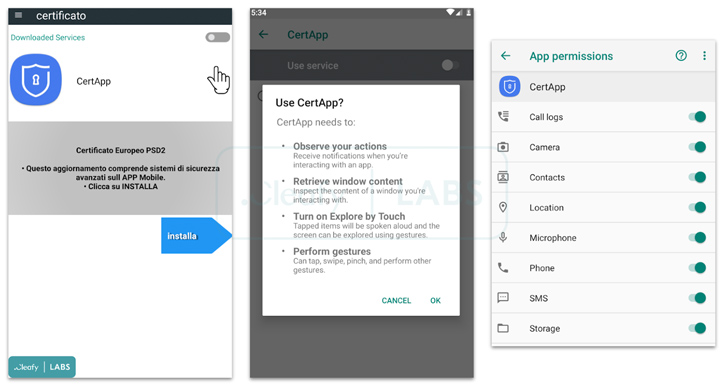
SpyNote мало чем отличается от стандартных банковских троянов, поэтому первым делом после попадания в систему он просит открыть ему доступ к accessibility services (специальные возможности ОС Android). После этого он получает возможность повышать права и извлекать важные данные.

Тем не менее есть у вредоноса и интересные отличительные черты: возможность функционировать в качестве шпионского софта и осуществлять банковское мошенничество.

Атака операторов SpyNote начинается с вредоносного СМС-сообщения, в котором жертву призывают установить банковское приложение. Если нажать на ссылку в сообщении, вас перенаправят на загрузку софта TeamViewer QuickSupport, доступного в Google Play Store.

«TeamViewer используется рядом злоумышленников в мошеннических операциях. В данном случае атакующие прибегают к социальной инженерии: звонят жертве, представляясь сотрудниками банка, и осуществляют несанкционированные транзакции прямо на устройстве жертвы», — объясняют эксперты.

С помощью популярной программы для удаленного доступа киберпреступники устанавливают на Android-устройства SpyNote. Последний может собирать данные геолокации, фиксировать нажатия клавиш, записывать действия на экране и перехватывать коды двухфакторной аутентификации.

ИИ чуть не отправил американский спецназ на китайский корабль

Американские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.

Как сообщает CNN, весной 2026 года аналитик командования специальных операций запросил у неустановленного чат-бота сведения о грузе китайского судна.

Система объединила открытые данные с секретной радиоэлектронной разведкой и заявила, что корабль перевозит компоненты для ядерной оружейной программы.

Затем аналитик снова использовал ИИ, но уже для оформления выводов в стандартный разведывательный отчёт. Документ разошёлся по американским военным структурам и запустил подготовку к перехвату. По словам источников CNN, самолёты находились в воздухе, а вооружённые бойцы готовились подняться на борт.

Перед началом операции отчёт всё же решили проверить внимательнее. Выяснилось, что ИИ неверно распознал груз и добавил недостоверные сведения. Что именно находилось на судне, CNN установить не удалось.

Один из источников назвал документ полностью выдуманным и заявил, что он едва не спровоцировал войну: нападение на китайский корабль могло быстро перерасти в вооружённый конфликт.

Какой чат-бот использовал аналитик — коммерческий или правительственный — неизвестно. Пентагон и Тихоокеанское командование специальных операций США не ответили CNN на запросы.

Инцидент случился на фоне ускоренного внедрения ИИ в американской армии. Единого стандарта проверки ответов таких систем при этом нет.

RSS: Новости на портале Anti-Malware.ru