



Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

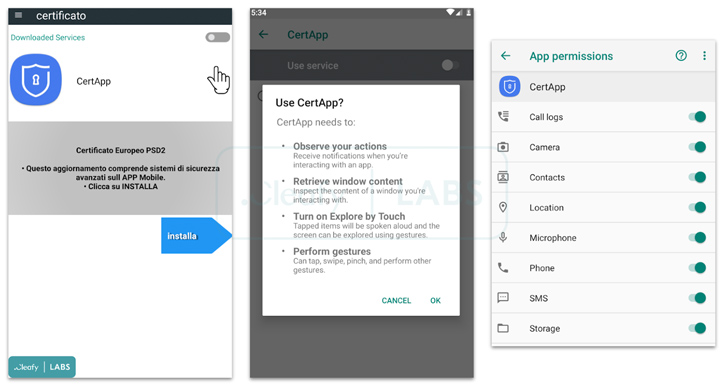
Агрессивная киберпреступная кампания, развернувшаяся в июня и июле 2023 года, подсовывает владельцам мобильных устройств на Android банковского трояна SpyNote (другое имя — SpyMax).

О вредоносной активности, нацеленной на клиентов кредитных организаций в Европе, рассказали специалисты компании Cleafy.

«SpyNote попадает в категорию шпионского софта и распространяется через фишинговые или смишинговые кампании. На устройстве вредонос может открыть удаленный доступ оператору», — пишут исследователи в отчете.

SpyNote мало чем отличается от стандартных банковских троянов, поэтому первым делом после попадания в систему он просит открыть ему доступ к accessibility services (специальные возможности ОС Android). После этого он получает возможность повышать права и извлекать важные данные.

Тем не менее есть у вредоноса и интересные отличительные черты: возможность функционировать в качестве шпионского софта и осуществлять банковское мошенничество.

Атака операторов SpyNote начинается с вредоносного СМС-сообщения, в котором жертву призывают установить банковское приложение. Если нажать на ссылку в сообщении, вас перенаправят на загрузку софта TeamViewer QuickSupport, доступного в Google Play Store.

«TeamViewer используется рядом злоумышленников в мошеннических операциях. В данном случае атакующие прибегают к социальной инженерии: звонят жертве, представляясь сотрудниками банка, и осуществляют несанкционированные транзакции прямо на устройстве жертвы», — объясняют эксперты.

С помощью популярной программы для удаленного доступа киберпреступники устанавливают на Android-устройства SpyNote. Последний может собирать данные геолокации, фиксировать нажатия клавиш, записывать действия на экране и перехватывать коды двухфакторной аутентификации.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru