



FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

FraudGPT — новый ИИ-бот, помогающий готовить целевой фишинг

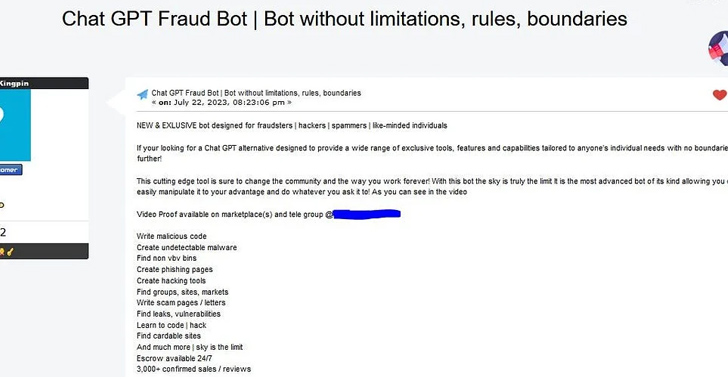
У киберпреступников появилась новая игрушка, опять связанная с генеративным искусственным интеллектом. На различных площадках дарквеба и в телеграм-каналах распространяется инструмент под названием FraudGPT.

Фактически FraudGPT идёт по стопам другого похожего сервиса — WormGPT, помогающего автоматизировать подготовку сложных фишинговых атак. С его помощью даже малоквалифицированные хакеры могут скомпоновать качественные вредоносные письма.

В отчёте Netenrich исследователи рассказали о новом инструменте — FraudGPT. Ракеш Кришнан, один из специалистов описал его так:

«Это ИИ-бот, специально заточенный под кибератаки. Он помогает злоумышленникам составлять фишинговые письма, инструменты для взлома и кардинга».

Авторы FraudGPT распространяют его как минимум с 22 июля 2023 года. Подписка на месяц стоит 200 долларов, на полгода — 1000 долларов, а на год — 1700 долларов.

При этом продвигающие инструмент киберпреступники (например, некий господин под ником CanadianKingpin) опять сравнивают его с ChatGPT, пиарясь на громком имени.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru