



Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Новая вредоносная программа для macOS, получившая имя Realst, используется в масштабной кампании против владельцев «яблочных» компьютеров. Последние варианты зловреда даже поддерживают macOS 14 Sonoma, которая в настоящее время проходит бета-тестирование.

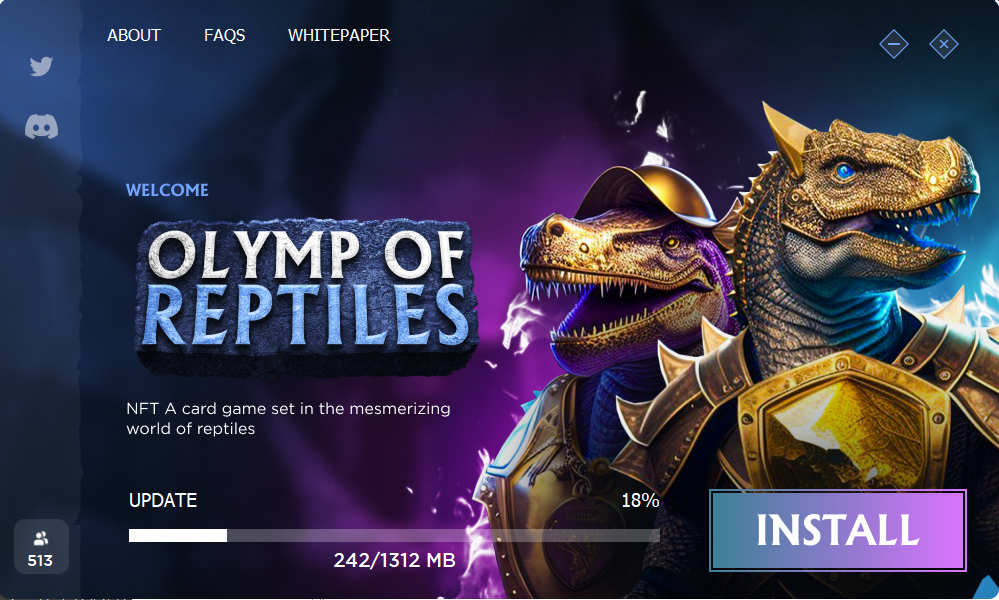
Realst обнаружил исследователь в области кибербезопасности под ником iamdeadlyz. Операторы доставляют его пользователям Windows и macOS под видом игр Brawl Earth, WildWorld, Dawnland, Destruction, Evolion, Pearl, Olymp of Reptiles и SaintLegend.

Эти игровые проекты рекламируются в соцсетях, при этом злоумышленники отправляют «коды доступа» в личных сообщениях. Потенциальной жертве предлагают загрузить фейковый игровой клиент с подозрительного сайта.

Дополнительно коды доступа позволяют операторам Realst отсеять исследователей и аналитиков, направляя на загрузку вредоноса исключительно доверчивых пользователей.

На деле же установщики заражают устройства вредоносной программой, нацеленной на кражу конфиденциальных данных. Для Windows используется знаменитый RedLine, а для macOS — Realst. Эти трояны вытаскивают пароли из браузера жертвы и данные криптовалютных кошельков.


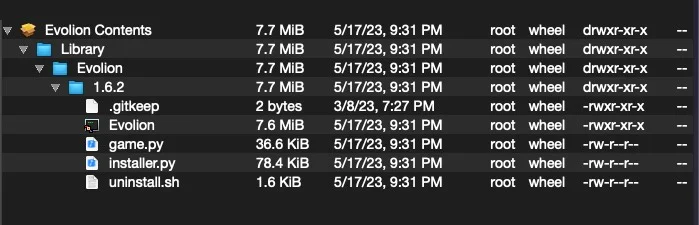
Realst поставляется пользователям «маков» в виде PKG-инсталляторов или образов DMG, в которых содержатся файлы Mach-O. Обещанных игр эксперты SentinelOne не нашли.


Файл «game.py» представляет собой кросс-платформенный троян, заточенный на кражу паролей из браузера Firefox. Помимо «лисы», данные вытаскиваются из Chrome, Opera, Brave, Vivaldi и Telegram. Интересно, что ни один семпл не берёт в оборот Safari.

«Большинство образцов пытаются достать пароли с помощью спуфинга osascript и AppleScript. Кроме того, все они проверяют наличие виртуальной среды», — объясняют в SentinelOne.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru