



Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

В прошлом месяце стало известно о взломе службы облачных каталогов JumpCloud, в результате которого пострадал ряд корпоративных пользователей. Разбор одного из таких инцидентов, проведенный Mandiant, позволил выявить автора атаки на цепочку поставок.

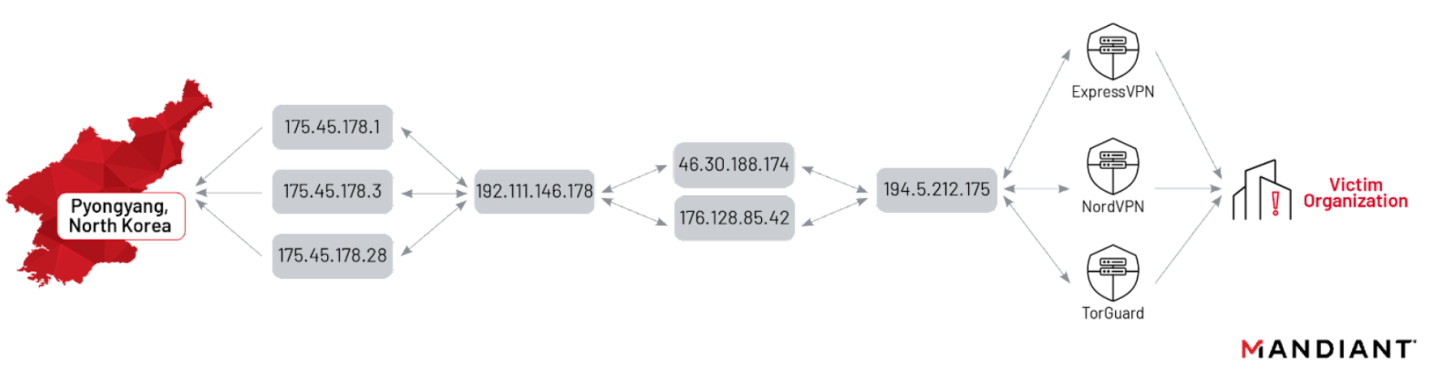
Эксперты, оказавшие помощь своему клиенту, уверены, что это северокорейская группировка, которую они отслеживают под идентификатором UNC4899. В данном случае она совершила ошибку — не использовала VPN при подключении к целевой сети, и пхеньянские IP-адреса засветились на радарах приглашенных специалистов.

Участники UNC4899 часто атакуют криптобиржи и крадут пароли из связки ключей на macOS-машинах руководства компаний и безопасников. Для входа в чужие сети кибергруппа обычно использует VPN, однако иногда такой коммерческий сервис отказывает, или взломщики забывают использовать маскировку; так случилось и на этот раз.


Благодаря этому opsec-промаху исследователям также удалось выявить и другую инфраструктуру, задействованную в ходе вторжения. Ранее эти серверы уже использовались в хакерских атаках, приписываемых Северной Корее.

На прошлой неделе JumpCloud обновила свою блог-запись, отметив, что в результате взлома ее систем пострадали лишь несколько компаний-клиентов (их у провайдера более 200 тыс.) и менее десятка устройств. Вектор атаки (возможность инъекции команд) нейтрализован, оповещения разосланы, всем админам сброшены API-ключи.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru