



Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

В прошлом месяце стало известно о взломе службы облачных каталогов JumpCloud, в результате которого пострадал ряд корпоративных пользователей. Разбор одного из таких инцидентов, проведенный Mandiant, позволил выявить автора атаки на цепочку поставок.

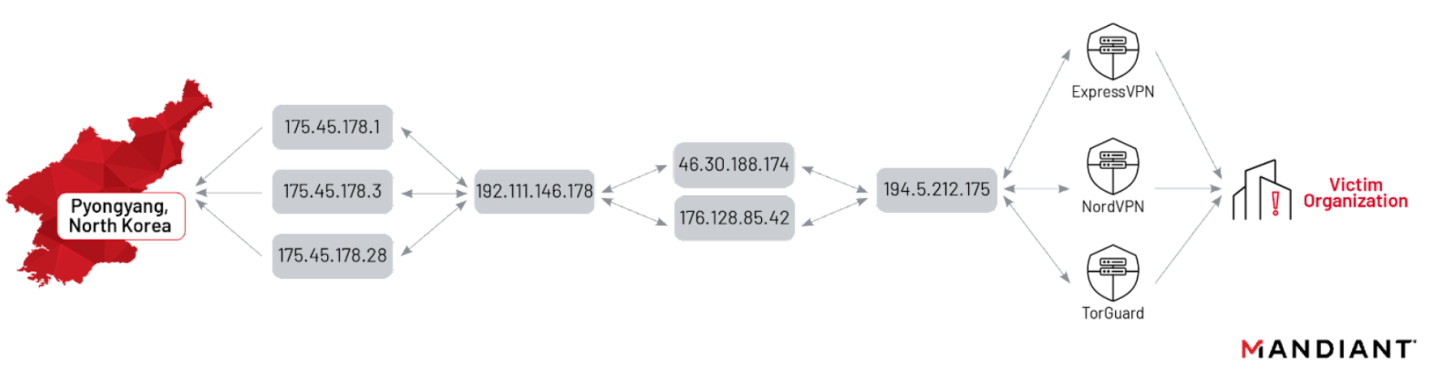
Эксперты, оказавшие помощь своему клиенту, уверены, что это северокорейская группировка, которую они отслеживают под идентификатором UNC4899. В данном случае она совершила ошибку — не использовала VPN при подключении к целевой сети, и пхеньянские IP-адреса засветились на радарах приглашенных специалистов.

Участники UNC4899 часто атакуют криптобиржи и крадут пароли из связки ключей на macOS-машинах руководства компаний и безопасников. Для входа в чужие сети кибергруппа обычно использует VPN, однако иногда такой коммерческий сервис отказывает, или взломщики забывают использовать маскировку; так случилось и на этот раз.


Благодаря этому opsec-промаху исследователям также удалось выявить и другую инфраструктуру, задействованную в ходе вторжения. Ранее эти серверы уже использовались в хакерских атаках, приписываемых Северной Корее.

На прошлой неделе JumpCloud обновила свою блог-запись, отметив, что в результате взлома ее систем пострадали лишь несколько компаний-клиентов (их у провайдера более 200 тыс.) и менее десятка устройств. Вектор атаки (возможность инъекции команд) нейтрализован, оповещения разосланы, всем админам сброшены API-ключи.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru