



Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Проверка, проведенная НКО Shadowserver Foundation, показала, что тысячи доступных из интернета серверов Citrix Netscaler ADC и Gateway содержат критическую уязвимость, для которой вендор выкатил экстренный патч неделю назад.

Согласно бюллетеню Citrix, проблема безопасности CVE-2023-3519 (9,8 балла CVSS) позволяет удаленно выполнить произвольный код в системе. Эксплойт не требует аутентификации и возможен, когда сервер сконфигурирован как шлюз (VPN-сервер или клиент, ICA-прокси, RDP-прокси) либо виртуальный сервер аутентификации (AAA).

Заплатка для контроллеров приложений и шлюзов безопасности, ранее продававшихся под брендом Netscaler, была в срочном порядке выпущена 18 июля. Пользователей призвали как можно скорее установить обновления, так как злоумышленники уже используют уязвимость в атаках.

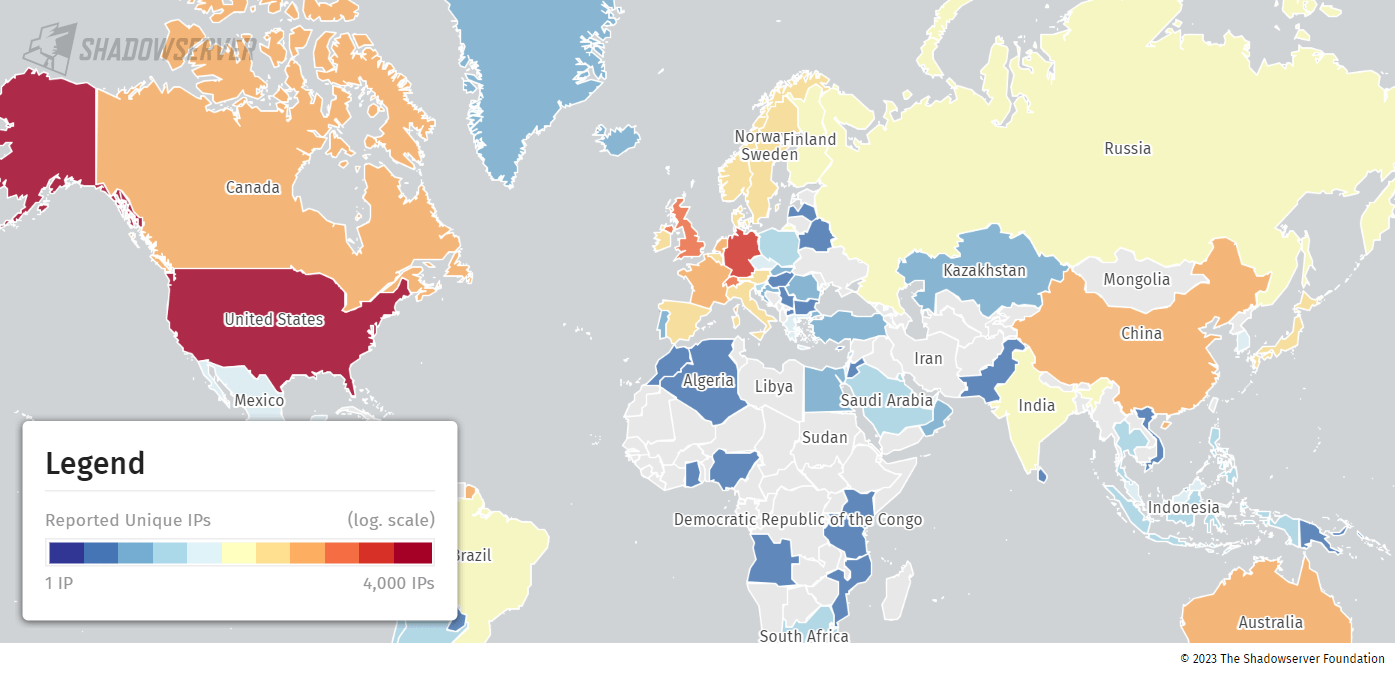
Через пару дней участники Shadowserver Foundation поискали в интернете Citrix-серверы и обнаружили, что 15 тыс. экземпляров Netscaler ADC и Gateway непропатчены и уязвимы к эксплойту CVE-2023-3519. Большинство таких потенциальных мишеней расположены в США, Германии и Великобритании.


Идентификация осуществлялась по наличию данных о версии (хеша пакета). Поскольку Citrix недавно перестала указывать эту информацию, некоторые уязвимые экземпляры софта не вошли в собранную статистику.

Американское Агентство по кибербезопасности (CISA) опубликовало алерт о CVE-2023-3519, в котором сказано, что в июне данная уязвимость засветилась как 0-day в атаке на объект критической инфраструктуры США. После отработки эксплойта в систему был сброшен веб-шелл, позволяющий добраться до Active Directory с целью сбора и вывода конфиденциальных данных. К счастью, попытка горизонтального перемещения сорвалась: сеть оказалась сегментированной, и несанкционированный доступ к контроллеру домена был успешно заблокирован.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru