



Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Проверка, проведенная НКО Shadowserver Foundation, показала, что тысячи доступных из интернета серверов Citrix Netscaler ADC и Gateway содержат критическую уязвимость, для которой вендор выкатил экстренный патч неделю назад.

Согласно бюллетеню Citrix, проблема безопасности CVE-2023-3519 (9,8 балла CVSS) позволяет удаленно выполнить произвольный код в системе. Эксплойт не требует аутентификации и возможен, когда сервер сконфигурирован как шлюз (VPN-сервер или клиент, ICA-прокси, RDP-прокси) либо виртуальный сервер аутентификации (AAA).

Заплатка для контроллеров приложений и шлюзов безопасности, ранее продававшихся под брендом Netscaler, была в срочном порядке выпущена 18 июля. Пользователей призвали как можно скорее установить обновления, так как злоумышленники уже используют уязвимость в атаках.

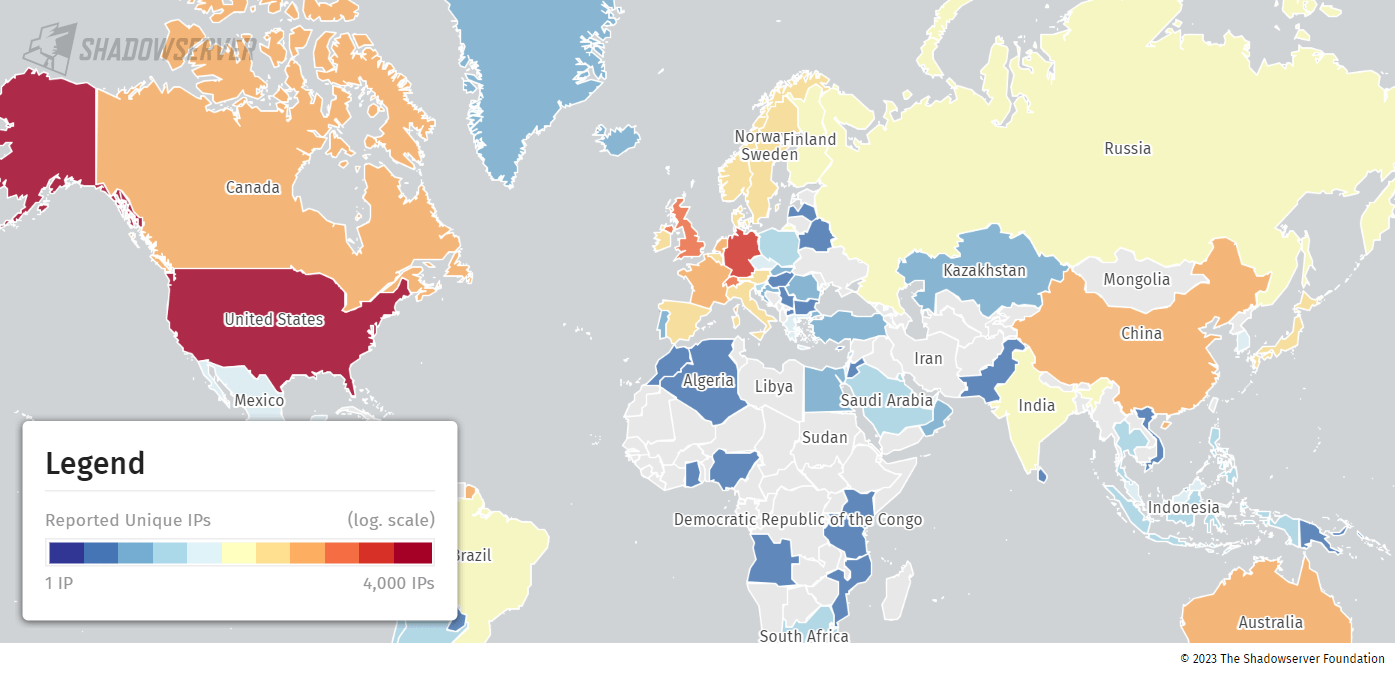
Через пару дней участники Shadowserver Foundation поискали в интернете Citrix-серверы и обнаружили, что 15 тыс. экземпляров Netscaler ADC и Gateway непропатчены и уязвимы к эксплойту CVE-2023-3519. Большинство таких потенциальных мишеней расположены в США, Германии и Великобритании.


Идентификация осуществлялась по наличию данных о версии (хеша пакета). Поскольку Citrix недавно перестала указывать эту информацию, некоторые уязвимые экземпляры софта не вошли в собранную статистику.

Американское Агентство по кибербезопасности (CISA) опубликовало алерт о CVE-2023-3519, в котором сказано, что в июне данная уязвимость засветилась как 0-day в атаке на объект критической инфраструктуры США. После отработки эксплойта в систему был сброшен веб-шелл, позволяющий добраться до Active Directory с целью сбора и вывода конфиденциальных данных. К счастью, попытка горизонтального перемещения сорвалась: сеть оказалась сегментированной, и несанкционированный доступ к контроллеру домена был успешно заблокирован.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru