



Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Более 15K серверов Citrix Netscaler уязвимы к эксплойту CVE-2023-3519 RCE

Проверка, проведенная НКО Shadowserver Foundation, показала, что тысячи доступных из интернета серверов Citrix Netscaler ADC и Gateway содержат критическую уязвимость, для которой вендор выкатил экстренный патч неделю назад.

Согласно бюллетеню Citrix, проблема безопасности CVE-2023-3519 (9,8 балла CVSS) позволяет удаленно выполнить произвольный код в системе. Эксплойт не требует аутентификации и возможен, когда сервер сконфигурирован как шлюз (VPN-сервер или клиент, ICA-прокси, RDP-прокси) либо виртуальный сервер аутентификации (AAA).

Заплатка для контроллеров приложений и шлюзов безопасности, ранее продававшихся под брендом Netscaler, была в срочном порядке выпущена 18 июля. Пользователей призвали как можно скорее установить обновления, так как злоумышленники уже используют уязвимость в атаках.

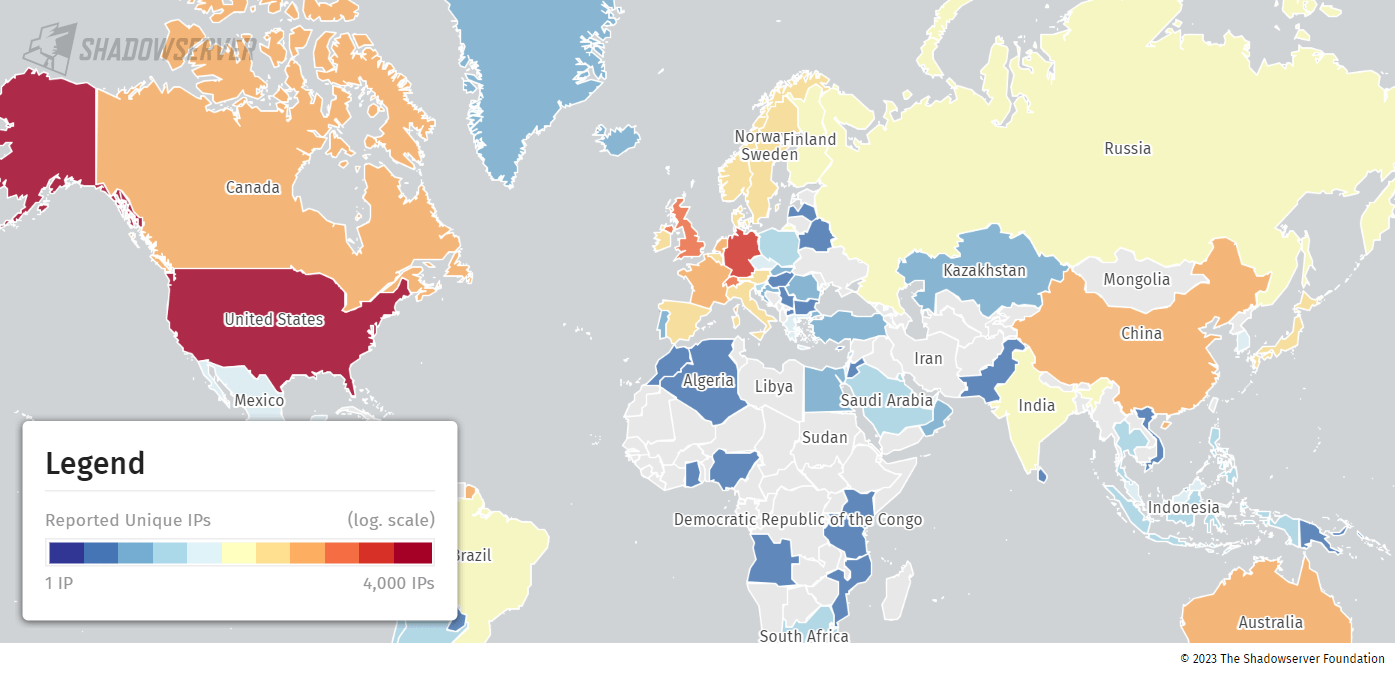
Через пару дней участники Shadowserver Foundation поискали в интернете Citrix-серверы и обнаружили, что 15 тыс. экземпляров Netscaler ADC и Gateway непропатчены и уязвимы к эксплойту CVE-2023-3519. Большинство таких потенциальных мишеней расположены в США, Германии и Великобритании.


Идентификация осуществлялась по наличию данных о версии (хеша пакета). Поскольку Citrix недавно перестала указывать эту информацию, некоторые уязвимые экземпляры софта не вошли в собранную статистику.

Американское Агентство по кибербезопасности (CISA) опубликовало алерт о CVE-2023-3519, в котором сказано, что в июне данная уязвимость засветилась как 0-day в атаке на объект критической инфраструктуры США. После отработки эксплойта в систему был сброшен веб-шелл, позволяющий добраться до Active Directory с целью сбора и вывода конфиденциальных данных. К счастью, попытка горизонтального перемещения сорвалась: сеть оказалась сегментированной, и несанкционированный доступ к контроллеру домена был успешно заблокирован.

Подпишитесь на новости

Техсбор на маркированные смартфоны и ноутбуки снизят на 33%

Производители и импортёры электроники могут получить скидку на технологический сбор, если вовремя познакомят свою продукцию с «Честным знаком». Для смартфонов и ноутбуков, зарегистрированных в государственной системе маркировки, платёж обсуждается на 33% ниже базовой ставки.

Как сообщает «Коммерсантъ» со ссылкой на источники, размер сбора хотят рассчитывать с применением коэффициента товарного знака и модели.

Если конкретного устройства в ГИС мониторинга оборота товаров не окажется, заплатить придётся, наоборот, на 33% больше. Обязательная маркировка радиоэлектроники действует с 1 мая 2026 года.

Под неё попали смартфоны, ноутбуки, печатные платы, реле и даже розетки. Технологический сбор начнут взимать с юридических лиц и ИП при импорте или производстве техники с 1 декабря.

Базовую ставку должен установить Минпромторг. Её рассчитают на основе медианной таможенной стоимости импортированных в 2025 году товаров с учётом целевой инфляции в 4%. Итоговую сумму после применения коэффициентов округлят до целого числа.

Параллельно власти и производители обсуждают синхронизацию «Честного знака» с ГИСП — реестром локализованной промышленной продукции. Это позволит проследить происхождение устройства и проще подтвердить его российское производство. Предполагается, что скидка подтолкнёт компании не только активнее маркировать технику, но и заниматься локализацией.

Минпромторг рассчитывает собрать за шесть лет около 136 млрд рублей. Деньги обещают направить на поддержку радиоэлектроники и микроэлектроники.

На цену техники одновременно давят НДС, комплектующие, логистика и валютный курс. Для дорогого ноутбука новый платёж может затеряться в ценнике, а вот бюджетному устройству даже небольшая надбавка прилетит заметнее.

RSS: Новости на портале Anti-Malware.ru