



Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Ключ подписи Microsoft, который удалось утащить китайской кибергруппировке Storm-0558, открыл им доступ не только к аккаунтам Exchange Online и Outlook.com, как ранее заявляла корпорация. Специалисты Wiz решили докопаться до сути киберинцидента.

12 июля Microsoft подтвердила, что киберпреступникам удалось скомпрометировать учетные записи Exchange Online and Azure Active Directory (AD), принадлежащие более двадцати организациям. Сообщалось, что злоумышленники использовали уже пропатченную уязвимость в GetAccessTokenForResourceAPI.

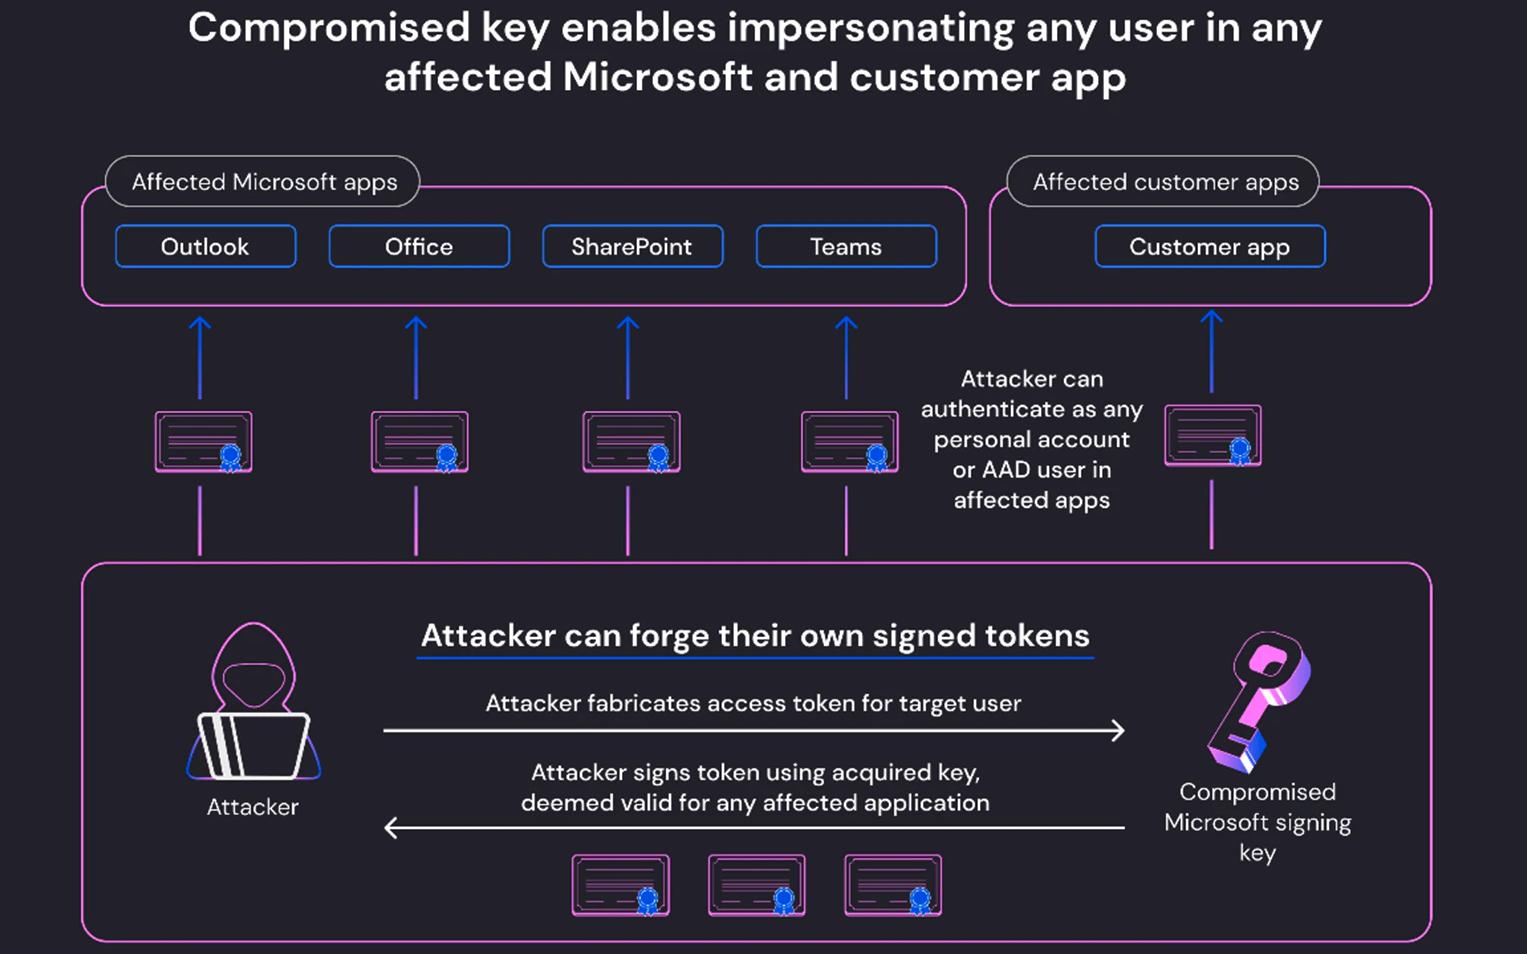
Брешь позволила атакующим подделать подписанные токены доступа и выдать себя за владельцев аккаунтов целевых организаций.

Однако один из специалистов компании Wiz Шир Тамари на днях заявил, что атака затронула все приложения Azure AD, использующие OpenID v2.0. Дело в том, что украденный ключ способен подписать любой токен доступа OpenID v2.0 для персональных аккаунтов (например, Xbox и Skype).

В Wiz также уточнили, что злоумышленники могли использовать ключ Microsoft, выдавая себя за любой аккаунт внутри любого затронутого приложения.

«Это касается и таких проектов, как Outlook, SharePoint, OneDrive и Teams, а также клиентских приложений, поддерживающих аутентификацию Microsoft. Злоумышленник с ключом подписи AAD — самый мощный атакующий, которого только можно представить, поскольку у него будет доступ практически к любому приложению», — продолжает Тамари.


В качестве ответных мер Microsoft отозвала все валидные ключи подписи MSA, чтобы наверняка закрыть злоумышленникам доступ к другим скомпрометированным данным.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru