



Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Ключ подписи Microsoft, который удалось утащить китайской кибергруппировке Storm-0558, открыл им доступ не только к аккаунтам Exchange Online и Outlook.com, как ранее заявляла корпорация. Специалисты Wiz решили докопаться до сути киберинцидента.

12 июля Microsoft подтвердила, что киберпреступникам удалось скомпрометировать учетные записи Exchange Online and Azure Active Directory (AD), принадлежащие более двадцати организациям. Сообщалось, что злоумышленники использовали уже пропатченную уязвимость в GetAccessTokenForResourceAPI.

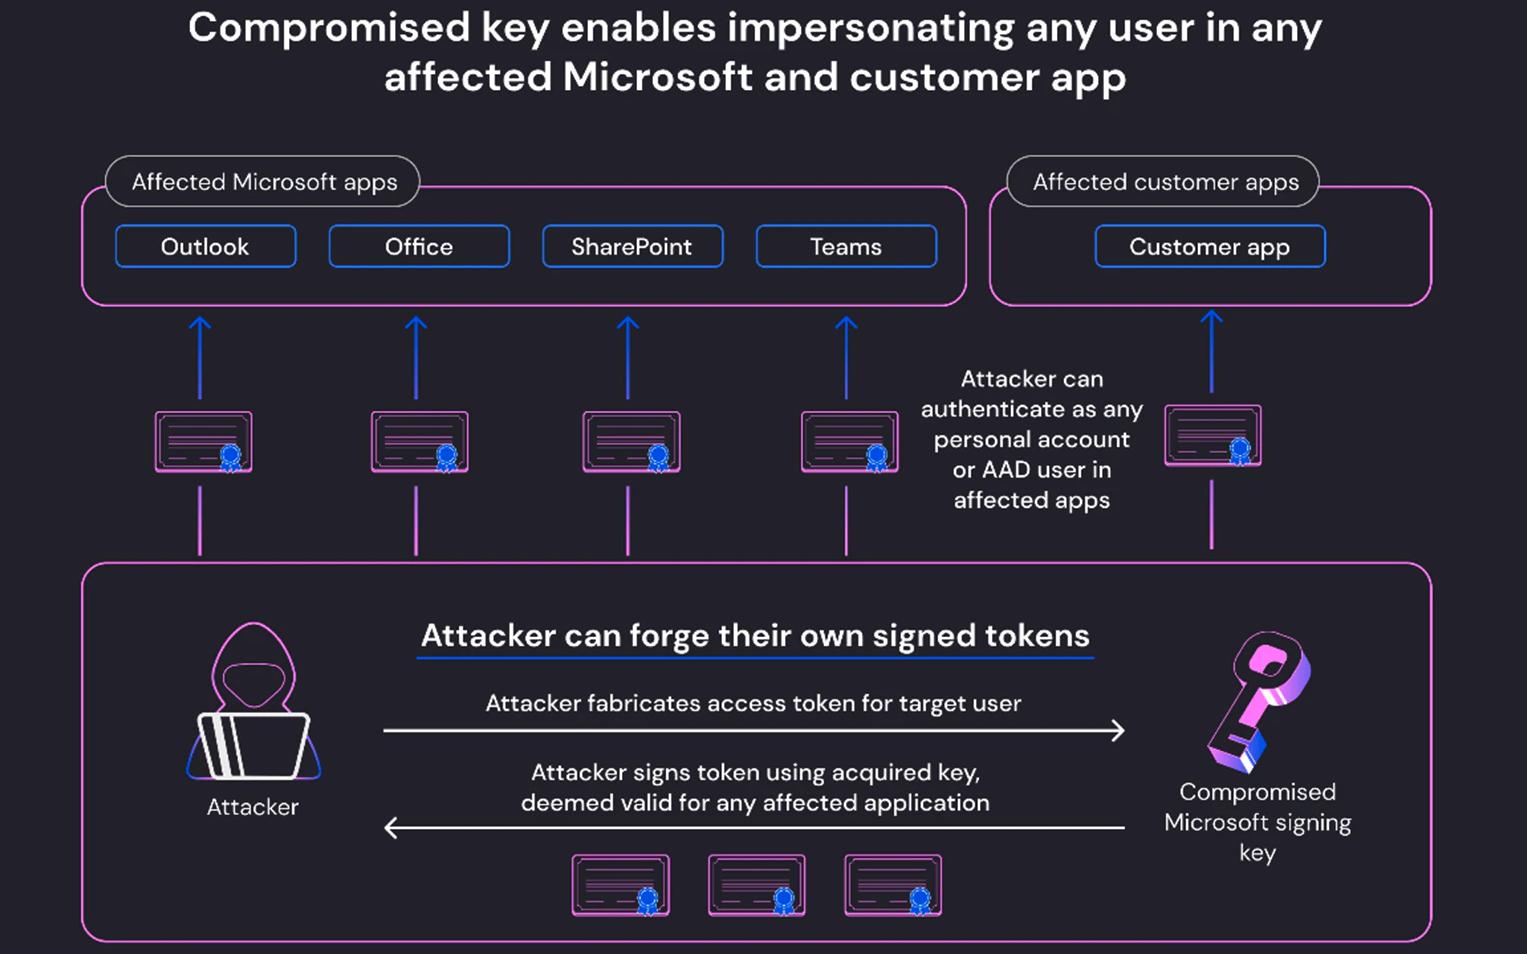
Брешь позволила атакующим подделать подписанные токены доступа и выдать себя за владельцев аккаунтов целевых организаций.

Однако один из специалистов компании Wiz Шир Тамари на днях заявил, что атака затронула все приложения Azure AD, использующие OpenID v2.0. Дело в том, что украденный ключ способен подписать любой токен доступа OpenID v2.0 для персональных аккаунтов (например, Xbox и Skype).

В Wiz также уточнили, что злоумышленники могли использовать ключ Microsoft, выдавая себя за любой аккаунт внутри любого затронутого приложения.

«Это касается и таких проектов, как Outlook, SharePoint, OneDrive и Teams, а также клиентских приложений, поддерживающих аутентификацию Microsoft. Злоумышленник с ключом подписи AAD — самый мощный атакующий, которого только можно представить, поскольку у него будет доступ практически к любому приложению», — продолжает Тамари.


В качестве ответных мер Microsoft отозвала все валидные ключи подписи MSA, чтобы наверняка закрыть злоумышленникам доступ к другим скомпрометированным данным.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru