



Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Минувшей весной специалисты Центра кибербезопасности F.A.C.C.T. выявили в рунете очередную криптоджекинг-кампанию. В качестве ловушки использовался сайт-словарь синонимов русского языка, ежемесячно собирающий более 5 млн визитов.

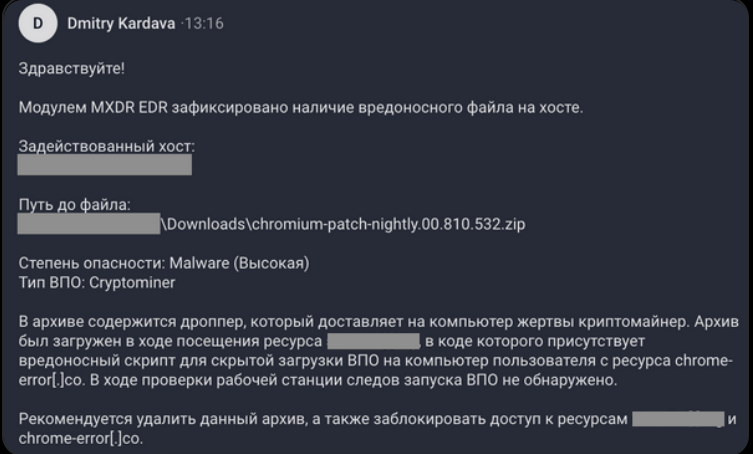
Поводом для расследования послужили вредоносные архивы, обнаруженные решением F.A.C.C.T. MXDR на рабочих станциях Windows нескольких компаний-клиентов. Имена файлов выглядели подозрительно: chromium-patch-nightly.00.<три случайных цифры>.<три случайных цифры>.zip.

Анализ показал, что во всех случаях сторонний объект скачивался в папку загрузок (Downloads). Источник помогли выявить артефакты браузера, им оказался популярный русскоязычный сайт-словарь: злоумышленники внедрили скрипт, запускающий процесс установки майнера на компьютерах посетителей.

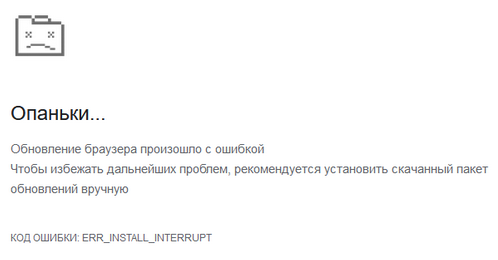
Перейдя на ресурс, чтобы подобрать синоним, визитер видел страницу ошибки Google Chrome. Параллельно в неотображаемый iframe загружался вредоносный архив с сайта chrome-error[.]co. Примечательно, что ссылка на файл, отправляемая на хост посетителя, создается на лету и через четыре секунды уничтожается.


В коде страницы <сайт словаря>/s/<слово> эксперты обнаружили функциональный блок, отвечающий за подгрузку скрипта с IPFS-узла, доступного через Pinata Cloud, а также его исполнение. Этот сценарий скачивает другой скрипт, который проверяет тип ОС и браузера, и, если это Windows и Chrome, подгружает blob-объект (через тот же шлюз Pinata) для отображения обманной страницы-ошибки.

Вредоносный архив содержит дроппер криптомайнера — payload.exe, который после скачивания переименовывается в chromium-patch-nightly.*.exe. Следы его запуска на зараженных хостах (в журналах событий) отсутствовали — по всей видимости, из-за того, что EDR-агент в составе F.A.C.C.T. MXDR автоматом заблокировал исполнение и переместил вредоносный файл в карантин.

Во избежание развития инцидента исследователи провели оповещение клиентов, предоставив общий контекст и рекомендации. Вредоносный скрипт уже убран с сайта-словаря, и популярный ресурс больше не опасен.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru