



Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

В облаках объявился самоходный вредонос, использующий каналы файлообмена. Новый сетевой червь, которого в Palo Alto Networks нарекли P2PInfect, написан на Rust и нацелен на серверы Redis, работающие под управлением Linux или Windows.

Заражение происходит через эксплойт уязвимости CVE-2022-0543 (побег из Lua-песочницы, 10 баллов CVSS), которую используют также боты Redigo, Muhstik и HeadCrab. При запуске начальный пейлоад подключается к своей p2p-сети и загружает дополнительные бинарники, в том числе сканер для выявления других хостов, пригодных для эксплойта.

В ходе анализа был выявлен PowerShell-скрипт, помогающий установить и поддерживать связь с другими пирами. Для защиты C2-коммуникаций такие узлы используют TLS 1.3; номер p2p-порта непостоянен: таким образом ботоводы пытаются во избежать блокировок и фильтрации на файрволе.


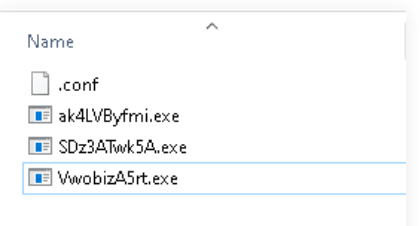
На Windows-машины также загружается модуль Monitor — для самообновления и запуска новых версий зловреда. Файл записывается как cmd.exe в папку \AppData\Local\Temp\, туда же потом загружаются все апдейты.


Конечная цель построения ботнета на базе P2PInfect неясна. В исходниках вредоносного тулкита было обнаружено слово miner, но явных свидетельств скрытной добычи криптовалюты исследователи не нашли.

За последние две недели эксперты насчитали в интернете более 307 тыс. уникальных экземпляров Redis. В 934 случаях возникло подозрение, что сервер уязвим к атакам P2PInfect.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru