



Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Компания Sophos, занимающаяся кибербезопасностью, стала объектом подражания для злоумышленников. Операторы программы-вымогателя, распространяющие своё детище по модели «шифровальщик как услуга», используют имя SophosEncrypt.

На атаки подражателей указали исследователи из MalwareHunterTeam. Изначально специалисты даже думали, что Sophos действительно запустила операцию ред тиминга.

Реагируя на эти сообщения, команда Sophos X-Ops уточнила, что не имеет отношения к шифровальщику. В настоящее время компания расследует атаки SophosEncrypt.

«Ранее мы наши образец на VirusTotal и с тех пор проводим собственное расследование. Предварительные выводы говорят о том, что продукт Sophos InterceptX защищает от семплов этого шифровальщика», — пишет в одном из твитов Sophos.

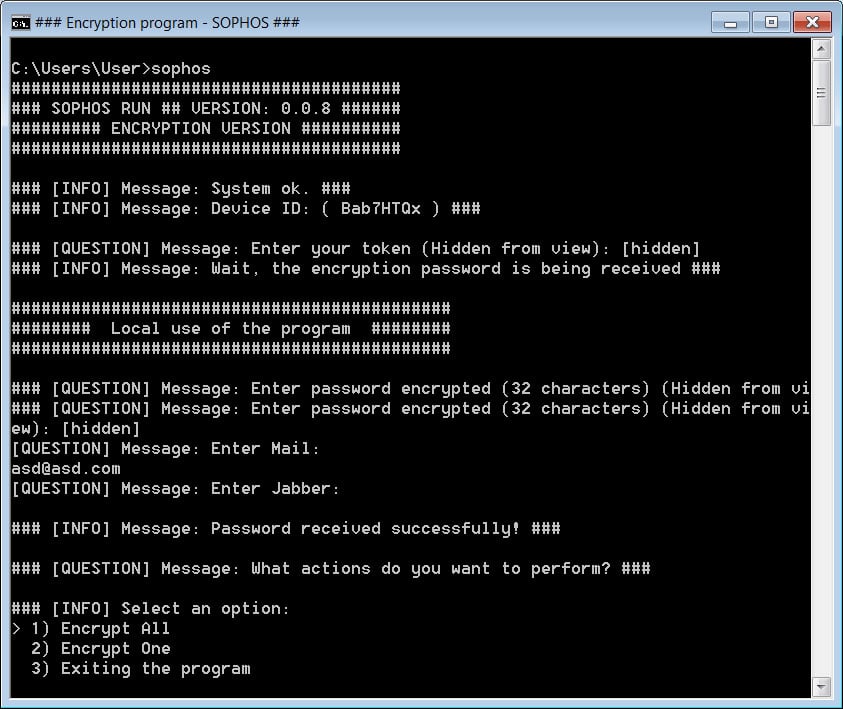
По данным экспертов, вымогатель SophosEncrypt написан на Rust и использует путь C:\Users\Dubinin\ для хранения своих файлов. После запуска вредонос предлагает оператору ввести токен жертвы, который, судя по всему, сначала нужно получить в панели управления вымогателем.

При вводе токена зловред подключается к 179.43.154.137:21119 для проверки актуальности указанной информации. Кстати, эту валидацию можно обойти, просто отключившись от Сети — тогда шифровальщик будет работать в офлайн-режиме.

Далее оператор должен указать адрес электронной почты, jabber и 32-значный пароль. Последний используется как часть алгоритма шифрования. После этого вымогатель предложит зашифровать либо один файл, либо устройство целиком:


Вредоносная программа использует шифрование AES256-CBC, а к пострадавшим файлам добавляет расширение sophos. Sophos уже подготовила отдельный отчёт, посвящённый этой киберугрозе.

В MAX хотят запустить покупку билетов на все виды транспорта

Минтранс работает над расширением транспортных функций в мессенджере MAX. В перспективе пользователи смогут составлять маршруты и покупать билеты на городской транспорт, поезда, самолёты, а также морские и речные суда в одном приложении.

О разработке рассказал первый заместитель главы Минтранса Константин Пашков.

По его словам, через MAX уже предусмотрено подтверждение права на льготный проезд и работа с проездными документами, а теперь ведомство намерено расширить набор сервисов.

Однако билет в мессенджере — лишь промежуточная остановка. В дальнейшем Минтранс рассчитывает активнее использовать биометрию: пассажир будет заранее строить маршрут и оплачивать поездку в цифровой платформе, а при посадке его сможет распознать камера. Показывать QR-код, распечатку или документ в таком сценарии не потребуется.

Пашков считает, что MAX поможет пассажирам постепенно перейти к новой системе. Резкого отказа от привычных способов оплаты пока не планируется: речь идёт о расширении доступных инструментов, а не об их обязательной замене.

Часть транспортной инфраструктуры уже готова к такому переходу. В городском транспорте многих регионов работает бесконтактная оплата, а авиационные и железнодорожные билеты давно оформляются в электронном виде.

С 1 сентября новые правила перевозок также разрешают подтверждать социальные льготы через MAX и применять биометрические сервисы для покупки билетов, если перевозчик располагает необходимой техникой.

Конкретных сроков появления единой покупки билетов в MAX Минтранс пока не назвал.

RSS: Новости на портале Anti-Malware.ru