



Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Компания Sophos, занимающаяся кибербезопасностью, стала объектом подражания для злоумышленников. Операторы программы-вымогателя, распространяющие своё детище по модели «шифровальщик как услуга», используют имя SophosEncrypt.

На атаки подражателей указали исследователи из MalwareHunterTeam. Изначально специалисты даже думали, что Sophos действительно запустила операцию ред тиминга.

Реагируя на эти сообщения, команда Sophos X-Ops уточнила, что не имеет отношения к шифровальщику. В настоящее время компания расследует атаки SophosEncrypt.

«Ранее мы наши образец на VirusTotal и с тех пор проводим собственное расследование. Предварительные выводы говорят о том, что продукт Sophos InterceptX защищает от семплов этого шифровальщика», — пишет в одном из твитов Sophos.

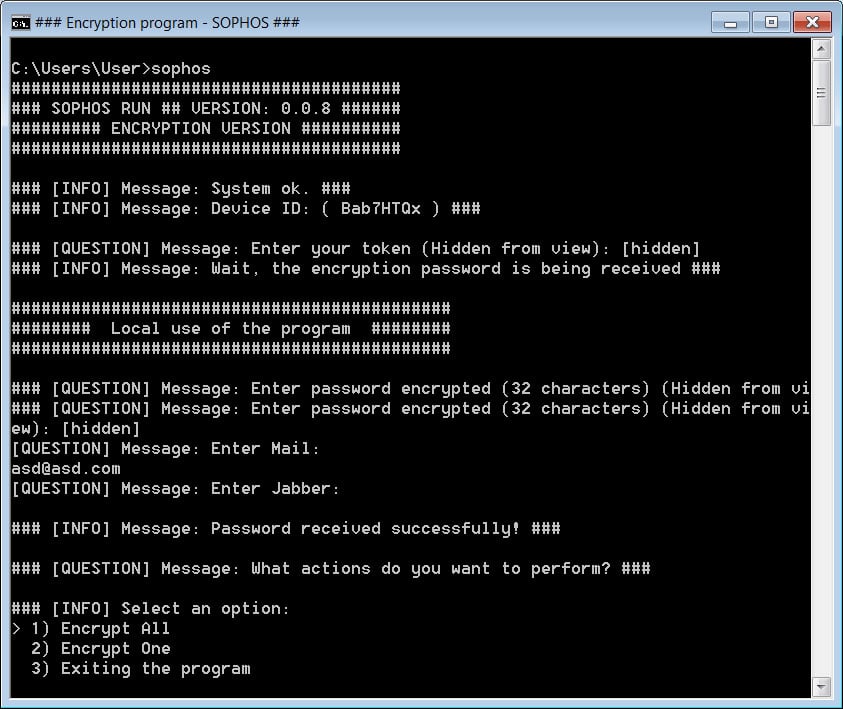
По данным экспертов, вымогатель SophosEncrypt написан на Rust и использует путь C:\Users\Dubinin\ для хранения своих файлов. После запуска вредонос предлагает оператору ввести токен жертвы, который, судя по всему, сначала нужно получить в панели управления вымогателем.

При вводе токена зловред подключается к 179.43.154.137:21119 для проверки актуальности указанной информации. Кстати, эту валидацию можно обойти, просто отключившись от Сети — тогда шифровальщик будет работать в офлайн-режиме.

Далее оператор должен указать адрес электронной почты, jabber и 32-значный пароль. Последний используется как часть алгоритма шифрования. После этого вымогатель предложит зашифровать либо один файл, либо устройство целиком:


Вредоносная программа использует шифрование AES256-CBC, а к пострадавшим файлам добавляет расширение sophos. Sophos уже подготовила отдельный отчёт, посвящённый этой киберугрозе.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru