



Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Компания Sophos, занимающаяся кибербезопасностью, стала объектом подражания для злоумышленников. Операторы программы-вымогателя, распространяющие своё детище по модели «шифровальщик как услуга», используют имя SophosEncrypt.

На атаки подражателей указали исследователи из MalwareHunterTeam. Изначально специалисты даже думали, что Sophos действительно запустила операцию ред тиминга.

Реагируя на эти сообщения, команда Sophos X-Ops уточнила, что не имеет отношения к шифровальщику. В настоящее время компания расследует атаки SophosEncrypt.

«Ранее мы наши образец на VirusTotal и с тех пор проводим собственное расследование. Предварительные выводы говорят о том, что продукт Sophos InterceptX защищает от семплов этого шифровальщика», — пишет в одном из твитов Sophos.

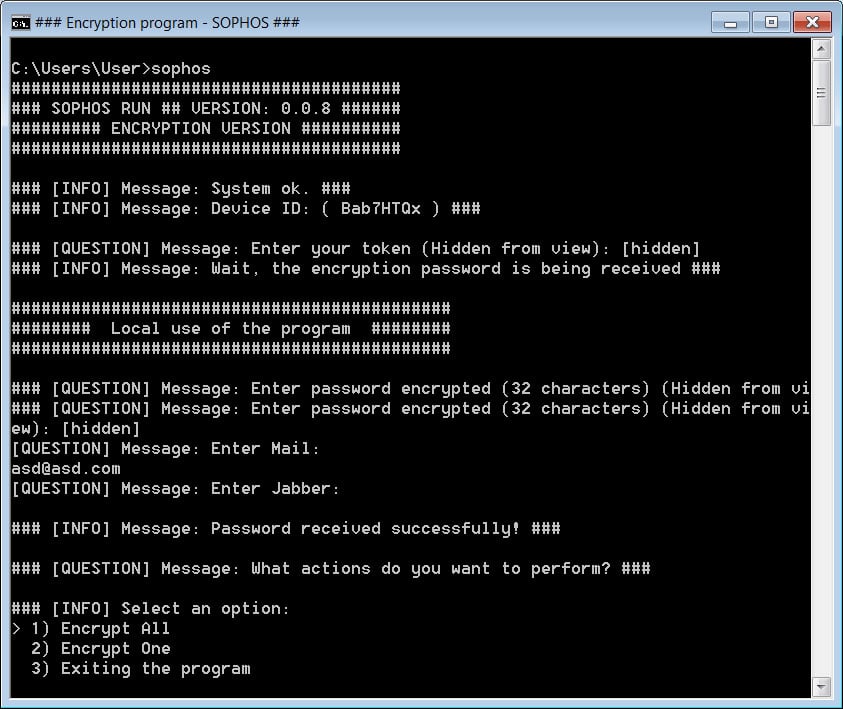
По данным экспертов, вымогатель SophosEncrypt написан на Rust и использует путь C:\Users\Dubinin\ для хранения своих файлов. После запуска вредонос предлагает оператору ввести токен жертвы, который, судя по всему, сначала нужно получить в панели управления вымогателем.

При вводе токена зловред подключается к 179.43.154.137:21119 для проверки актуальности указанной информации. Кстати, эту валидацию можно обойти, просто отключившись от Сети — тогда шифровальщик будет работать в офлайн-режиме.

Далее оператор должен указать адрес электронной почты, jabber и 32-значный пароль. Последний используется как часть алгоритма шифрования. После этого вымогатель предложит зашифровать либо один файл, либо устройство целиком:


Вредоносная программа использует шифрование AES256-CBC, а к пострадавшим файлам добавляет расширение sophos. Sophos уже подготовила отдельный отчёт, посвящённый этой киберугрозе.

Поиск готовой домашки может закончиться кражей аккаунта и денег родителей

Желание списать домашку может закончиться не двойкой, а кражей аккаунта и денег родителей. К началу учебного года мошенники активнее используют сайты с готовыми домашними заданиями как приманку для школьников. Схема начинается с того, что ребёнок ищет решение задачи и попадает на портал, внешне похожий на обычную библиотеку ГДЗ.

Для просмотра полного ответа сайт предлагает зарегистрироваться, указав имя, номер телефона, класс и иногда сведения о родителях. Полученные данные затем используют для более точных атак, предупреждают опрошенные «Известиями» эксперты.

Например, злоумышленник может позвонить или написать от имени учителя, директора либо сотрудника образовательной платформы. Зная имя ребёнка, школу и класс, мошенник выглядит убедительнее. Следующий шаг — просьба назвать код из СМС, войти в электронный дневник по ссылке или срочно подтвердить данные.

Другой вариант — платный премиум-доступ к ответам, подписка на фальшивый канал с архивом ГДЗ или скачивание фирменного приложения. Вместо шпаргалки школьник может получить вредоносную программу, которая крадёт данные, показывает рекламу поверх других окон или подключает устройство к ботнету.

Проблему усиливает простая психология: дети не всегда хотят рассказывать родителям, что искали готовые ответы. А если решение требуется за пять минут до урока, проверка адреса сайта обычно проигрывает.

Схема далеко не новая. В октябре 2025 года МВД сообщало о массовом появлении мошеннических ресурсов с ГДЗ: более 400 одинаковых сайтов в зоне .ru зарегистрировали всего за два дня. Они собирали цифровой след посетителей, после чего жертвам могли звонить якобы из школы.

Эксперты советуют не вводить данные на неизвестных образовательных сайтах, не сообщать коды из СМС и не устанавливать приложения из сторонних источников. Но главная защита — договориться с ребёнком, что о подозрительной переписке или случайно скачанном файле можно рассказать без скандала.

RSS: Новости на портале Anti-Malware.ru