



Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Киберпреступники используют технологию WebAPK для установки вредоносных приложений на Android-смартфоны пользователей. После попадания на устройства такие программы собирают персональные данные жертвы.

О новом векторе атаки рассказали исследователи из CSIRT KNF. В опубликованном отчёте специалисты описывают действия злоумышленников так:

«Атака начинается с СМС-сообщения, призывающего пользователя обновить банковское приложение. В этом сообщении есть ссылка, ведущая на веб-ресурс, который поддерживает WebAPK. Именно с помощью этой технологии происходит установка на смартфон вредоноса».

Загруженный софт имитирует официальное приложение PKO Bank Polski — крупнейшего банка Польши с центральным офисом в Варшаве. Польская ИБ-компания RIFFSEC также упоминает атаки в одном из своих твитов.

Как известно, WebAPK позволяет пользователям устанавливать на устройства так называемые «прогрессивные веб-приложения» (progressive web app, PWA) без необходимости загружать их из Google Play Store.

«Когда владелец мобильного устройства устанавливает PWA в Google Chrome с помощью WebAPK, сервер подписывает APK. Процесс занимает определённое время, зато после этого браузер автоматически инсталлирует на устройство приложение», — объясняет сама Google в документации.

«Если имеется подпись APK от доверенных разработчиков, девайс устанавливает софт без отключения системы безопасности».

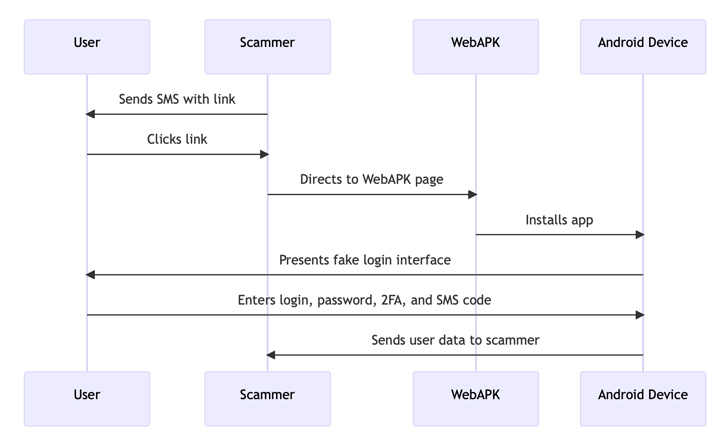
Согласно описанию специалистов, схема новых атак киберпреступников, использующих WebAPK, выглядит следующим образом:


Пакет фейкового банковского приложения проходит под именем «org.chromium.webapk.a798467883c056fed_v2». После установки софт требует ввести учётные данные и код двухфакторной аутентификации (2FA), которые сразу отправляются операторам.

Таким атакам сложно противостоять, отметили в CSIRT KNF, прежде всего потому, что на каждом девайсе WebAPK-приложения будут генерировать разные имена пакетов и контрольные суммы. Они динамически создаются движком Chrome, что затрудняет формирование индикаторов компрометации (IoC).

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru