



Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Киберпреступники используют технологию WebAPK для установки вредоносных приложений на Android-смартфоны пользователей. После попадания на устройства такие программы собирают персональные данные жертвы.

О новом векторе атаки рассказали исследователи из CSIRT KNF. В опубликованном отчёте специалисты описывают действия злоумышленников так:

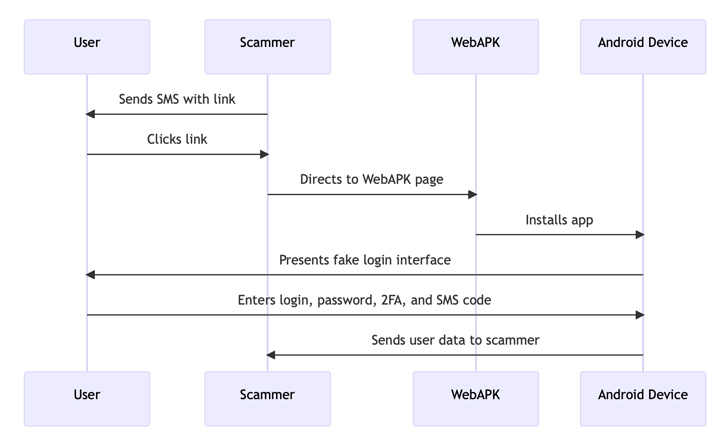
«Атака начинается с СМС-сообщения, призывающего пользователя обновить банковское приложение. В этом сообщении есть ссылка, ведущая на веб-ресурс, который поддерживает WebAPK. Именно с помощью этой технологии происходит установка на смартфон вредоноса».

Загруженный софт имитирует официальное приложение PKO Bank Polski — крупнейшего банка Польши с центральным офисом в Варшаве. Польская ИБ-компания RIFFSEC также упоминает атаки в одном из своих твитов.

Как известно, WebAPK позволяет пользователям устанавливать на устройства так называемые «прогрессивные веб-приложения» (progressive web app, PWA) без необходимости загружать их из Google Play Store.

«Когда владелец мобильного устройства устанавливает PWA в Google Chrome с помощью WebAPK, сервер подписывает APK. Процесс занимает определённое время, зато после этого браузер автоматически инсталлирует на устройство приложение», — объясняет сама Google в документации.

«Если имеется подпись APK от доверенных разработчиков, девайс устанавливает софт без отключения системы безопасности».

Согласно описанию специалистов, схема новых атак киберпреступников, использующих WebAPK, выглядит следующим образом:


Пакет фейкового банковского приложения проходит под именем «org.chromium.webapk.a798467883c056fed_v2». После установки софт требует ввести учётные данные и код двухфакторной аутентификации (2FA), которые сразу отправляются операторам.

Таким атакам сложно противостоять, отметили в CSIRT KNF, прежде всего потому, что на каждом девайсе WebAPK-приложения будут генерировать разные имена пакетов и контрольные суммы. Они динамически создаются движком Chrome, что затрудняет формирование индикаторов компрометации (IoC).

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru