



Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Киберпреступники используют технологию WebAPK для установки вредоносных приложений на Android-смартфоны пользователей. После попадания на устройства такие программы собирают персональные данные жертвы.

О новом векторе атаки рассказали исследователи из CSIRT KNF. В опубликованном отчёте специалисты описывают действия злоумышленников так:

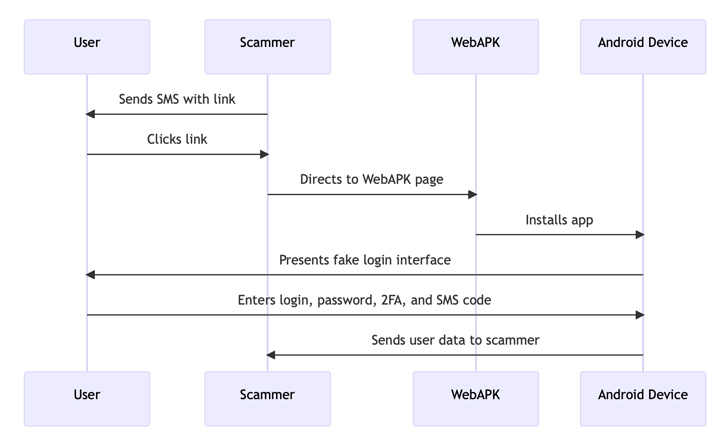
«Атака начинается с СМС-сообщения, призывающего пользователя обновить банковское приложение. В этом сообщении есть ссылка, ведущая на веб-ресурс, который поддерживает WebAPK. Именно с помощью этой технологии происходит установка на смартфон вредоноса».

Загруженный софт имитирует официальное приложение PKO Bank Polski — крупнейшего банка Польши с центральным офисом в Варшаве. Польская ИБ-компания RIFFSEC также упоминает атаки в одном из своих твитов.

Как известно, WebAPK позволяет пользователям устанавливать на устройства так называемые «прогрессивные веб-приложения» (progressive web app, PWA) без необходимости загружать их из Google Play Store.

«Когда владелец мобильного устройства устанавливает PWA в Google Chrome с помощью WebAPK, сервер подписывает APK. Процесс занимает определённое время, зато после этого браузер автоматически инсталлирует на устройство приложение», — объясняет сама Google в документации.

«Если имеется подпись APK от доверенных разработчиков, девайс устанавливает софт без отключения системы безопасности».

Согласно описанию специалистов, схема новых атак киберпреступников, использующих WebAPK, выглядит следующим образом:


Пакет фейкового банковского приложения проходит под именем «org.chromium.webapk.a798467883c056fed_v2». После установки софт требует ввести учётные данные и код двухфакторной аутентификации (2FA), которые сразу отправляются операторам.

Таким атакам сложно противостоять, отметили в CSIRT KNF, прежде всего потому, что на каждом девайсе WebAPK-приложения будут генерировать разные имена пакетов и контрольные суммы. Они динамически создаются движком Chrome, что затрудняет формирование индикаторов компрометации (IoC).

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru