



Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google не сидит на месте, пытаясь бороться с постоянно проникающими в Play Store вредоносами. На этот раз интернет-гигант придумал новый способ: аккаунты разработчиков от имени организаций должны предоставить идентификатор DUNS (D-U-N-S).

В Google считают, что новые меры помогут повысить доверие к платформе и её защищённость в целом. При этом аккаунтам злоумышленников станет сложнее публиковать вредоносные приложения.

Как правило, такие программы отправляются на проверку в Google Play без вредоносной составляющей (или пейлоадов). Это логичный подход, потому что при наличии подозрительного кода защитные механизмы официального магазина заблокируют софт.

Авторы зловредов делают хитрее: вредоносная составляющая добавляется либо с одним из обновлений, либо после установки на устройство жертвы. Само собой, после сообщений о недобросовестном разработчике, Google банит его, а софт — удаляет, но никто не мешает создать новый аккаунт и под новым соусом распространять свой софт.

Чтобы бороться с таким поведение, корпорация с 31 августа 2023 года будет требовать действительный D-U-N-S (Data Universal Numbering System — «Универсальная система нумерации данных»). Как известно, идентификатор состоит из девяти цифр и присваивается юрлицу специальным регулятором.

D-U-N-S используют в качестве стандарта власти США, Европейская комиссия, Организация Объединенных Наций и Apple. Другими словами, этот номер заслуживает доверия.

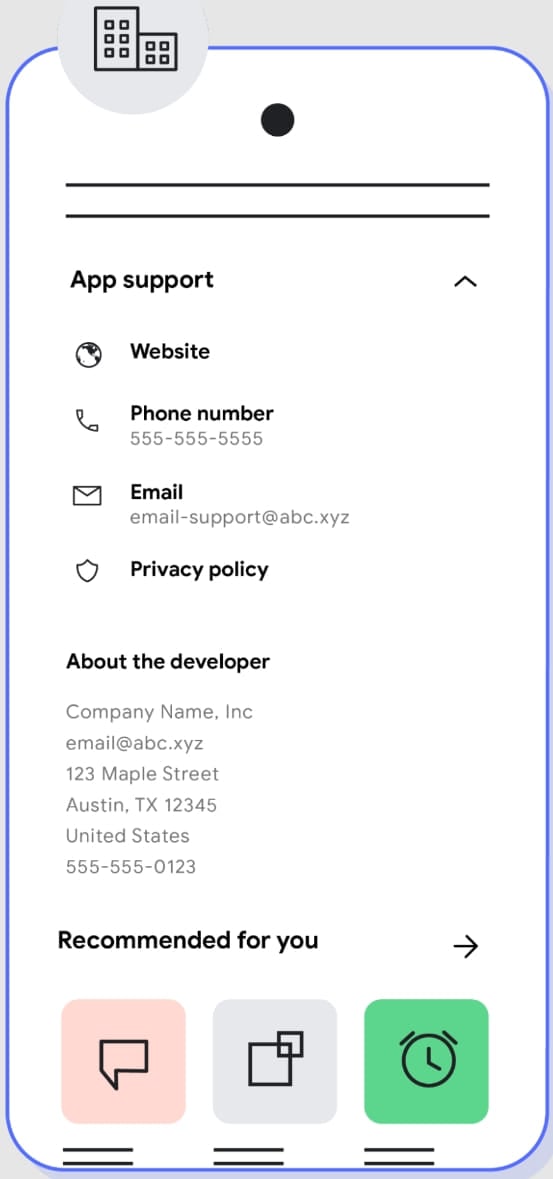
Требуя идентификатор, Google существенно затруднит злоумышленникам публикацию вредоносных приложений от лица организаций. Дополнительно корпорация планирует изменить раздел «Контакты» в приложениях, чтобы там было больше информации о девелопере.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru