



Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Исследователей в сфере кибербезопасности пытаются атаковать с помощью фейкового демонстрационного эксплойта (proof-of-concept, PoC) для уязвимости CVE-2023-35829. На деле этот PoC устанавливает в систему Linux вредоносную программу, ворующую пароли.

На злонамеренный демонстрационный эксплойт обратили внимание специалисты Uptycs. В ходе обычного сканирования защитные системы сработали на подозрительное поведение: странные сетевые соединения, попытки получить доступ к системе и т. п.

В результате удалось выявить три репозитория, в которых размещались фейковые PoC. Два уже удалены с площадки GitHub, а третий до сих пор можно загрузить.


По данным Uptycs, вредонос неплохо распространился в сообществе ИБ-экспертов и смог заразить немалое число компьютеров. Авторы этого PoC утверждают, что это эксплойт для уязвимости под идентификатором CVE-2023-35829, затрагивающей версии ядра Linux до 6.3.2.

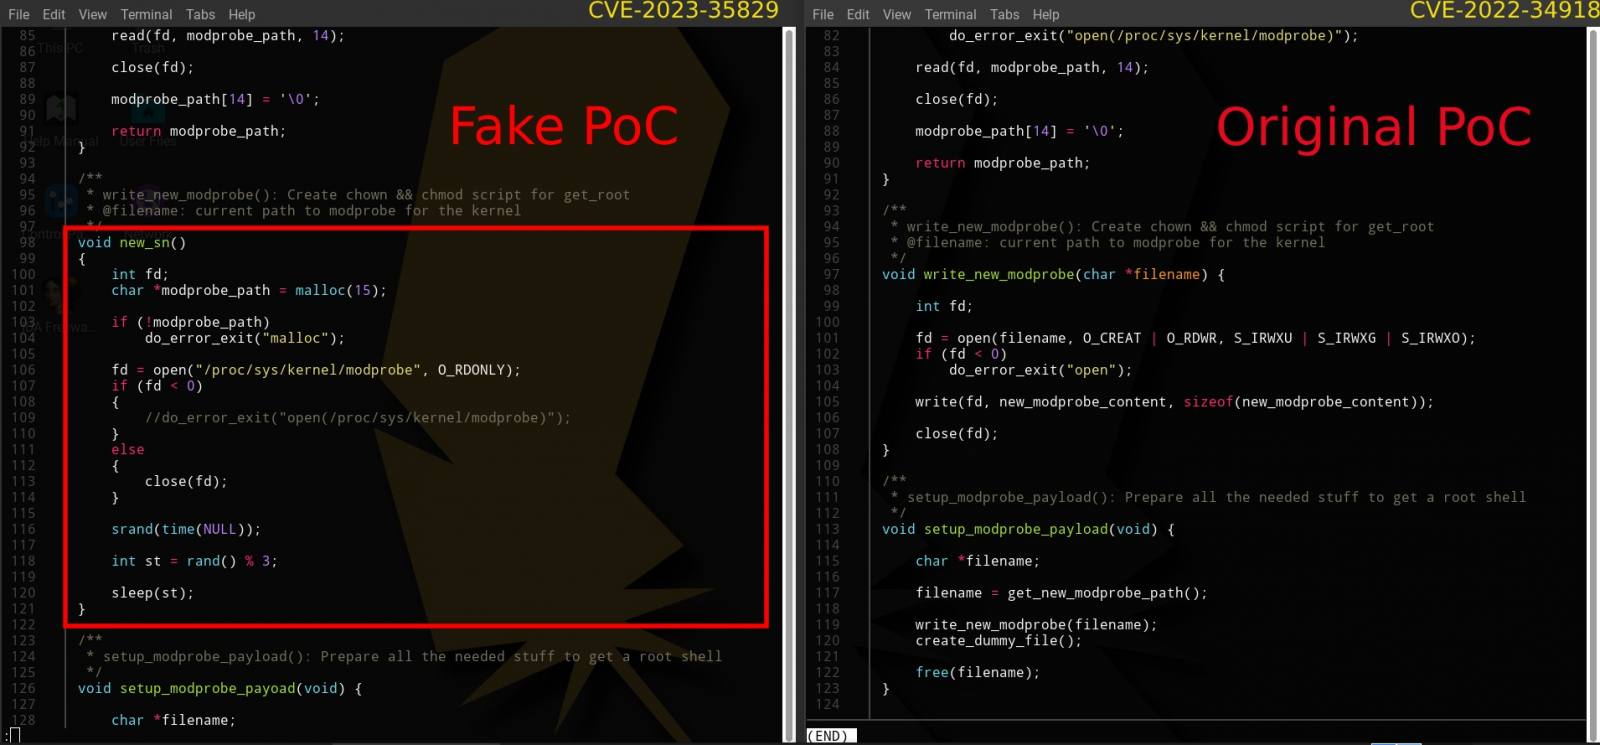
В сущности, это действительно PoC, но для другой уязвимости в ядре Linux — CVE-2022-34918. Точнее — копия старого эксплойта:


При попытке запуска PoC создаёт файл «kworker» и добавляет путь к файлу «/etc/bashrc» для закрепления в системе. Далее вредонос подключается к командному серверу для загрузки со стороннего URL и выполнения bash-скрипта для Linux.

Скрипт получает доступ к файлу «/etc/passwd» для кражи конфиденциальной информации, а также модифицирует «~/.ssh/authorized_keys», чтобы открыть удалённый доступ атакующему.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru