



Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

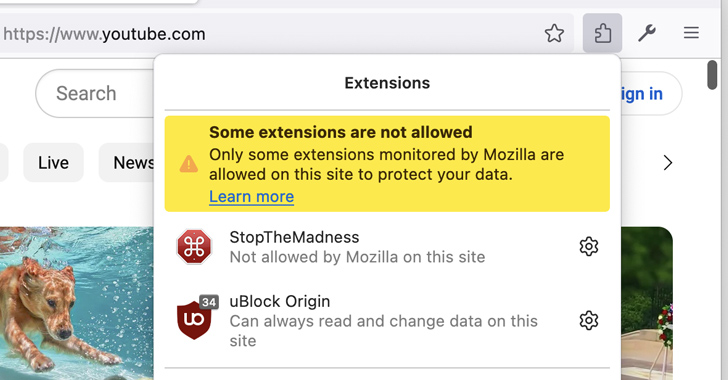
Mozilla предупредила пользователей Firefox об автоматической блокировке отдельных аддонов на ряде веб-сайтов. Всему причина — новая функция, получившая имя Quarantined Domains.

Проблема в том, что открытость, которая предусмотрена в экосистеме расширений, может сыграть на руку злоумышленникам.

«Мы ввели новую бэкенд-фичу, которая разрешит запускаться лишь некоторым расширениям на определённых ресурсах. Это связано в том числе с обеспечением безопасности пользователей», — пишет компания в примечаниях к новой версии «огненной лисы» (Firefox 115.0).

«Новая функция позволяет нам предотвращать кибератаки злоумышленников, нацеленных на определённые домены. Фича будет полезна в том случае, если есть основания полагать, что на устройство пробрались вредоносные аддоны, которые пока не детектируются», — добавляет Mozilla в отдельном документе для техподдержки.


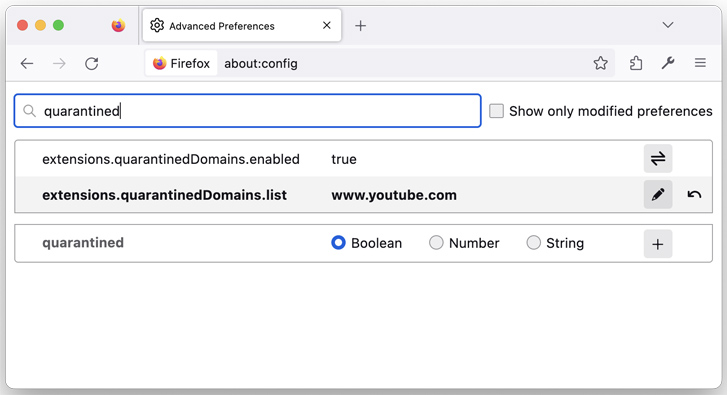
С выходом версии Firefox 116 пользователям обещают дать больше контроля над  настройками для каждого расширения. Если вам потребуется отключить функцию, можно найти в настройках «about:config» пункт «extensions.quarantinedDomains.enabled» и установить его значение на «false».


Таким образом, нововведение станет дополнением к уже существующей функциональности, позволяющей удалённо отключить аддоны, создающие риски для конфиденциальности и безопасности пользователей.

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru